
목차
- Key Takeaways
- 0. AI에게 건네는 모든 프롬프트는 평문으로 전달된다
- 1. 기밀 추론의 현주소
- 1.1 수요는 이미 구조적이다
- 1.2 그러나 기밀 AI는 공급의 병목에 갇혀있다
- 2. 신뢰의 병목: 반복적으로 깨져온 x86 TEE
- 2.1 기존 기밀 AI 스택의 심장, CVM과 x86 TEE의 취약점
- 2.2 GPU까지 번지는 신뢰의 붕괴, 그리고 두 스택의 갈림길
- 3. 아르키움 블랙손: CPU TEE를 수학으로 대체하다
- 3.1 블랙손의 구조: 사용자, GPU, MXE, 그리고 신뢰받지 않는 호스트
- 3.2 사용자 기기: 평문의 시작점
- 3.3 GPU와 CPR: 서버 측에서 평문이 허락된 유일한 공간
- 3.4 MXE: 호스트를 대체하는 분산 키 관리 메커니즘
- 3.5 호스트 CPU: 신뢰받지 않는 중계자
- 3.6 프롬프트의 여정과 위협 모델
- 3.7 tee.fail vs. 블랙손
- 4. 블랙손이 구현하는 실시간 기밀 추론
- 4.1 성능: 기밀성의 가격표
- 4.2 공급: 필터를 제거하다
- 4.3 GPU 클러스터 단위의 신뢰
- 4.4 새로 열리는 시장
- 5. 블랙손의 구조적 리스크
- 5.1 하드웨어 신뢰의 집중
- 5.2 블랙손이 지키는 것과 지키지 못하는 것
- 6. 앞으로를 바라보며
- 6.1 MPC의 새로운 활용 사례로서의 의의
- 6.2 채택의 임계점
- 6.3 맨티코어: 하드웨어 무신뢰를 향해

관련 프로젝트

Key Takeaways
- AI 서비스에서는 일반적으로 사용자가 입력한 프롬프트가 서비스 제공자의 신뢰 영역 안에서 평문으로 처리된다. 규제, 데이터의 가치, 그리고 기업들의 실제 행동이 보여주듯 기밀 AI에 대한 수요는 구조적으로 존재하지만, 오늘날 실제로 빌릴 수 있는 기밀 GPU는 전 세계 약 600 ~ 4,500장으로 추산되며 이는 기밀 컴퓨팅이 가능한 GPU의 약 0.04% 수준에 불과하다.
- 기존의 기밀 AI 아키텍처는 인텔 TDX, AMD SEV-SNP와 같은 x86 CPU 신뢰실행환경(TEE)을 신뢰 사슬의 중심에 둔다. 그러나 2020년 이후 이 칩들은 키 추출, 어테스테이션(attestation) 위조를 포함한 공격에 반복적으로 뚫려왔다. 아르키움 블랙손(Arcium Blackthorn)은 CPU TEE를 신뢰 사슬에서 완전히 제거하고, 그 자리를 악의적 보안(malicious security)을 갖춘 다자간 연산(MPC)으로 대체한 아키텍처로 설계되었다.
- 블랙손의 신뢰 사슬은 엔비디아 GPU에 실리콘 단위로 각인된 디바이스 식별 키와 케르베로스(Cerberus) MXE(Multi-party eXecution Environment)의 암호학적 임계값, 단 둘로 줄어든다. 호스트 CPU는 이중으로 암호화된 암호문만을 중계하는 전달자로서만 기능하며, 배포는 새로운 하드웨어 없이 소프트웨어 업그레이드만으로 이루어진다. 이로써 기밀 추론의 후보군은 오늘날 시장에 나와 있는 약 2,000장의 기밀 GPU보다 훨씬 큰, 네오클라우드와 기업들이 이미 운영 중인 베어메탈 호퍼(Hopper), 블랙웰(Blackwell) GPU 전체로 확장된다. 다만 가상화 환경에서 운영되는 GPU는 여전히 기밀 컴퓨팅 모드에 진입할 수 없어 이 후보군에는 포함되지 않는다.
- 블랙손은 여전히 GPU의 기밀 컴퓨팅 모드에 대한 하드웨어 신뢰를 가정하고 있으며, 실제 하드웨어 위에서의 검증이라는 가장 중요한 과제를 남겨두고 있다. 아르키움은 장기적으로 하드웨어 신뢰가 전혀 없는 맨티코어(Manticore) 기반의 순수 암호학적 실행을 로드맵으로 제시하고 있으며, 블랙손은 그 성능 격차가 좁혀지기 전까지 오늘 배포 가능한 가장 낮은 수준의 신뢰를 요구하는 실시간 기밀 AI 아키텍처로 자리잡을 것이다.
0. AI에게 건네는 모든 프롬프트는 평문으로 전달된다
당신이 챗봇에게 건강검진 결과를 묻고, 회사 계약서를 붙여넣고, 미공개 재무 자료의 정리를 부탁할 때, 그 문장들은 어떻게 다뤄질까. 전송 구간은 TLS로 암호화되어 있지만, 서비스 제공자의 서버에 도착하는 순간 복호화되어 평문으로 처리된다. 제공자는 정책과 시스템 설계에 따라 이를 읽고 저장할 수 있으며, 인프라가 침해되면 공격자 역시 같은 평문에 접근할 수 있다. 접근 통제나 저장 암호화 같은 기술적 통제가 있더라도, 그것을 운영하는 주체는 제공자 자신이다. 오늘날 사용자의 프롬프트를 지키는 것은 결국 제공자에 대한 신뢰, 곧 약관과 정책과 내부 통제다.
Source: TechCrunch
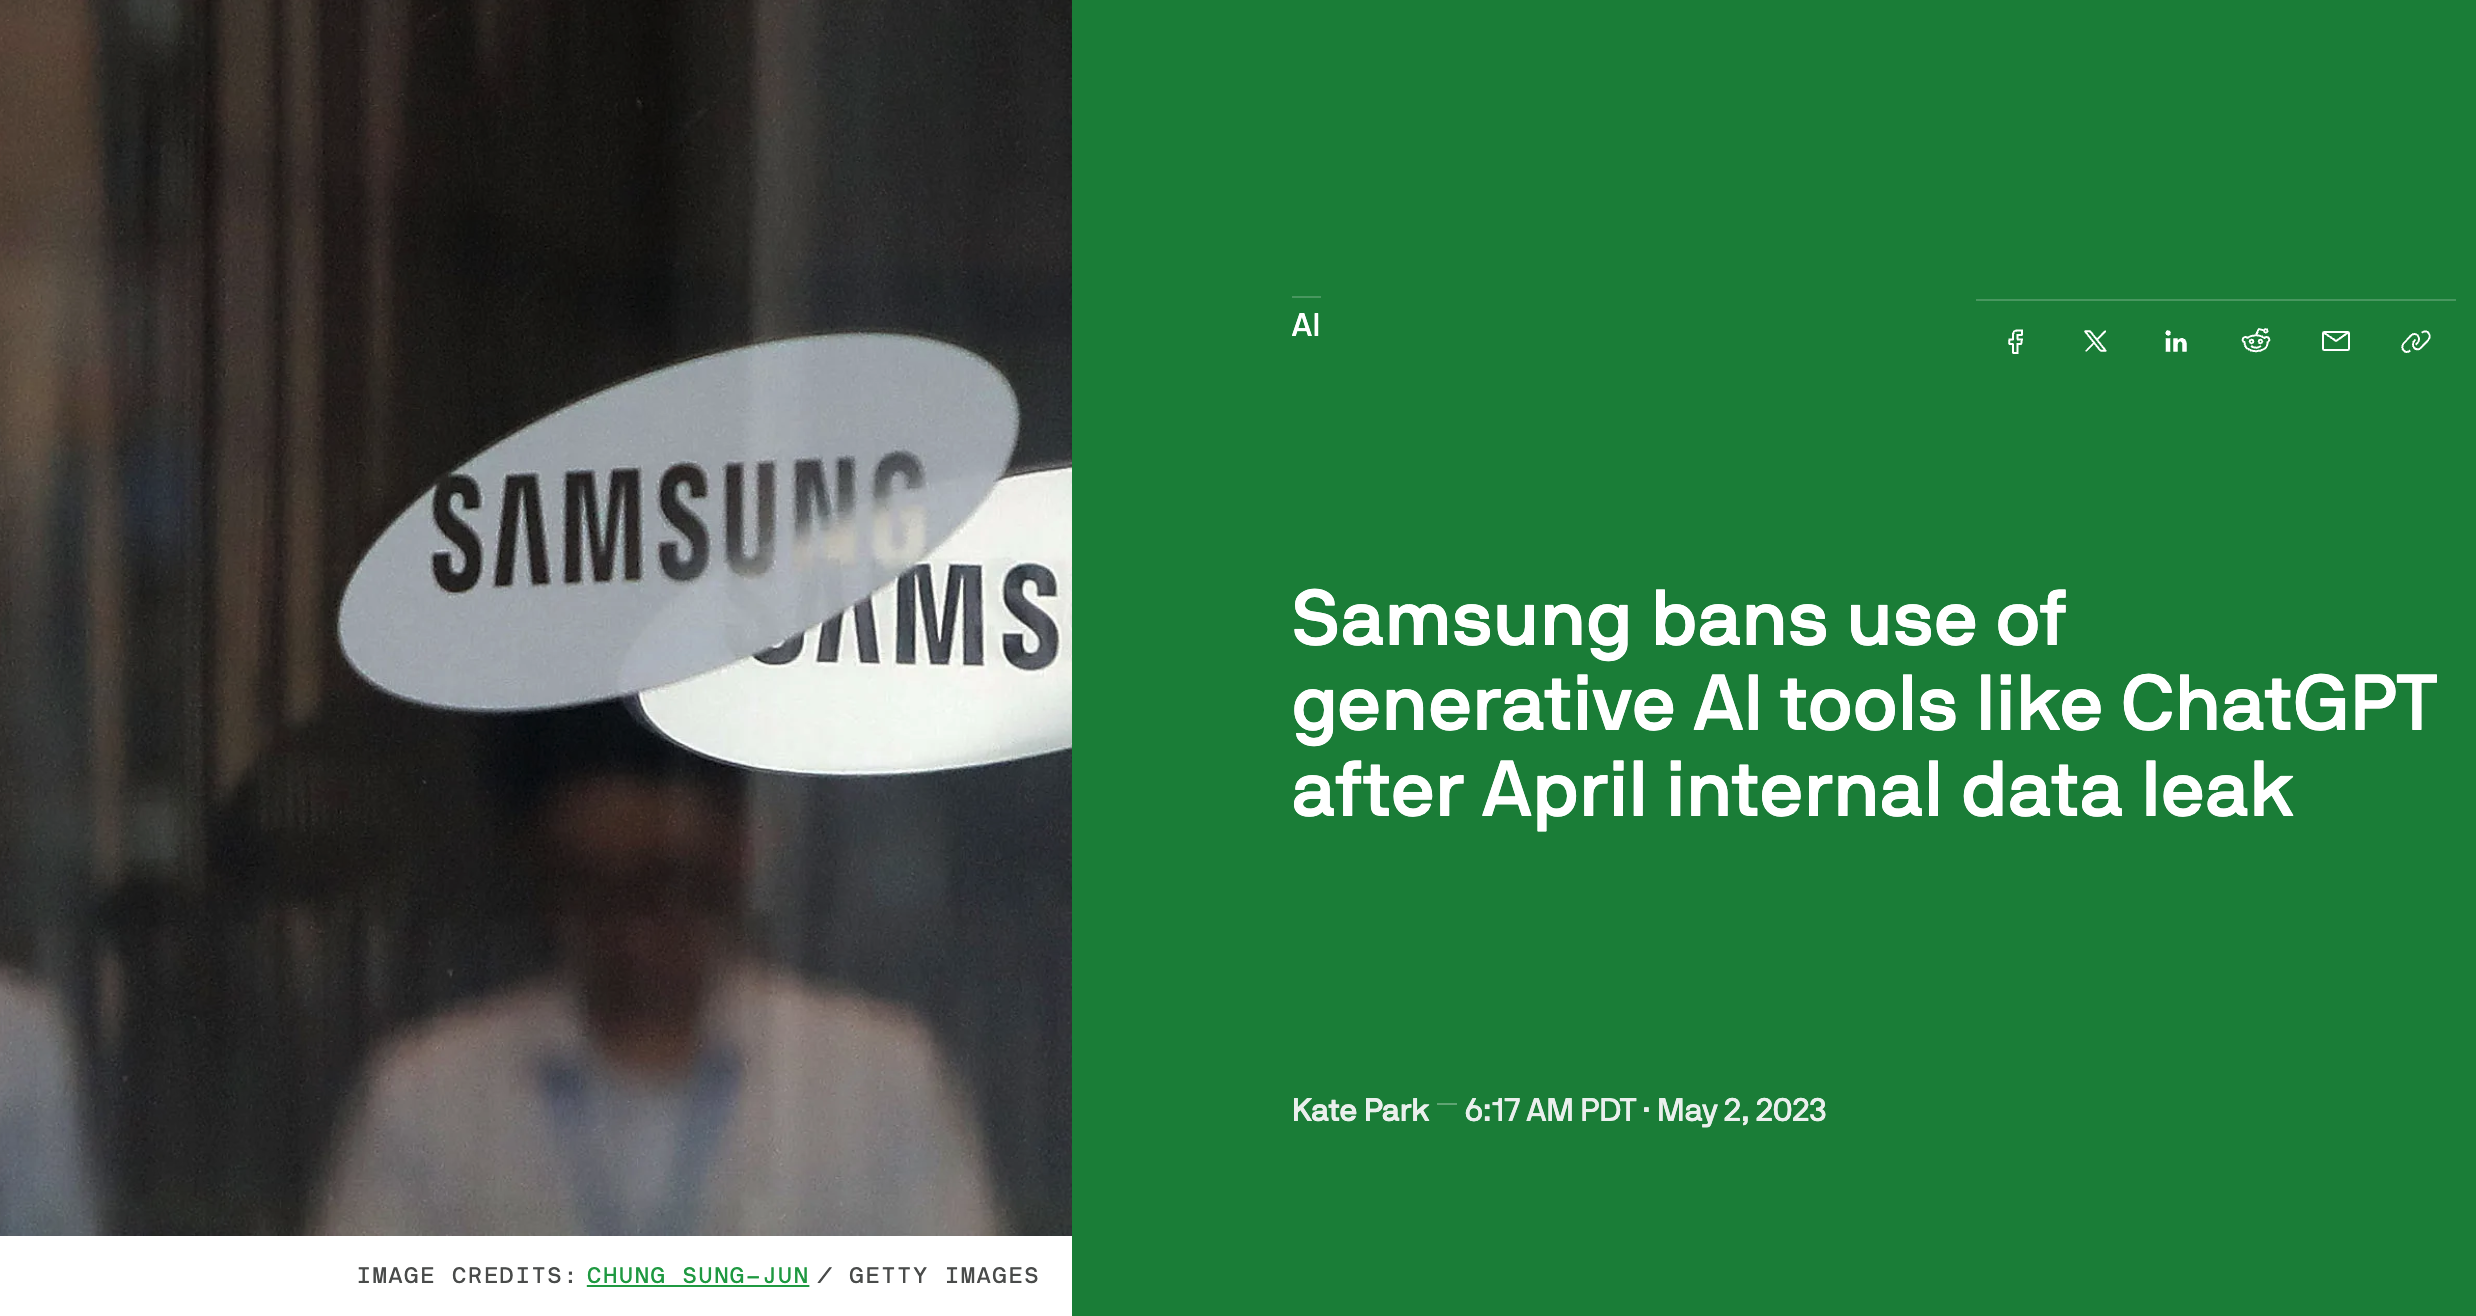
그리고 이 신뢰는 반복적으로 깨져왔다. 2023년 OpenAI는 라이브러리 버그 하나로 일부 사용자의 대화 제목과 결제 정보를 타인에게 노출했고, 같은 해 삼성전자에서는 임직원의 소스코드 입력이 문제가 되어 사내 생성형 AI 사용이 금지되었다. 2025년 뉴욕타임스가 OpenAI를 상대로 제기한 소송은 여기서 한 걸음 더 나아가, 이 문제가 실제로 어떻게 드러나는지를 보여 주었다. 법원은 먼저 OpenAI에 사용자가 삭제한 대화까지 포함해 로그를 보존하라고 명령했다. 이어 2025년 말에는 ChatGPT 일반 사용자 대화 2천만 건을 표본으로 추려 원고 측 변호인단에 제출하라고 명령했다. OpenAI 스스로도 밝혔듯이, 이 대화의 대다수는 뉴욕타임스와 아무 관련이 없는 사용자들의 것이었다. OpenAI는 항소했지만 기각되었고, 2026년 초 비식별 처리한 로그를 넘기며 명령을 이행했다. 결국 대화를 삭제해도 사라지는 것은 사용자 화면에 보이는 기록뿐이다. 암호화되지 않은 대화 원문은 서비스 제공업체의 인프라에 그대로 남아 있으며, 사용자의 의사와 관계없이 언제든 제3자의 요구에 따라 한꺼번에 넘겨질 수 있다.
아르키움은 이 상황을 "역사상 가장 큰 개인 데이터 허니팟 중 하나"라고 표현한다. 수사적 과장으로 들릴 수 있지만, 수억 명의 사용자가 가장 민감한 질문을 한 곳에 쏟아붓는 시스템이 지금까지 존재한 적이 없다는 점을 생각하면 크게 틀린 말도 아니라고 생각한다. 그리고 한 곳에 쌓인 평문이 어디까지 흘러가는지는, 한국 독자라면 이미 한 번 목격했다.
Source: Joongang Daily
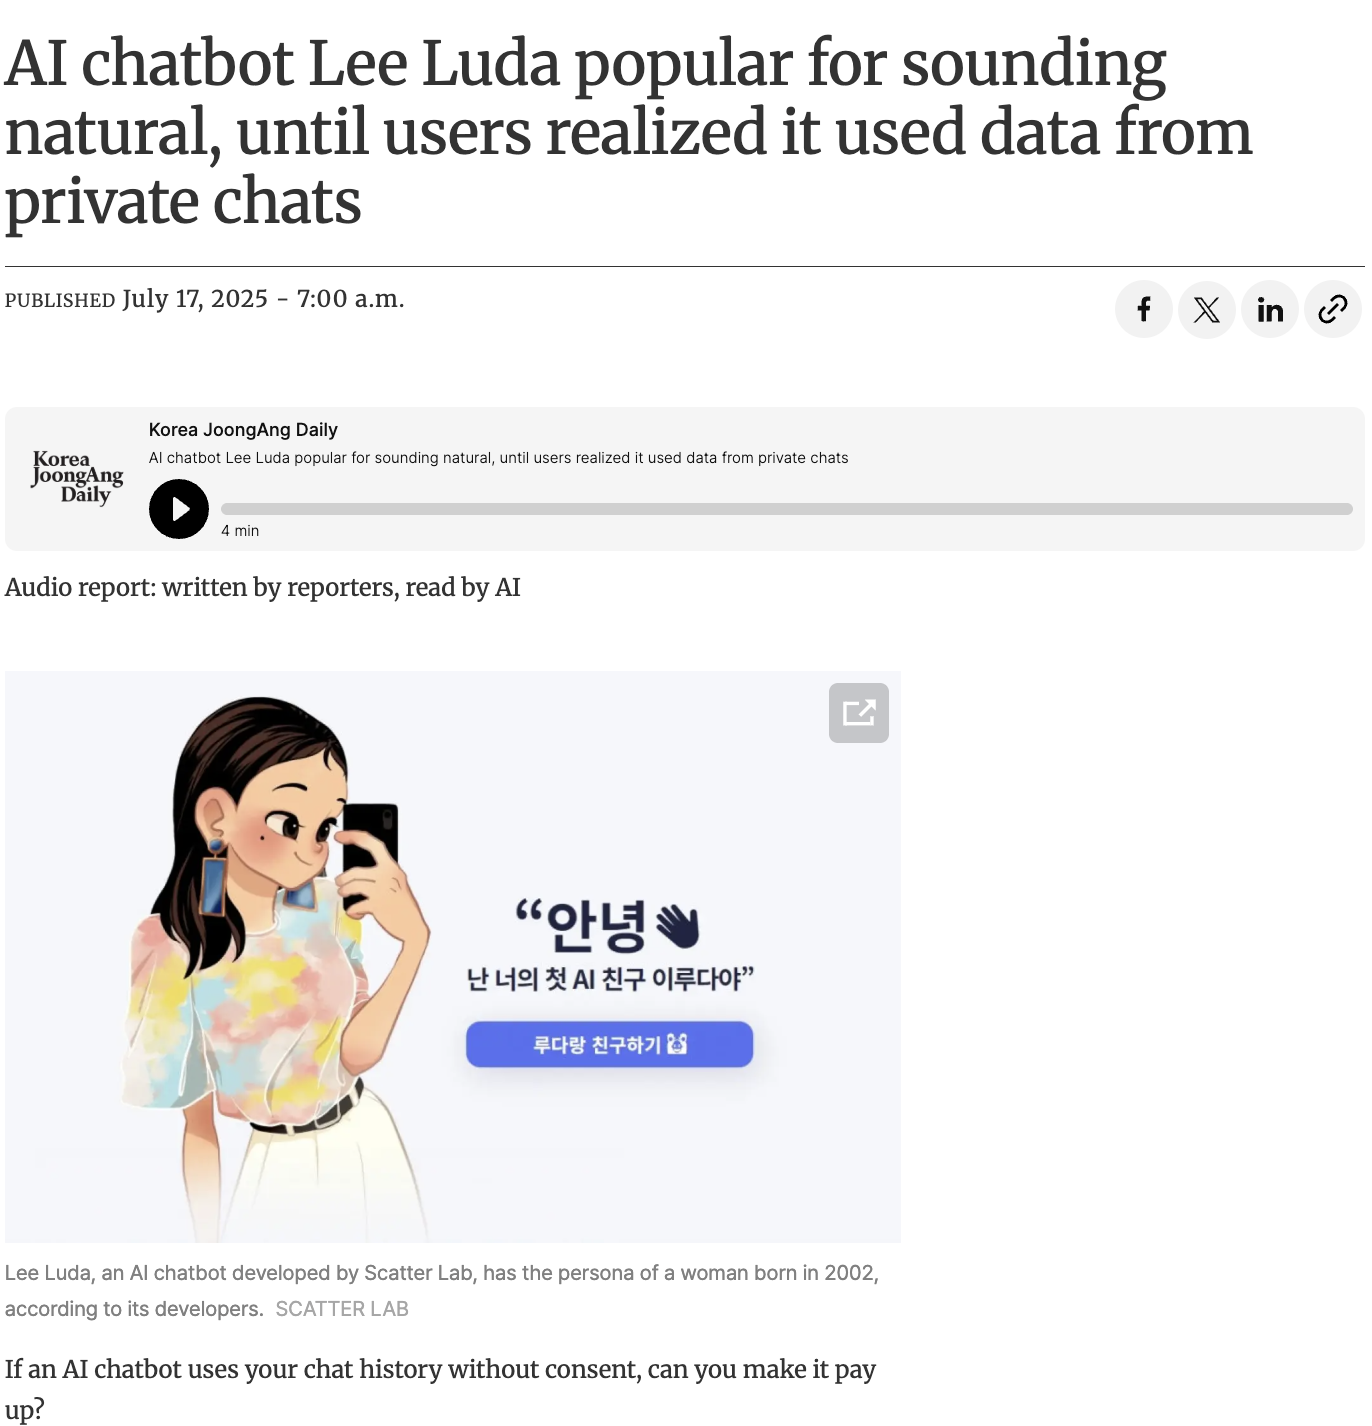
한국인이라면 아마 모두 2020년 12월 말 출시된 AI 챗봇 이루다를 기억할 것이다. 이루다는 스무 살 여성이라는 페르소나에 호감도 시스템을 결합하는 신선함, 그리고 자연스러운 어투로 화제를 모으며 2주 만에 약 75만 명의 사용자를 달성한 성공 사례이다. 그러나 이루다는 이내 대화 도중 실존 인물의 이름과 주소, 계좌번호를 대화 중 유출하며 데이터 프라이버시 논란을 발생시키며 논란의 중심이 되었다.
왜 이런 사고가 발생했을까? 이루다의 개발사인 스캐터랩이 자사 연애 상담 앱에서 수집한 약 60만 명의 카카오톡 대화 94억 건을 학습 재료로 썼기 때문이다. 연인에게만 보냈던 문장들이 타인과의 대화 중 출력되었고, 서비스는 3주 만에 중단되었으며, 한국 개인정보보호위원회는 이듬해 봄 AI 개발사로는 처음으로 1억 원대의 과징금과 과태료를 부과했다.
서비스에 쌓인 평문은 저장된 상태로만 위험한 것이 아니다. 학습에 쓰이는 순간 모델의 가중치 속으로 스며들고, 그 뒤에는 언제 누구의 대화에서 다시 튀어나올지 아무도 통제할 수 없게 된다.
아르키움이 내놓는 답은 이 사슬을 한번에 끊을 수는 없다는 인정에서 출발한다. 모델의 가중치에 스며든 평문은 어떤 기술로도 회수할 수 없다. 그러므로 개입할 수 있는 유일한 지점은 삼켜지기 전, 데이터가 서비스에 도착하는 바로 그 순간이라는 것이 될 것이다.
아르키움의 블랙손(Blackthorn)은 정확히 이 지점의 봉쇄를 목표로 하고 있다. 프롬프트의 평문이 사용자의 기기와 GPU 내부의 격리 영역, 오직 두 곳에만 존재하게 만들어 서비스 제공자도, 인프라를 쥔 호스트도 처음부터 열 수 없는 암호문만을 처리하도록 하는 기밀 추론 구조를 구축하는 것이다. 읽을 수 없는 평문은 서비스 제공자의 인프라가 뚫리더라도 유출될 수 없고, 서비스 제공자가 프롬프트 원문을 확보할 수 없으므로 그 데이터를 기존 방식처럼 직접 수집해 학습 데이터로 활용하는 경로를 차단한다.
1. 기밀 추론의 현주소
1.1 수요는 이미 구조적이다
앞서 언급한 직접적인 사고나 취약점들 외에도 민감 프롬프트 제출로 인한 문제는 사회 곳곳에서 발생하고 있다. 시스코는 2024년 데이터 프라이버시 벤치마크 연구를 통해 4분의 1 이상의 조직이 생성형 AI 사용을 일시적으로라도 금지한 적이 있다고 답한 바 있으며, 2025년 KPMG와 멜버른 대학교가 4만 8천여 명을 대상으로 진행한 조사에서는 AI를 사용하는 직장인의 약 48%가 회사의 민감 정보를 공개 AI 도구에 입력한 적이 있다고 답변했다.
그러나 민감 정보를 담은 프롬프트를 금지하는 방식은 여전히 우회의 대상이 될 수 있으며, 이는 수요를 없애는 것이 아닌 음지로 밀어넣는 조치에 가깝다. 기업들이 원하는 것은 AI를 쓰지 않는 것이 아닌, 믿고 쓸 수 있는 AI일 것이라는게 필자의 생각이다. 더 정확히는, AI가 데이터를 처리하되 그 데이터를 처리하는 회사조차 원문을 볼 수 없게 만드는 것. 이러한 기술을 통상적으로 기밀 추론(confidential inference)이라고 부른다.
기업의 행동이 수요의 아래층이라면, 그 위에는 규제가 있다. GDPR은 처리 목적에 필요한 만큼만 데이터를 다루라는 최소화 원칙과 함께 가명처리와 암호화를 보호 수단으로 직접 거명하고 있으며, 미국의 HIPAA와 GLBA, 2024년 개정된 SEC Regulation S-P 같은 산업별 규제는 고객 정보의 평문에 접근할 수 있는 외부 처리자 하나하나를 계약과 감사, 유출 통지의 대상으로 지정하고 있다.
기밀 AI는 이러한 요구를 각각 대응하는 것이 아니라, 하나의 성질로 동시에 해소한다. 제공자가 평문도 온전한 복호화 키도 애초에 갖지 않도록 하는 것이다. 데이터에 대한 비가시성은 규제 요구를 구조적으로 충족 가능하며, 서비스 제공자가 데이터 원문에 접근할 수 없도록 함으로써 규제 준수에 필요한 기술적 통제의 일부를 구조적으로 충족할 수 있다. 어느 법도 기밀 추론을 쓰라고 명령하고 있지는 않지만, 요구의 방향이 전부 같은 구조를 가리키고 있는 것이다.
1.2 그러나 기밀 AI는 공급의 병목에 갇혀있다
수요가 이렇게 크다면, 기밀 AI를 사용하고자 하는 기업은 지금 당장 어떤 인프라를 활용할 수 있을까? 이에 대한 답을 이해하려면 먼저 기밀 추론에 어떤 재원이 필요한지에 대한 이해가 필요하다.
첫 번째 재료는 연산을 담당할 GPU 쪽의 격리다. 엔비디아는 호퍼(Hopper) 세대부터 GPU 차원의 기밀 컴퓨팅(Confidential Computing) 모드를 지원해왔다. 기밀 컴퓨팅은 GPU 칩 안에 외부에서 들여다볼 수 없는 기밀 보호 영역(CPR, Confidential Protected Region)이라는 보호 영역을 두는 방식으로 구현된다. H100 이후의 GPU는 이와 함께, 정상적인 GPU와 펌웨어 구성에서 CC 모드가 활성화되어 있음을 검증하는 하드웨어 증명(attestation) 기능을 갖추고 있다.
그러나 이것만으로는 기밀 AI 시스템을 완성할 수 없다. 누군가는 CPR 바깥에서 데이터를 암호화해 넣어주고, 복호화 키를 관리하고, GPU가 진짜인지 검증하는 역할을 맡아야 하는데, 그 역할을 수행하는 주체 역시 신뢰할 수 있어야 하기 때문이다. 대표적인 방식 중 하나는 그 역할을 CPU에게 맡기는 것이다. 인텔 TDX나 AMD SEV-SNP 같은 CPU 신뢰실행환경(TEE) 위에 기밀 가상머신(CVM, Confidential Virtual Machine)을 띄우고, 이 CVM을 통해 GPU와 상호작용하는 구조다. 즉, 오늘의 기밀 추론 시스템을 구현하기 위해서는 세 가지가 필요하다.
- CC 모드가 켜진 GPU
- TEE를 지원하고 활성화한 호스트 CPU
- 이 둘을 묶어 검증된 상품으로 내놓는 워크플로우
GPU가 CC 모드로 동작할 수 있는지는 실리콘뿐 아니라 운영 방식에도 달려 있어서, 오늘날 설치 기반의 대부분이 그렇듯 가상화 계층을 거쳐 할당되는 GPU는 현재로서는 CC 모드로 동작할 수 없다.
문제는 이 세 재료가 동시에 갖춰진 상품이 얼마나 되느냐다. 아르키움 팀은 위 구성이 실제로 켜져 있고 상품으로서 대여하거나 구매할 수 있는 GPU만을 세는 기준으로 하이퍼스케일러, GPU 네오클라우드, 기밀 AI 전문 업체, 탈중앙 컴퓨팅 네트워크 등 80여 개 사업자를 조사했다. CC 지원 실리콘을 일반 모드로 파는 경우나, GPU의 CC 모드 없이 CVM에 GPU만 붙여놓은 흔한 구성은 제외되었다.
결과는 기밀 AI 인프라 구축의 병목을 명확히 보여주었다. 전 세계에서 구매 가능한 기밀 GPU는 약 600~4,500장에 불과하며, 거의 전부가 단일 GPU 구성의 호퍼급이었기 때문이다.
또한, 정식 출시 단계의 하이퍼스케일러 상품은 마이크로소프트 애저(Azure)와 구글 클라우드 둘뿐이며, 두 상품 모두 가상머신당 GPU가 단 1장으로 제한된다. 엔비디아가 자사 기밀 컴퓨팅 파트너로 공식 명시한 클라우드도 이 둘뿐이다. AWS의 대표 GPU 인스턴스는 기밀 가상머신이 아니며, 코어위브(CoreWeave), 람다(Lambda), 크루소(Crusoe), 네비우스(Nebius)와 같은 대형 GPU 네오클라우드들은 CC 지원 실리콘을 대량으로 운영하면서도 호스트 CPU TEE가 켜진 시스템을 지원하지 않아 기밀 AI 상품 자체를 서비스하지 못한다. 역설적이게도 기술적으로 지구상 최대 규모의 기밀 GPU 배포는 메타의 왓츠앱(WhatsApp) 프라이빗 컴퓨트와 애플의 프라이빗 클라우드 컴퓨트를 통해 이루어지고 있지만, 둘 다 내부 전용 인프라이기에 누구에게도 판매되고 있지 않다.
결론적으로, 수백만 장의 GPU가 CC 지원 실리콘 위에 만들어졌지만, 실제로 구입해 사용 가능한 기밀 AI 시스템은 GPU 약 2,000장 규모에 그친다. 이 두 숫자 사이에는 두 개의 필터가 놓여 있다. 더 큰 필터는 가상화다. 설치 기반의 대부분은 하이퍼바이저를 통해 운영되며, 이 GPU들은 옆에 어떤 호스트가 있든 CC 모드로 동작할 수 없다. 더 작은 필터는 호스트다. CC 모드로 동작할 수 있는 GPU 중에서도 기존 아키텍처는 CPU TEE와 인증된 CVM 상품을 추가로 요구하며, 네오클라우드의 베어메탈 GPU들이 시장에 나오지 못하는 이유가 바로 이것이다. 4장에서 보겠지만, 블랙손이 제거하는 것은 이 두 번째 필터뿐이다. 이를 연산 능력으로 환산하면 격차는 더 실감난다. 오늘날 구매 가능한 기밀 AI 연산 자원은 최대 성능 기준 약 2 EFLOPS 수준이다. 10만 장의 H100으로 구성된 프론티어 학습 클러스터 하나(xAI의 콜로서스)가 약 100 EFLOPS임을 감안하면, 지구상의 모든 기밀 AI 연산 자원을 합쳐도 프론티어 클러스터 하나의 2% 수준이라는 것이다.
그리고 이 희소한 공급조차, 아래에서 살펴볼 신뢰 병목에 의해 제한되어 있다.
2. 신뢰의 병목: 반복적으로 깨져온 x86 TEE
2.1 기존 기밀 AI 스택의 심장, CVM과 x86 TEE의 취약점
앞서 설명했듯, 오늘날 대부분의 상용 기밀 AI 배포는 공통된 패턴을 따른다. 인텔 TDX 혹은 AMD SEV-SNP 위에서 돌아가는 CVM이 GPU 호스트에 자리하고, 기밀 컴퓨팅 모드의 H100이 그 CVM에 연결된다. CVM은 GPU 어테스테이션 체인을 검증하는 주체이자, 복호화된 모델 가중치와 추론 활성값을 처리하는 주체이며, 외부 키 브로커가 어플리케이션 키를 건네주는 대상이다. 다시 말해 CVM, 즉 x86 CPU TEE가 기밀 AI 시스템 내 신뢰 사슬의 심장이라고 할 수 있다.
문제는 CPU TEE는 지속적으로 취약점이 발견되어왔다는 점이다. AMD SEV 계열은 2020년의 SEVurity를 시작으로, 인텔 TDX는 출시 이후 2023년 구글 프로젝트 제로와의 합동 보안 감사를 기점으로 현재까지 최고 수준의 보안 학회들에서 지속적으로 공격당해왔다.
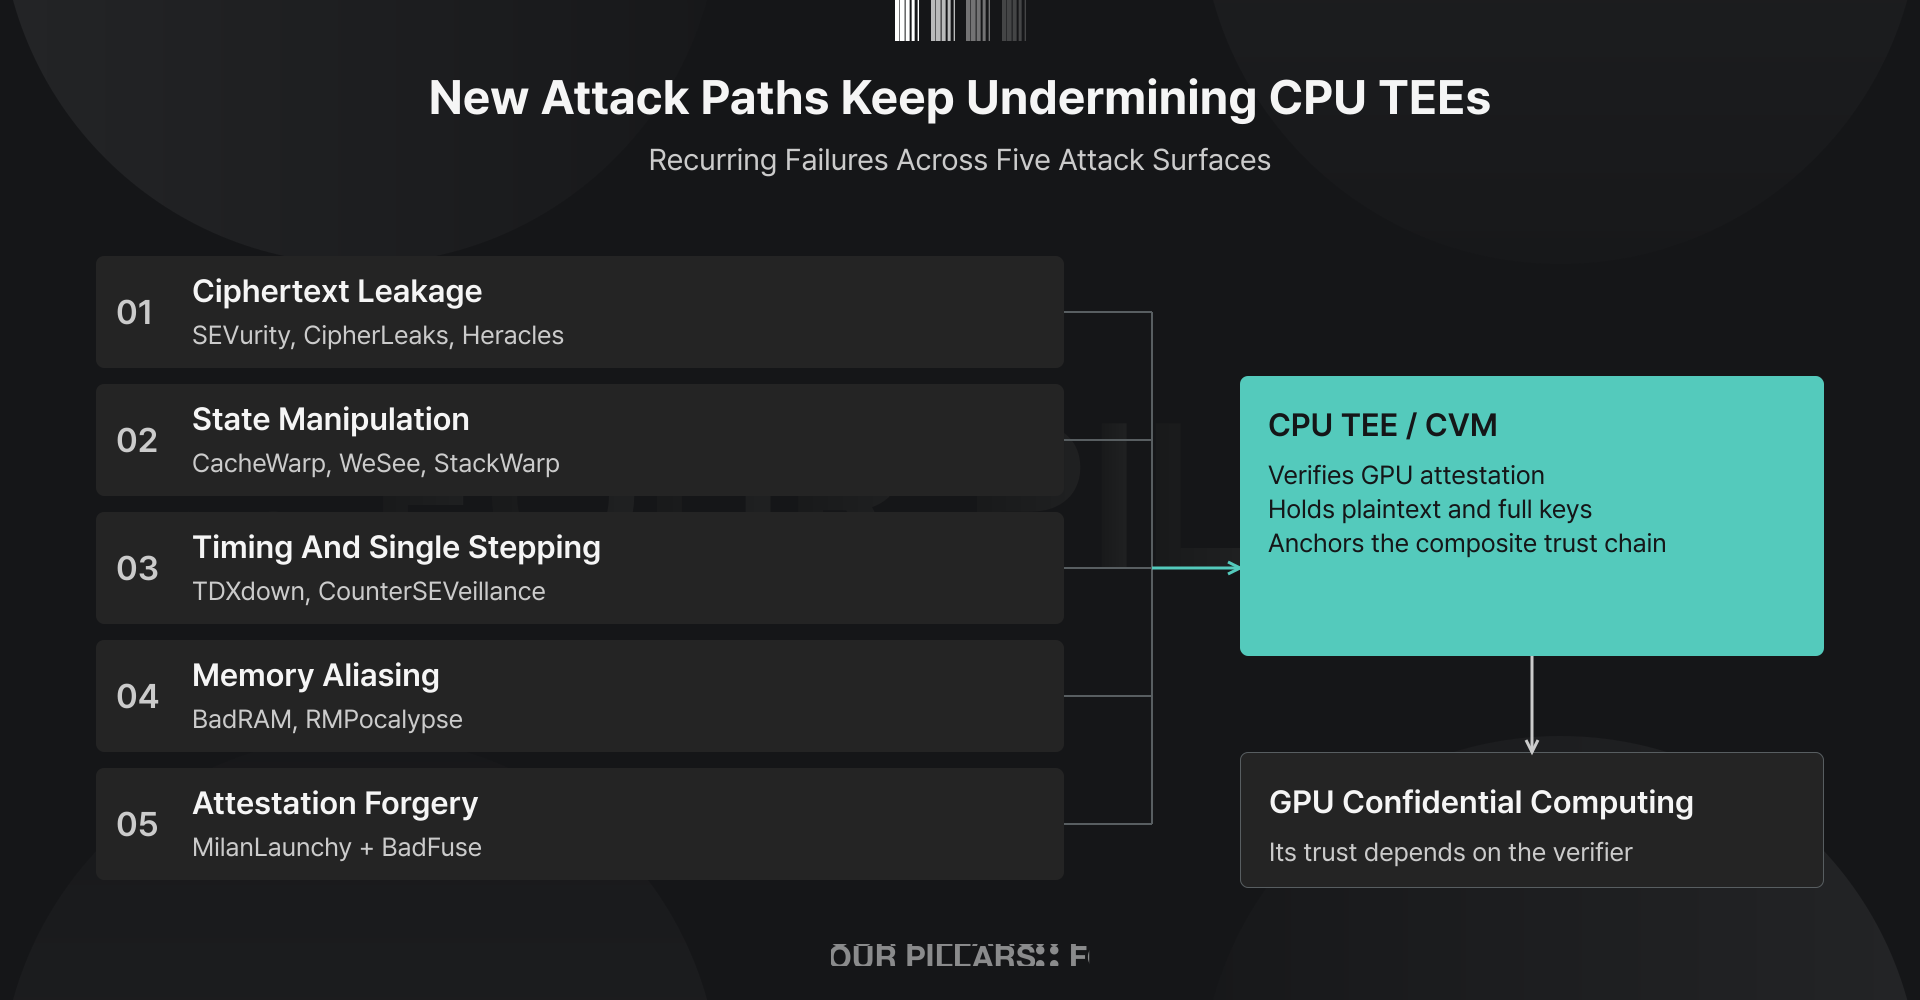
공격의 축도 매우 다양한데, 메모리 암호화의 결정론적 성질을 파고드는 암호문 부채널(SEVurity 2020, CipherLeaks 2021, Heracles 2025), 결함 주입과 아키텍처 상태 손상(CacheWarp 2024, WeSee 2024, StackWarp 2026), 단일 스텝핑과 마이크로아키텍처 타이밍 채널(TDXdown 2024, CounterSEVeillance 2025), 메모리 앨리어싱을 통한 무결성 기반의 붕괴(BadRAM 2025, RMPocalypse 2025), 그리고 신뢰의 뿌리 역할을 하는 어테스테이션 자체의 위조까지 가능함이 연구를 통해 드러났다. 특히 2026년 5월의 MilanLaunchy + BadFuse는 물리적 접근조차 필요 없는 소프트웨어 전용 공격으로, 어떤 펌웨어 버전에 대해서도 유효한 SEV-SNP의 어테스테이션을 위조할 수 있음을 보였다.
이들 중 상당수는 후속 세대에서 패치로 막혔지만, 패치된 버전에서도 1~2년 내로 새로운 축에서 취약점이 나온다는 패턴 자체는 6년간 끊이지 않았고, 그중에는 벤더가 아예 고치지 않기로 선언한 부류도 있다. 그 중 정점에 있는 것이 2025년 10월 공개된 tee.fail로, TEE를 깨려면 상당한 수준의 자원이 필요하다는 가정을 깨뜨렸다.
Source: tee.fail
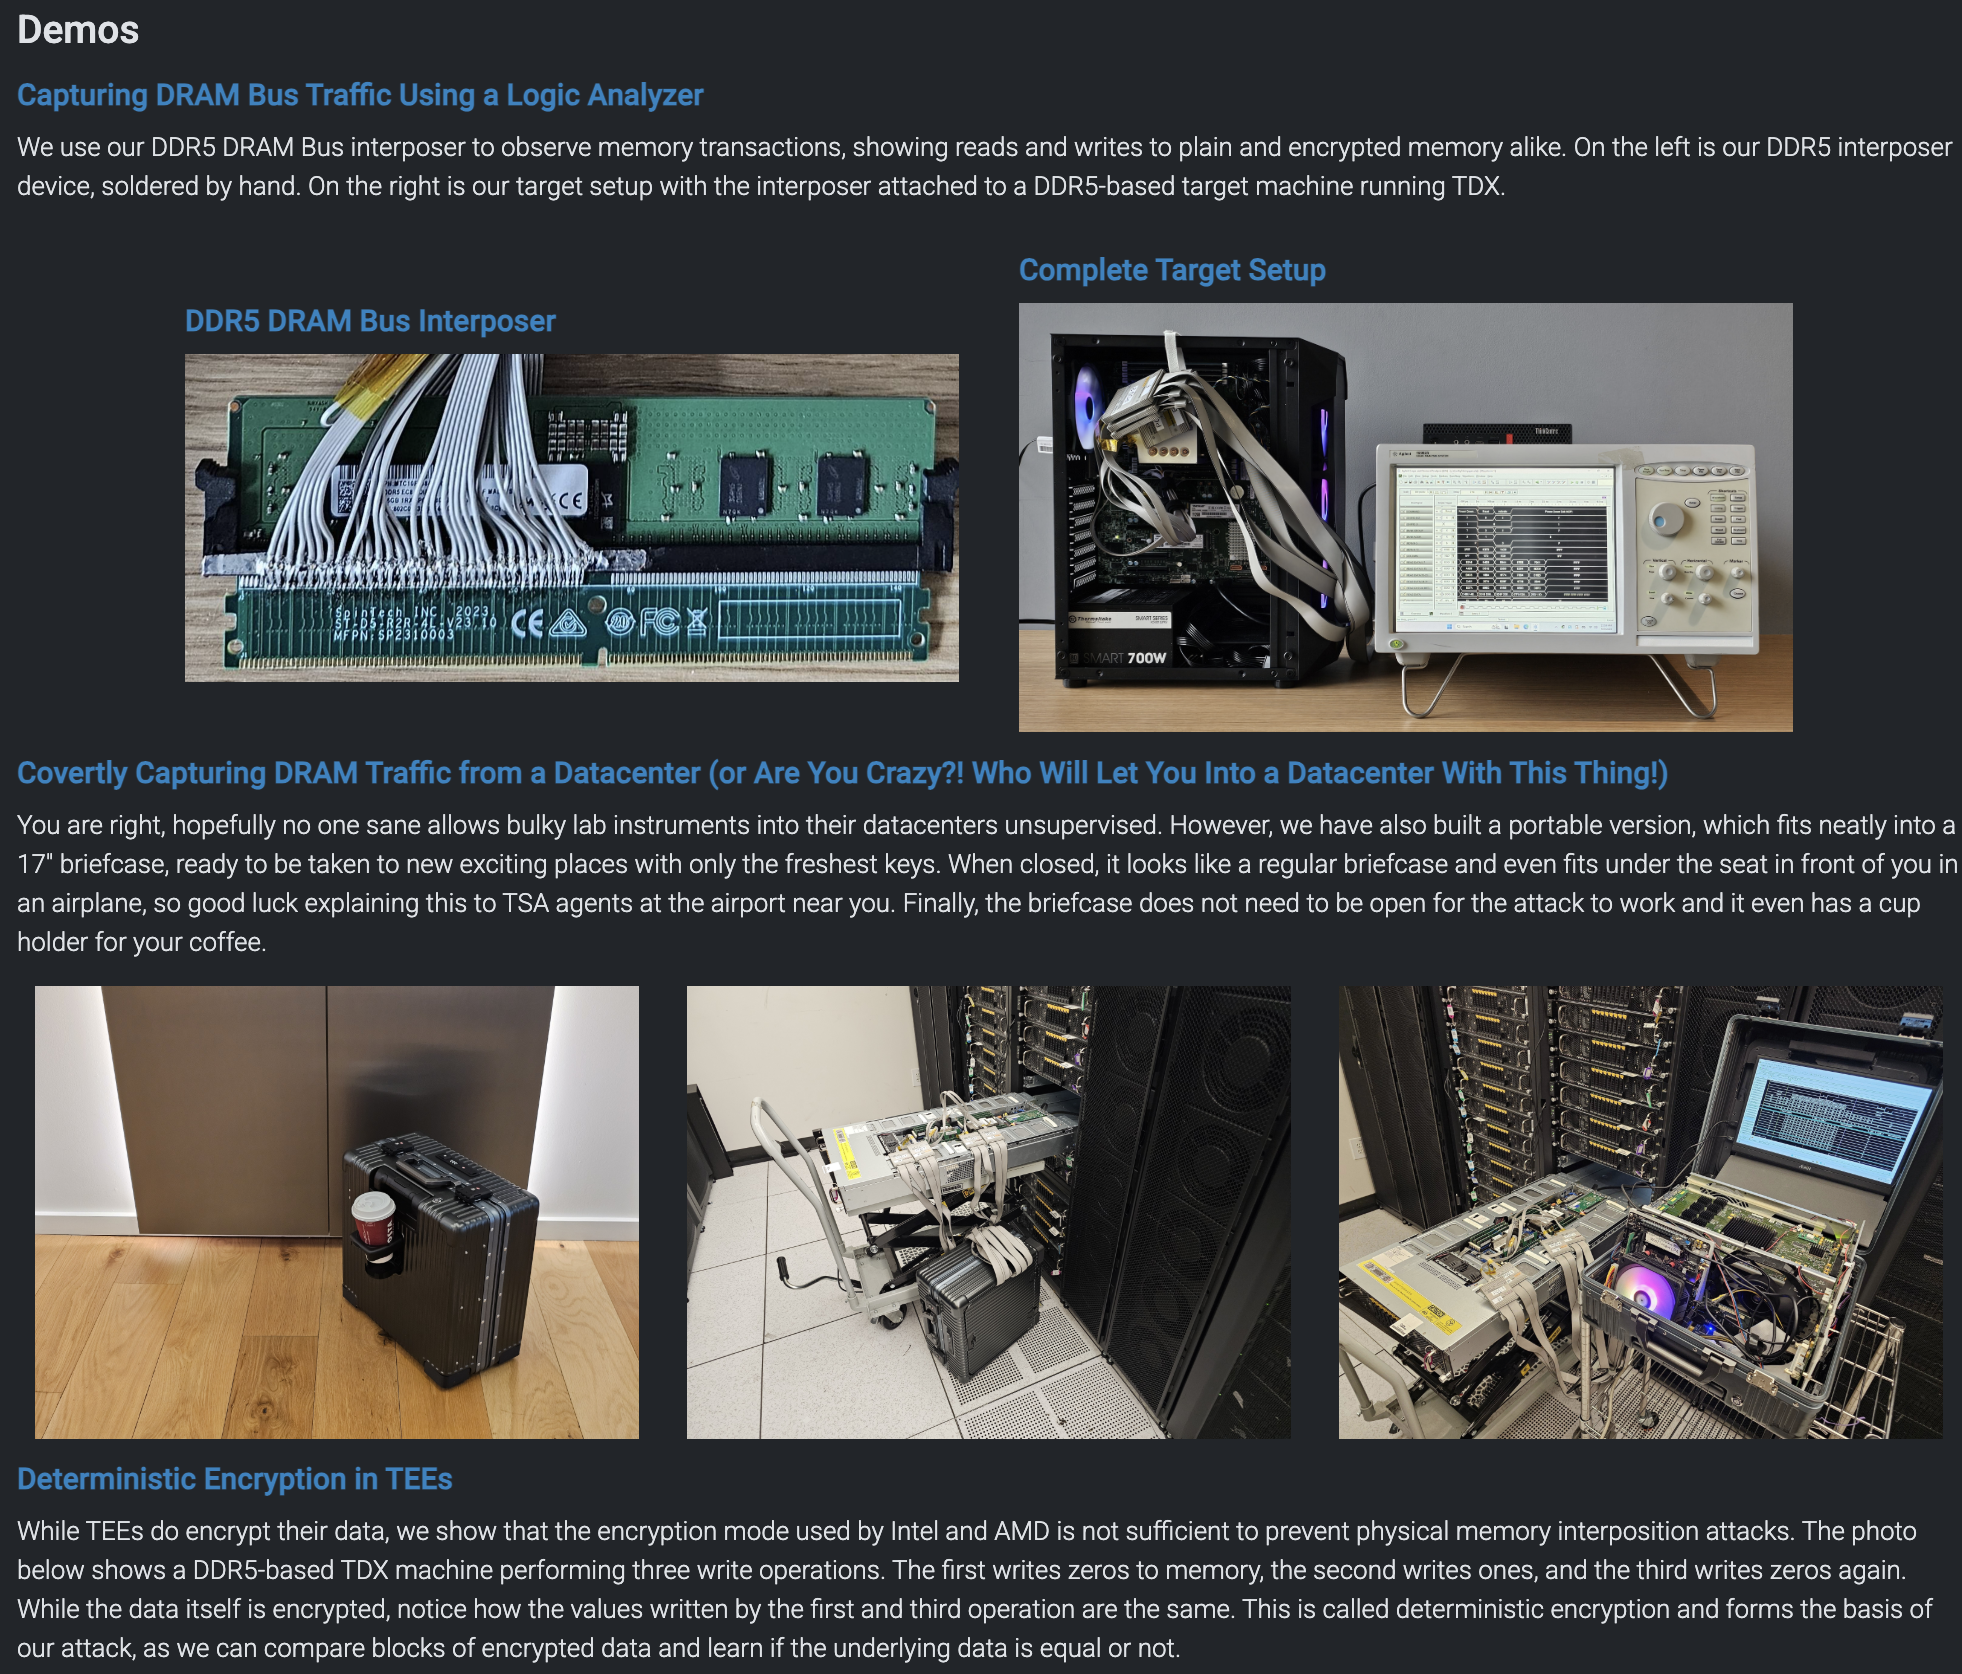
tee.fail의 아이디어는 단순하다. CPU와 메모리 사이의 DDR5 버스에 도청 장치(인터포저)를 끼워 넣고, 오가는 메모리 트래픽을 그대로 기록하는 것이다. 물론 TEE는 메모리를 암호화하지만, 인텔과 AMD가 쓰는 메모리 암호화는 결정론적이라는 점이 패착이었다. tee.fail의 연구진은 TDX 머신에 0을 쓰고, 1을 쓰고, 다시 0을 쓰면, 첫 번째와 세 번째 쓰기의 암호문이 정확히 일치함을 보였다. 내용은 못 읽더라도 둘이 동일하다는 사실은 파악 가능하게 되고, 이를 기반으로 하는 타이밍 공격을 통해 암호화된 코드에서조차 인증 키를 복원해냈다.
이 공격은 정교함보다도 낮은 문턱때문에 더 위협적이다.
- 비용: 장치는 인터넷에서 구할 수 있는 상용 부품으로 1,000달러 미만에 제작할 수 있으며, 논문에 회로도까지 공개되어 있다.
- 휴대성: 연구진은 17인치 서류가방에 들어가는 휴대형 버전도 만들었다. 가방이 닫힌 채로도 공격이 작동하고, 비행기 좌석 밑에 들어간다. 기존 TEE에 대한 부채널 공격들은 공격자가 배포된 하드웨어에 물리적으로 접근할 수 있다고 전제하는 "총을 든 사람(a man with a Glock)" 모델을 가정해 왔는데, 공격에 요구되는 기기의 크기가 작을수록 그 시나리오의 현실성은 더 커진다. 이는 공격자가 데이터센터에 잠입하는 시나리오가 농담이 아니라는 것을 뜻한다.
- 결과: 인텔의 프로비저닝 인증 키(PCK)를 서명 연산 단 한 번의 관측에서 완전 자동으로 추출했고, 이 키로 위조한 TDX 인용서(quote)는 인텔이 직접 배포하는 검증 라이브러리에서 최고 신뢰 등급인 UpToDate로 통과했다. 측정값이 0x1337...로 채워진, 진짜 하드웨어에서는 나올 수 없는 인용서로 말이다. 연구진은 아예 SNS 봇으로 위조 어테스테이션을 발급해주는 ‘Attestation as a Service’를 운영 중이다. AMD 쪽도 마찬가지로, 최신 방어 기능인 암호문 은닉 기능(Ciphertext Hiding)이 켜진 SEV-SNP에서 상수 시간으로 구현된 OpenSSL의 ECDSA 개인키를 추출해냈다.
- 실전성: 매달 수백만 달러 규모의 블록을 만드는 이더리움 빌더넷(BuilderNet)의 실제 TDX 배포를 상대로, 어테스테이션 키를 쥔 악의적 운영자가 기밀 주문 흐름을 복호화하고 검증인 지급용 지갑에 접근할 수 있음을 시연했다.
Source: AMD
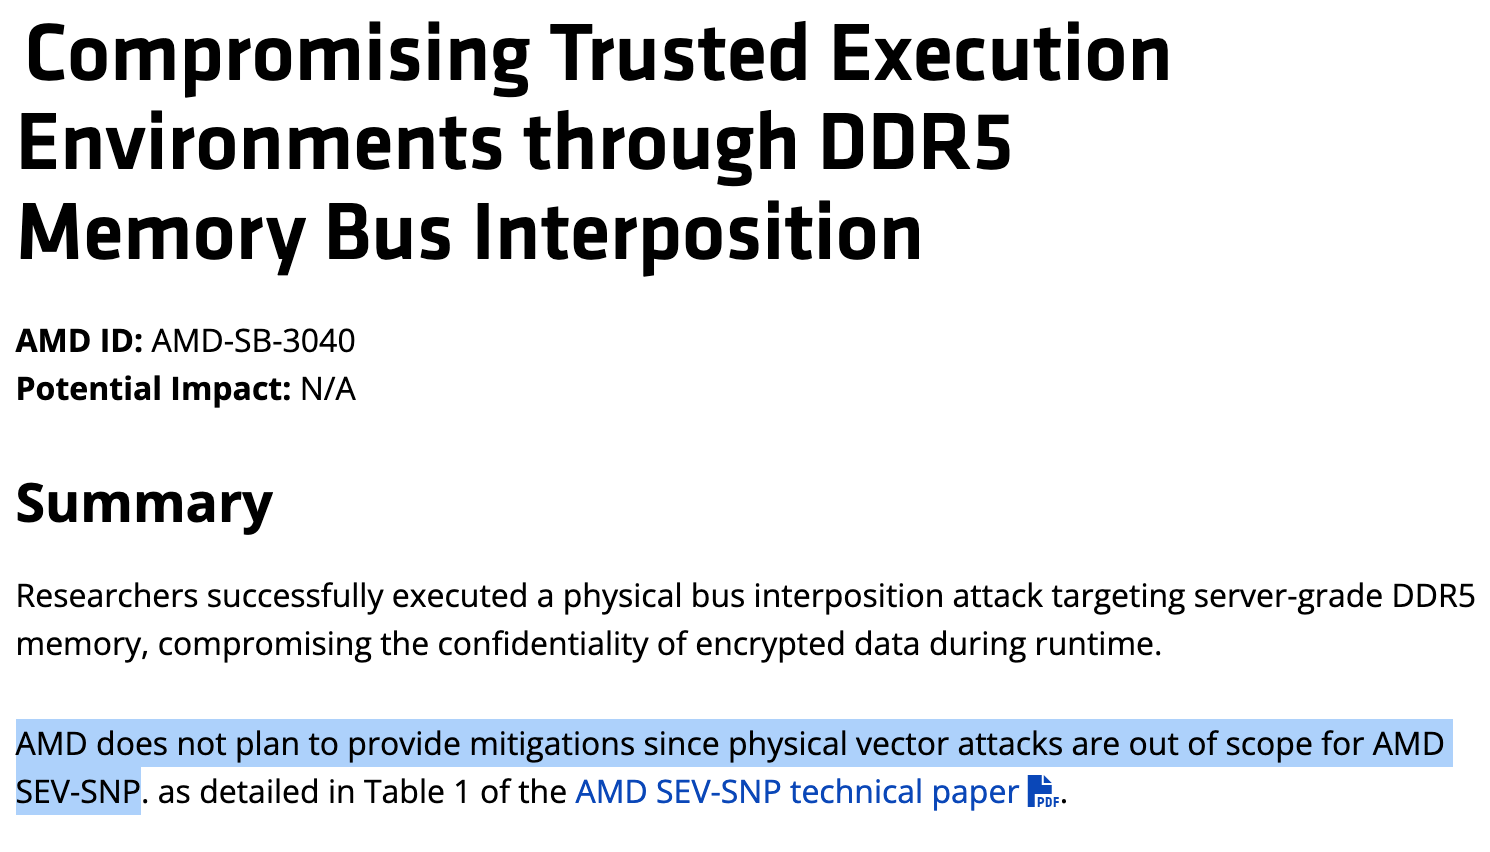
가장 중요한 대목은 벤더들의 반응이다. 인텔과 AMD는 tee.fail 외에도 Battering RAM, WireTap 등 공격 대상에 대한 물리적 접근을 요구하는 취약점들에 대해 범위 밖으로 간주, 별도의 펌웨어 완화책 없이 "서버의 물리 보안을 별도로 확보하라"고만 안내하고 있다(인텔 보안 공지, AMD 보안 게시판). 이렇듯 현 x86 TEE에는 별도의 패치를 기대할 수 없는, 감수해야만 하는 구조적 공백이 존재한다.
Source: @v12sec
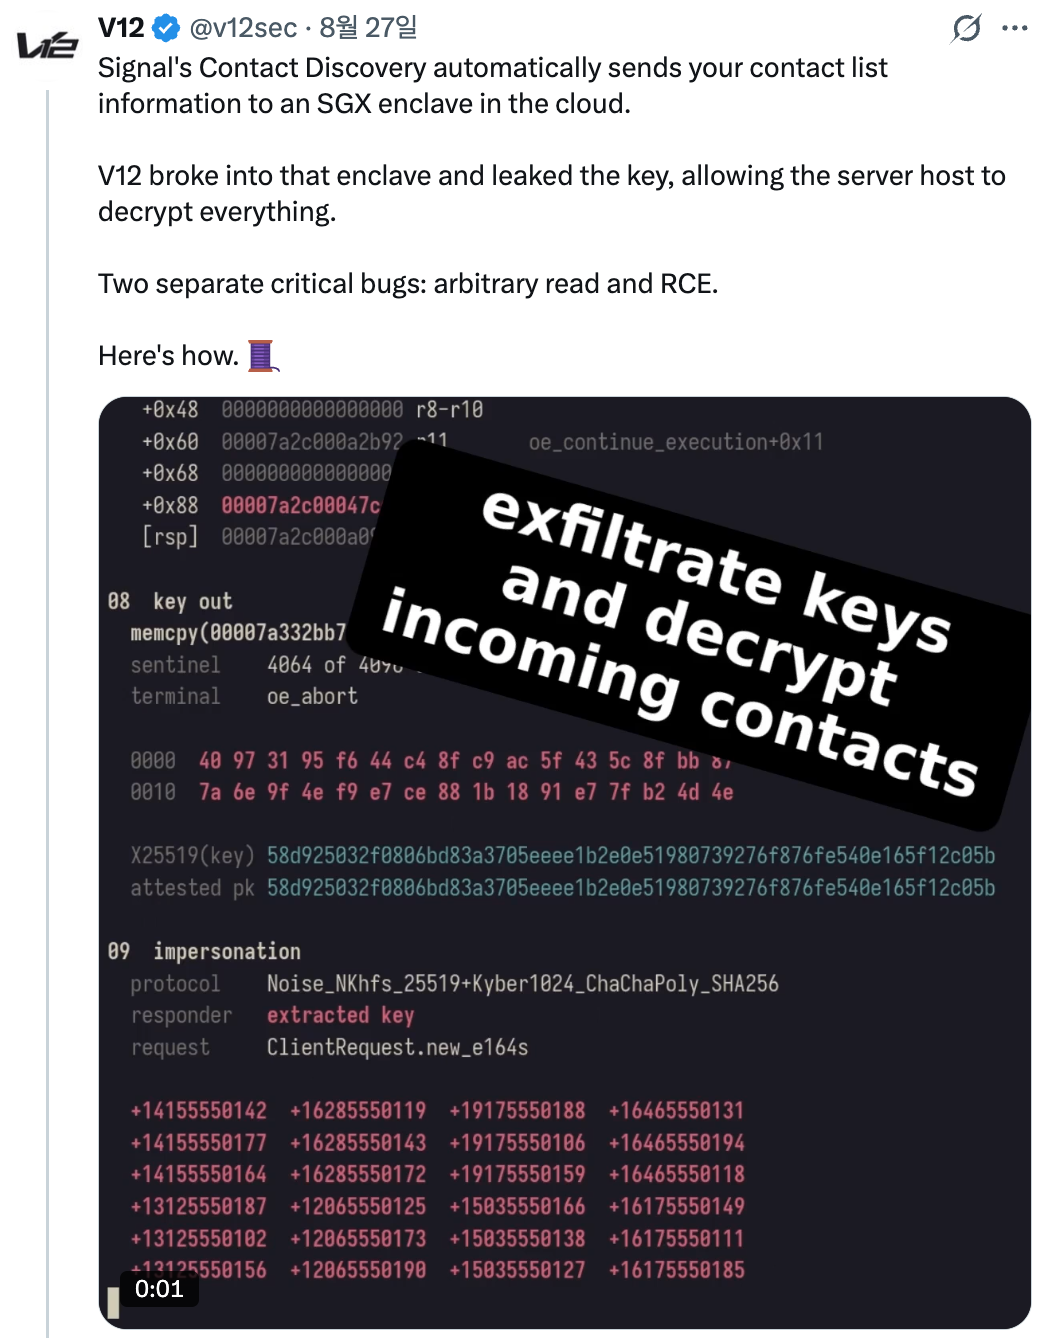
그리고 이러한 취약점의 축적은 실리콘 안에서만 일어나는 것도 아니다. 2026년 8월 말, 보안 업체 젤릭(Zellic)이 개발한 보안 감사 에이전트 V12는 시그널의 연락처 탐색 서비스(CDSI)가 돌아가는 인텔 SGX 엔클레이브를 뚫었다고 공개했다. CDSI는 사용자의 주소록을 시그널 서버에조차 노출하지 않고 어떤 연락처가 시그널 사용자인지 알아내기 위해, 어테스테이션된 SGX 엔클레이브 안에서 암호화된 조회를 처리하는 서비스다. 안드로이드와 iOS 앱 모두에서 기본으로 켜져 있고, 48시간마다 주소록이 전송된다. "서비스 제공자조차 볼 수 없다"는 약속을 TEE로 구현했다는 점에서, 기밀 AI가 하려는 것과 정확히 같은 구조다.
주목할 점은 이 공격이 SGX 하드웨어를 깬 것이 아니라는 사실이다. 메모리 암호화도 어테스테이션도 설계대로 작동했다. 뚫린 것은 엔클레이브 안에서 돌아가던 시그널의 코드였다. 호스트는 격리 영역의 내용을 읽을 수 없지만, 엔클레이브를 호출하고 그 실행을 멈추거나 재개하는 권한은 정당하게 쥐고 있다. V12는 오직 이 정당한 제어권만으로 코드의 허점 두 개를 파고들어 엔클레이브의 비밀 키를 빼냈고, 이 키를 쥔 호스트는 엔클레이브를 사칭해 사용자들의 조회를 전부 복호화할 수 있게 된다. 두 취약점 모두 시그널이 실제 운용하는 것과 동일한 환경에서 검증되었으며, 공개 전에 보고되어 수정되었다. 그러나 어테스테이션은 어떤 코드가 돌아가는지를 증명할 뿐, 그 코드가 악의적 호스트 앞에서 안전한지는 증명하지 못한다는 교훈을 남겼다. 그리고 이 버그들을 찾아낸 것이 V12라는 자율 AI 에이전트였다는 사실은, 앞으로 TEE의 취약점이 발견되는 주기가 더 짧아질 수 있음을 시사한다.
2.2 GPU까지 번지는 신뢰의 붕괴, 그리고 두 스택의 갈림길
여기까지는 CPU의 이야기다. 그런데 tee.fail 논문은 한 걸음 더 나아가, CPU 금고의 붕괴가 엔비디아 GPU 기밀 컴퓨팅의 보증까지 함께 무너뜨린다는 것을 보였다.
메커니즘은 이렇다. 엔비디아 CC의 어테스테이션 보고서는 "이 GPU는 진짜이고 펌웨어는 온전하다"를 증명할 뿐, 그 보고서가 특정 CVM 혹은 특정 CPU에 귀속된다는 바인딩이 없다. 검증의 주체가 CVM이므로, CVM이 정직하다는 전제 위에서만 성립하는 설계인 것이다. 그래서 CPU 어테스테이션을 위조할 수 있는 공격자는 엉뚱한 곳의 GPU에서 발급된 어테스테이션을 "빌려와" 제출할 수 있다. 연구진의 표현을 빌리면 공격자는 GPU를 소유할 필요조차 없다. 사용자는 자신의 LLM 대화가 GPU 금고 안에서 보호된다고 믿지만, 실제 워크로드는 평문으로 돌아가는 것이다. 연구진은 이를 팔라(Phala)의 dstack SDK 배포에서 실제로 시연했다. 악의적 제공자가 워크로드를 일반 VM에서 돌리면서 모든 어테스테이션을 위조하고, 타사의 스팟 GPU에서 받아온 어테스테이션을 중계해 소유하지도 않은 GPU를 가진 척한 것이다.
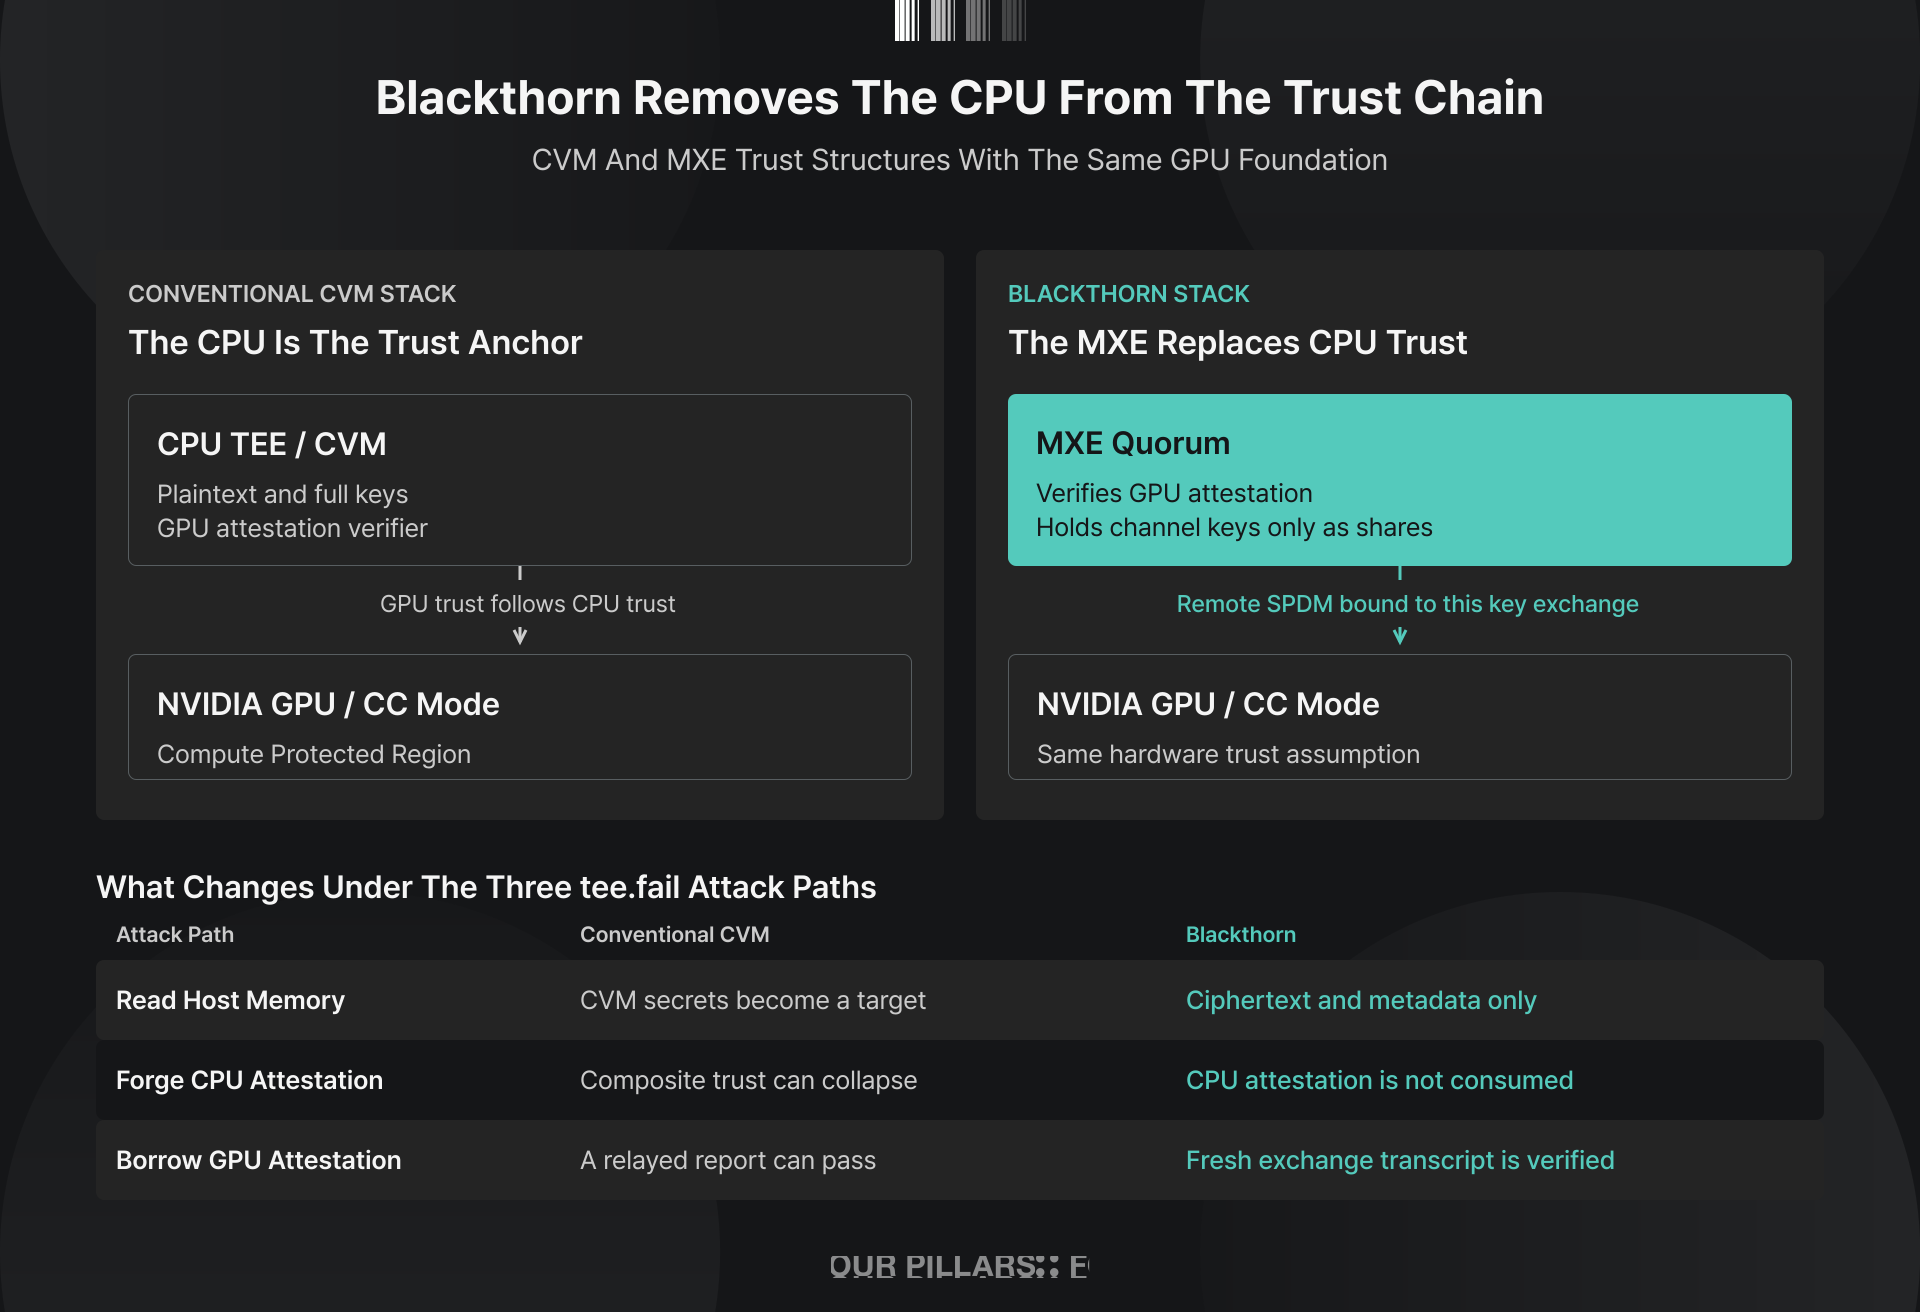
바로 이 지점이 두 스택의 갈림길이다. 현재의 기밀 AI 스택(CPU TEE + 엔비디아 CC)에서는 GPU의 CC 영역에 대한 신뢰가 이를 검증하는 CPU TEE의 보안성에 종속된다. CPU TEE가 뚫리면 GPU 기밀 영역은 따로 공격할 필요도 없이 무의미해지는 것이다. 반면 블랙손의 스택(MPC + 엔비디아 CC)은 GPU CC 자체를 더 안전하게 만드는 것이 아니라, GPU CC의 보증이 특정 CPU TEE의 보안성에 종속되지 않도록 신뢰 구조를 분리하는 데에 차별점을 두고 있다. 같은 GPU, 같은 어테스테이션 체인을 쓰면서도 그것을 받아주는 상대가 다른 것이다.
이러한 취약점들이 TEE를 "사용 불가능한 기술"로 만드는 것은 아니다. TEE는 여러 버전을 거치며 공격 표면을 지속적으로 좁혀왔다. 문제는 새로운 공격이 공개될 때마다 재설계와 재감사가 요구되고, 벤더가 범위 밖으로 선언한 축은 그마저 기대할 수 없으며, 고객 입장에서는 이것이 상시적인 리스크로 남는다는 점이다. 애초에 TEE가 신뢰 사슬에 들어있지 않은 구조로 시작할 수 있다면 더 나은 선택지가 되지 않을까?
블랙손은 정확히 그 선택지에 대한 답이다. 아르키움은 블록체인 영역에서부터 하드웨어 제조사에 대한 신뢰 부담과 TEE의 부채널 공격 전력을 이유로 TEE 대신 MPC를 택해온 팀이고, 블랙손은 그 문제의식을 AI 추론으로 연장한 결과물이다. 이어지는 장에서는 아르키움이 신뢰 사슬에서 CPU를 들어내고 그 자리를 무엇으로 채웠는지에 대해 살펴보겠다.
3. 아르키움 블랙손: CPU TEE를 수학으로 대체하다
3.1 블랙손의 구조: 사용자, GPU, MXE, 그리고 신뢰받지 않는 호스트
블랙손이라는 이름은 유럽에서 수천 년간 가옥과 가축의 울타리로 심어온 가시자두나무(Prunus spinosa)에서 왔다. 블랙손은 접붙이거나 기생하는 종과 달리, 척박한 토양에서 숙주(host) 없이 홀로 자란다. 아르키움은 자신의 기밀 AI 아키텍처를 호스트 측 TEE 없이 스스로 세운다는 점에 착안해 블랙손으로 이름지었다. 그렇다면 이는 어떤 방식으로 실현될 수 있을까?
가장 순수한 실현 방법은 CPU는 물론 어떠한 하드웨어도 신뢰하지 않는다는 가정 하에, 추론 계산 전체를 다자간 연산을 이용해 암호화된 상태로 처리하는 것이다. 그러나 이는 현재 기술로는 평문 추론 대비 대략 100배에서 1000배 가량 느리다. 이는 실시간 서비스로는 도저히 감당할 수 없는 속도이므로, 어딘가에서는 하드웨어의 힘을 빌리는 타협이 필요하다. 그렇다면 무엇을 암호학에 맡기고, 무엇을 하드웨어에 맡길 것인가?
아르키움은 연산의 성격을 기준으로 이를 분리했다. 무겁고 빈번한 추론 계산 자체는 GPU의 격리 영역 안에서 처리하고, 반면 키 관리와 신뢰 분산처럼 작고 가끔 일어나는 연산이나 특수한 성격의 연산은 MPC에 맡겼다. 블랙손은 배포 시점부터 세션 종료까지 그 어느 단계에도 CPU TEE를 두지 않는다.
블랙손은 추론 계산 자체를 MPC로 수행하는 시스템이 아니다. GPU 안의 기밀 영역에서 추론은 평문으로 수행하고, MPC는 키 관리와 신뢰 분산이라는 작은 연산을 담당한다.
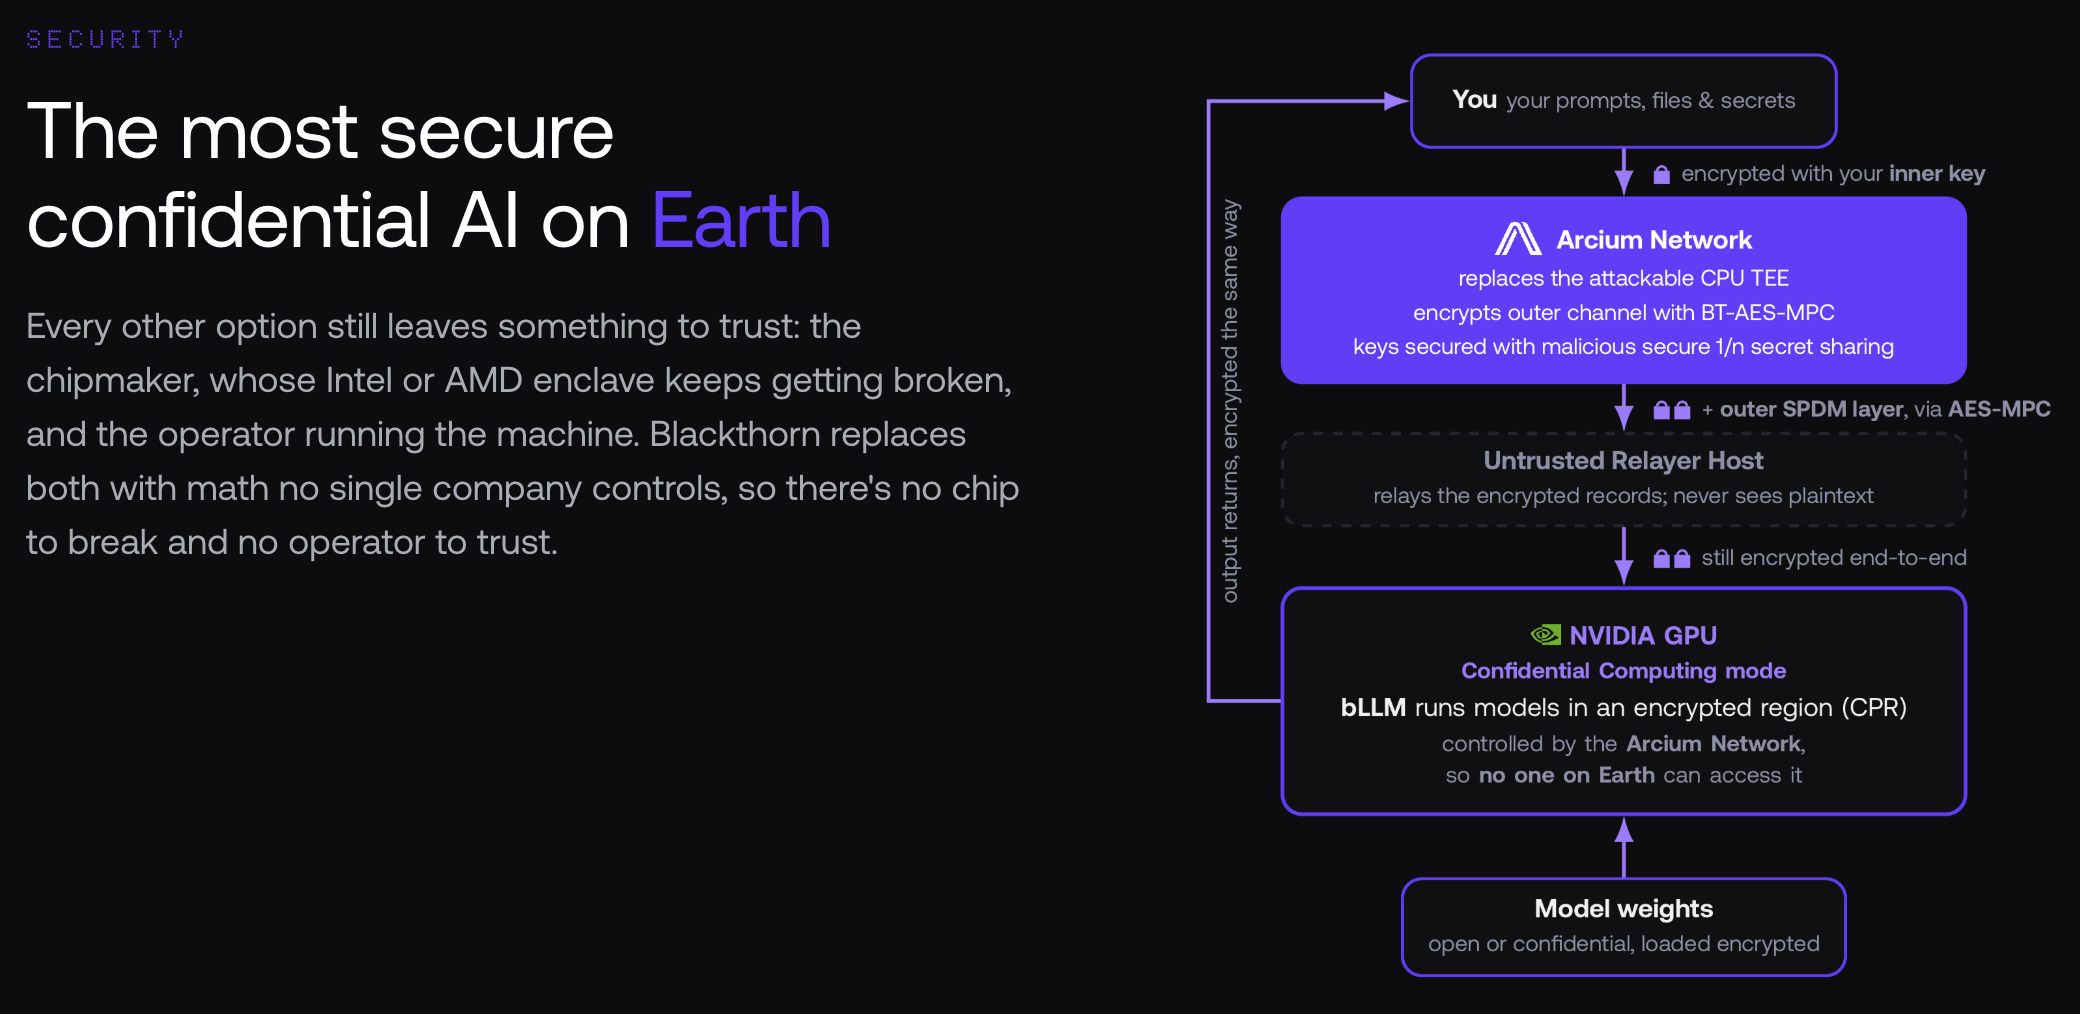
이러한 분업의 결과로, 블랙손은 아래의 네 개의 참여자로 구성된 구조를 가진다.
- 사용자 기기: 프롬프트가 평문으로 존재하는 두 곳 중 하나로, 세션 시작 시 GPU 내부의 추론 엔진과 직접 암호화 키를 만든다.
- GPU와 기밀 보호 영역: 평문이 존재하는 나머지 한 곳으로, vLLM을 포크한 추론 엔진 bLLM-Engine이 이 안에 상주하며 토큰 생성 루프 전체를 수행한다.
- MXE(Multi-party eXecution Environment): 아르키움의 다자간 연산 환경으로, 네트워크 건너편에서 GPU와의 키 교환을 대행하고 세션을 승인한다. 모든 키를 어느 단일 파티도 복원할 수 없는 조각(share) 상태로만 다룬다.
- 호스트 CPU: 별도의 신뢰를 부여하지 않는 참여자로, 암호문을 옮기는 중계기이자 스케줄러 역할만 수행한다.
이러한 구조에서 사용자가 신뢰해야하는 부분은 두 가지다. 하나는 GPU 격리 영역에 대한 신뢰로, 사용자는 GPU 제조 시 실리콘에 각인되는 엔비디아의 디바이스 식별 키에 대한 무결성을 신뢰해야한다. 다른 하나는 아르키움의 MXE로, GPU와의 키 교환을 담당하는 다자간 연산 메커니즘의 보안성에 대한 신뢰를 필요로 한다. 블랙손의 구조에서도 여전히 사용자가 신뢰해야하는 부분은 존재하지만, GPU 격리 영역에 대한 신뢰는 기존 x86 TEE 기반 아키텍처 또한 지고 있는 의존성이다. 블랙손에는 CPU TEE 대신 MXE라는 신뢰 대상이 추가되지만, 이에 대한 지점은 뒷절에서 다시 다루도록 하겠다.
이어지는 장에서는 블랙손의 각 참여자들이 수행하는 역할과 신뢰 구조에 대해 살펴보도록 하겠다.
3.2 사용자 기기: 평문의 시작점
각 사용자는 세션을 시작할 때 GPU의 격리 영역 안에 있는 bLLM 엔진과 직접 키를 만든다. MXE는 이 교환을 승인하는 임계 서명 토큰을 발급하지만 세션 키 자체는 알지 못하고, 호스트 역시 공개된 값만 중계한다.
이 세션 키가 만드는 것이 뒤에서 계속 언급될 “안쪽 봉투”다. 프롬프트는 사용자의 기기를 떠나기 전에 이 키로 암호화되고, 응답은 기기에 도착한 뒤에야 복호화된다. 즉 사용자 관점에서 블랙손은 자신과 GPU 격리 영역 사이에 놓인 종단간 암호화 채널이며, 그 사이의 어떤 중간자도, 서비스 운영자조차도 이 채널의 내용을 열 수 없다.
3.3 GPU와 CPR: 서버 측에서 평문이 허락된 유일한 공간
호퍼 세대 이후의 엔비디아 GPU는 칩 안에 외부에서 들여다볼 수 없는 기밀 보호 영역(CPR)을 만들 수 있고, 자신이 진짜 엔비디아 칩이며 영역이 제대로 보호되고 있음을 증명하는 하드웨어 어테스테이션을 제공한다.
이 격리 영역에 상주하는 것이 bLLM-Engine이다. 블랙손은 업계 표준 서빙 엔진인 vLLM을 신뢰 경계를 따라 bLLM과 bLLM-Host로 둘로 쪼개 포크했다. bLLM은 토크나이저(tokenizer), 순전파(forward propagation), 샘플러(sampler) 등 평문을 만지는 모든 부분이 단일 CUDA 애플리케이션으로 CPR 내에서 지속 실행된다. 토큰을 하나씩 생성하는 자기회귀 루프는 온전히 이 경계 안에서만 돌며, 호스트도 MXE도 이 루프에 참여하지 않는다.
블랙손은 이에 더해 평문 자체뿐 아니라, 평문과 상관관계를 갖는 파생 값까지 격리 영역 안으로 옮겼다.
여러 사용자가 같은 서비스를 쓰면서 동일한 시스템 프롬프트로 대화를 시작한다고 가정하자. GPU는 효율을 위해 프리픽스 캐싱(prefix caching)을 통해 겹치는 부분을 한 번만 저장하고 여러 세션이 공유하게 한다. 그 결과 겹치는 프롬프트를 가진 두 세션은 문자 그대로 같은 메모리 페이지 번호를 가리키게 된다. 이 페이지 번호 자체는 그냥 정수일 뿐, 내용은 한 바이트도 담고 있지 않다. 그런데 만약 호스트가 여러 세션의 페이지 번호 목록을 들고 있다면, 내용을 전혀 보지 않고도 목록을 나란히 비교하는 것만으로 "이 사용자들이 겹치는 프롬프트를 쓰고 있다"는 사실을 알아낼 수 있다. 무해해 보이는 숫자가 사실은 정보를 흘리는 것이다. 그래서 블랙손은 이 페이지 번호 관리 테이블까지 통째로 격리 영역 안으로 옮긴다.
그러면서도 프리픽스 캐싱 기능 자체는 살려두어, 시스템 프롬프트가 무거운 워크로드에서 vLLM과 동등한 처리량 이득을 유지한다. 엔진 바이너리는 세션 수립 시 해시가 검증되고 세션이 끝날 때까지 고정되며, 교체하려면 격리 영역 전체의 초기화를 거쳐야 한다.
3.4 MXE: 호스트를 대체하는 분산 키 관리 메커니즘
MXE는 아르키움이 개발한 MPC 실행 환경이자, 기존 구조에서 신뢰 호스트가 앉아 있던 자리를 대신하는 참여자다. 여러 파티가 비밀을 나눠 갖고 함께 계산하는 다자간 연산 쿼럼으로, 네트워크 건너편에서 GPU와의 키 교환을 대행하고 세션을 승인한다. 다만 MXE가 보는 것은 조각과 암호문뿐이다. 모든 키를 어느 단일 파티도 복원할 수 없는 조각 상태로만 다루고, 데이터의 바깥 봉투를 열고 닫지만 그 안에 든 것은 여전히 안쪽 봉투의 암호문이므로, 프롬프트나 응답의 원문은 결코 보지 못한다.
이번 절에서는 MXE를 지탱하는 보안 모델(3.4.1), 호스트의 키 교환 역할을 대체하는 방법(3.4.2), 그리고 그 대체가 실시간 속도를 지켜내는 이유(3.4.3)를 차례로 살펴보도록 하겠다.
3.4.1 케르베로스: 단 하나의 정직한 파티
Source: Arcium
MXE는 아르키움 프로토콜 스택에서 가장 강한 보안 모델을 갖는 케르베로스(Cerberus)를 실행한다. 케르베로스가 어떤 딜레마를 풀기 위해 설계되었는지를 알면 이 모델의 강도가 선명해진다.
대부분의 MPC 프로토콜은 참여자의 절반 이상이 프로토콜을 정직하게 따른다는 정직 다수(honest majority) 가정을 필요로 한다. 참여자들의 신원이 확인되는 허가형 환경에서는 합리적인 가정이지만, 이더리움과 솔라나 같은 퍼블릭 블록체인, 곧 노드 운영자가 누구인지 알 수 없는 무허가 환경에서는 익명의 누군가가 과반을 장악하지 않으리라고 보장할 방법이 없다.
부정직 다수(dishonest majority) 프로토콜은 이 문제를 해결한다. 비밀이 n개 파티에 조각으로 나뉘고 전부 모아야만 복원되므로, n-1개 파티가 악의적으로 공모해도 원본은 드러나지 않고, 단 하나의 정직한 파티만 남아 있으면 기밀성이 지켜진다. 그러나 여기에는 대가가 있었다. 악의적인 참여자 하나가 오프라인이 되거나 일부러 잘못된 데이터를 보내는 것만으로 전체 연산이 실패하며, 누가 방해했는지 알 수 없으니 처벌도 불가능하다. 서비스 거부(DoS) 공격에 무방비라는 뜻이다.
케르베로스는 이 딜레마를 겨냥해 개발되었다. 케르베로스는 상용 MPC 프로토콜 중 처음으로 식별 가능한 중단(identifiable abort) 보안을 갖춘 프로토콜로, BDOZ 프로토콜을 기반으로 모든 데이터 조각에 메시지 인증 코드(MAC)를 부착한다. 노드가 변조된 조각을 제출하면 즉시 탐지되어 연산이 중단되므로, 망가진 결과가 생성되는 것 자체가 원천적으로 차단된다. 요컨대 케르베로스 하에서는 단 하나의 정직한 파티가 남아 있으면 잘못된 결과를 받아들이기보다 올바른 결과를 받거나, 계산이 중단되었음을 감지할 수 있다.
참고: 성능상의 이유로 블랙손의 첫 번째 버전은 케르베로스를 정직 다수(honest-majority) 모드로 실행한다.
3.4.2 원격 SPDM: 다자간 연산이 신뢰 호스트를 대체하다
신뢰 호스트를 MPC로 대체한다는 것이 실제로 어떻게 이루어지는지 보려면, 엔비디아 GPU 기밀 모드의 작동을 잠깐 들여다볼 필요가 있다. GPU의 기밀 연산 모드가 켜지면 GPU와 호스트는 표준화된 절차(SPDM, Security Protocol and Data Model)를 거쳐 암호화 키를 함께 만들고, 그 결과 만들어지는 마스터 키로부터 격리 영역 경계를 넘는 모든 데이터를 보호하는 채널 키들이 유도된다.
여기서 핵심은 SPDM의 상대역, 곧 요청자(Requester)라는 역할이다. 통상적인 배포에서 이 역할은 호스트에서 돌아가는 소프트웨어가 수행하며, 그 결과 호스트가 모든 세션 키를 평문으로 쥐게 된다. 호스트를 신뢰한다는 전제 하에서는 건전한 구조지만, 블랙손은 호스트를 신뢰하지 않는 것을 전제로 하고 있기에 이러한 구조는 성립하지 않는다.
블랙손의 핵심 구성인 원격 SPDM(Remote SPDM)은 이 요청자 역할을 네트워크 건너편의 MXE가 수행하도록 만든 프로토콜이다. 임계값 서명 지갑이 개인키를 어디에도 완성하지 않은 채 각자의 키 조각만으로 유효한 서명을 만들어내듯, MXE의 파티들은 키 교환에 쓰이는 난수부터 마스터 시크릿, 채널 키까지 모든 비밀 값을 조각으로만 쥔 채 각자 로컬에서 계산한다. 임계값 지갑을 성립시키는 것과 같은 타원곡선 위 계산의 선형성 덕분에, 각 참여자는 로컬 환경에서 자신의 키 조각으로 공유 비밀(shared secret)의 점유값을 계산할 수 있다. 이 과정에서 어느 파티에서도 전체 키를 복원하지 못하며, 온전한 키는 오직 GPU 칩 안에서만 완성될 수 있다. 개인키가 서명 과정 어디에도 통째로 존재하지 않는 것처럼, 이 키는 MXE 어디에도 통째로 존재하지 않으며, GPU 옆의 호스트는 어느 단계에서도 키를 받지 못한다.
식별 가능한 중단은 이 흐름에서 책임 추궁 장치로 작동한다. 키 수립과 승인 서명 같은 일회성 연산에서 이탈한 참여자는 서명된 증거와 함께 특정되어 축출과 온체인 슬래싱의 대상이 된다.
여기에 더해 모든 원격 SPDM 수립은 GPU 어테스테이션과 키 교환 트랜스크립트 전체를 MXE가 임계 서명한 감사 영수증으로 남으며, 사용자와 외부 감사인은 MXE의 공개 검증키만으로 각 키 수립 이벤트의 정당성을 사후 검증할 수 있다.
3.4.3 감사 영수증
블랙손의 모든 키 수립 이벤트는 검증 가능한 영수증으로 남는다. 원격 SPDM이 완료될 때마다 MXE는 해당 세션의 전체 트랜스크립트, 곧 GPU가 각인 키로 서명한 어테스테이션과 펌웨어 측정값, 양측의 디피-헬만 공개점과 일회용 난수, 타임스탬프를 임계 서명한 감사 영수증(audit receipt)을 발급한다. 이 영수증은 사용자에게 전달되며, MXE의 공개 검증키만 있으면 사용자 본인은 물론 제3의 감사인 누구든 "이 세션의 키가 진짜 GPU와 정상적인 절차로 수립되었는가"를 사후에 독립적으로 확인할 수 있다.
클러스터 단위에서도 같은 원칙이 적용된다. MXE는 클러스터에 속한 각 GPU의 어테스테이션을 모아 임계 서명된 클러스터 매니페스트를 발행하고, 펌웨어가 롤백되었거나 어테스테이션이 일관되지 않은 GPU는 서명된 거부 기록과 함께 배제된다. 기존 CVM 설계에서 이런 판단이 운영자의 내부 로그에만 남아 외부에서 들여다볼 표면 자체가 없었다면, 블랙손에서는 신뢰에 관한 결정 하나하나가 공개 키로 검증 가능한 서명물로 남는다. 앞서 본 식별 가능한 중단의 서명된 증거 트랜스크립트와 온체인 슬래싱까지 포함하면, 블랙손은 "믿지 말고 검증하라"는 크립토의 오랜 원칙을 키 관리 계층에 이식한 구조인 셈이다.
물론 이 영수증이 증명하는 것은 키 수립 절차의 정당성이지, GPU 안에서 어떤 모델이 어떤 응답을 생성했는가가 아니다. 이 한계는 5.3에서 다시 다룬다.
3.5 호스트 CPU: 신뢰받지 않는 중계자
마지막 참여자는 GPU 옆에 위치하면서도 아무런 신뢰도 부여하지 않는 호스트 CPU다. 하지만 블랙손은 CPU를 시스템에서 배제하는 것이 아닌 (그렇게 할 수도 없지만), 일은 그대로 시키되 키만 주지 않는 방식을 선택했다.
일을 시키는 쪽은 bLLM의 나머지 반쪽인 bLLM-Host다. bLLM-Host는 vLLM에서 접수창구에 해당하는 제어 평면(API 서버, 요청 처리, 배칭 스케줄러)을 거의 그대로 가져오되, 원문 데이터 대신 불투명한 세션 ID, 암호문 덩어리, 그리고 세션별 집계 숫자만을 다룬다. 3.3에서 본 파생 값 격리 덕분에, 스케줄링에 쓰이는 이 숫자들조차 평문과 상관관계를 갖지 않도록 걸러진 것들이다.
정리하면 호스트가 보는 것은 이중으로 암호화된 암호문과 세션 메타데이터, 그리고 스케줄링용 집계치가 전부다. 따라서 호스트가 완전히 장악당해 메모리의 모든 바이트를 기록당하더라도, 공격자가 얻는 것은 열 수 없는 암호화된 데이터뿐이다.
CVM 기반 설계에서는 사용자의 연결이 CVM에서 끝나, CVM이 프롬프트 원문을 본 뒤 GPU로 전달했다. 호스트 측 소프트웨어가 신뢰 사슬의 심장이었고, 그렇기에 앞서 언급했던 TEE에 대한 공격들이 치명적이었던 것이다. 블랙손에서 같은 자리에 위치하는 호스트는 암호문 바이트를 옮기는 중계기이자 스케줄러일 뿐이다.
3.6 프롬프트의 여정과 위협 모델
이제 프롬프트가 네 개의 구성요소 사이에서 어떤 여정을 거치는지 한번에 살펴보자.
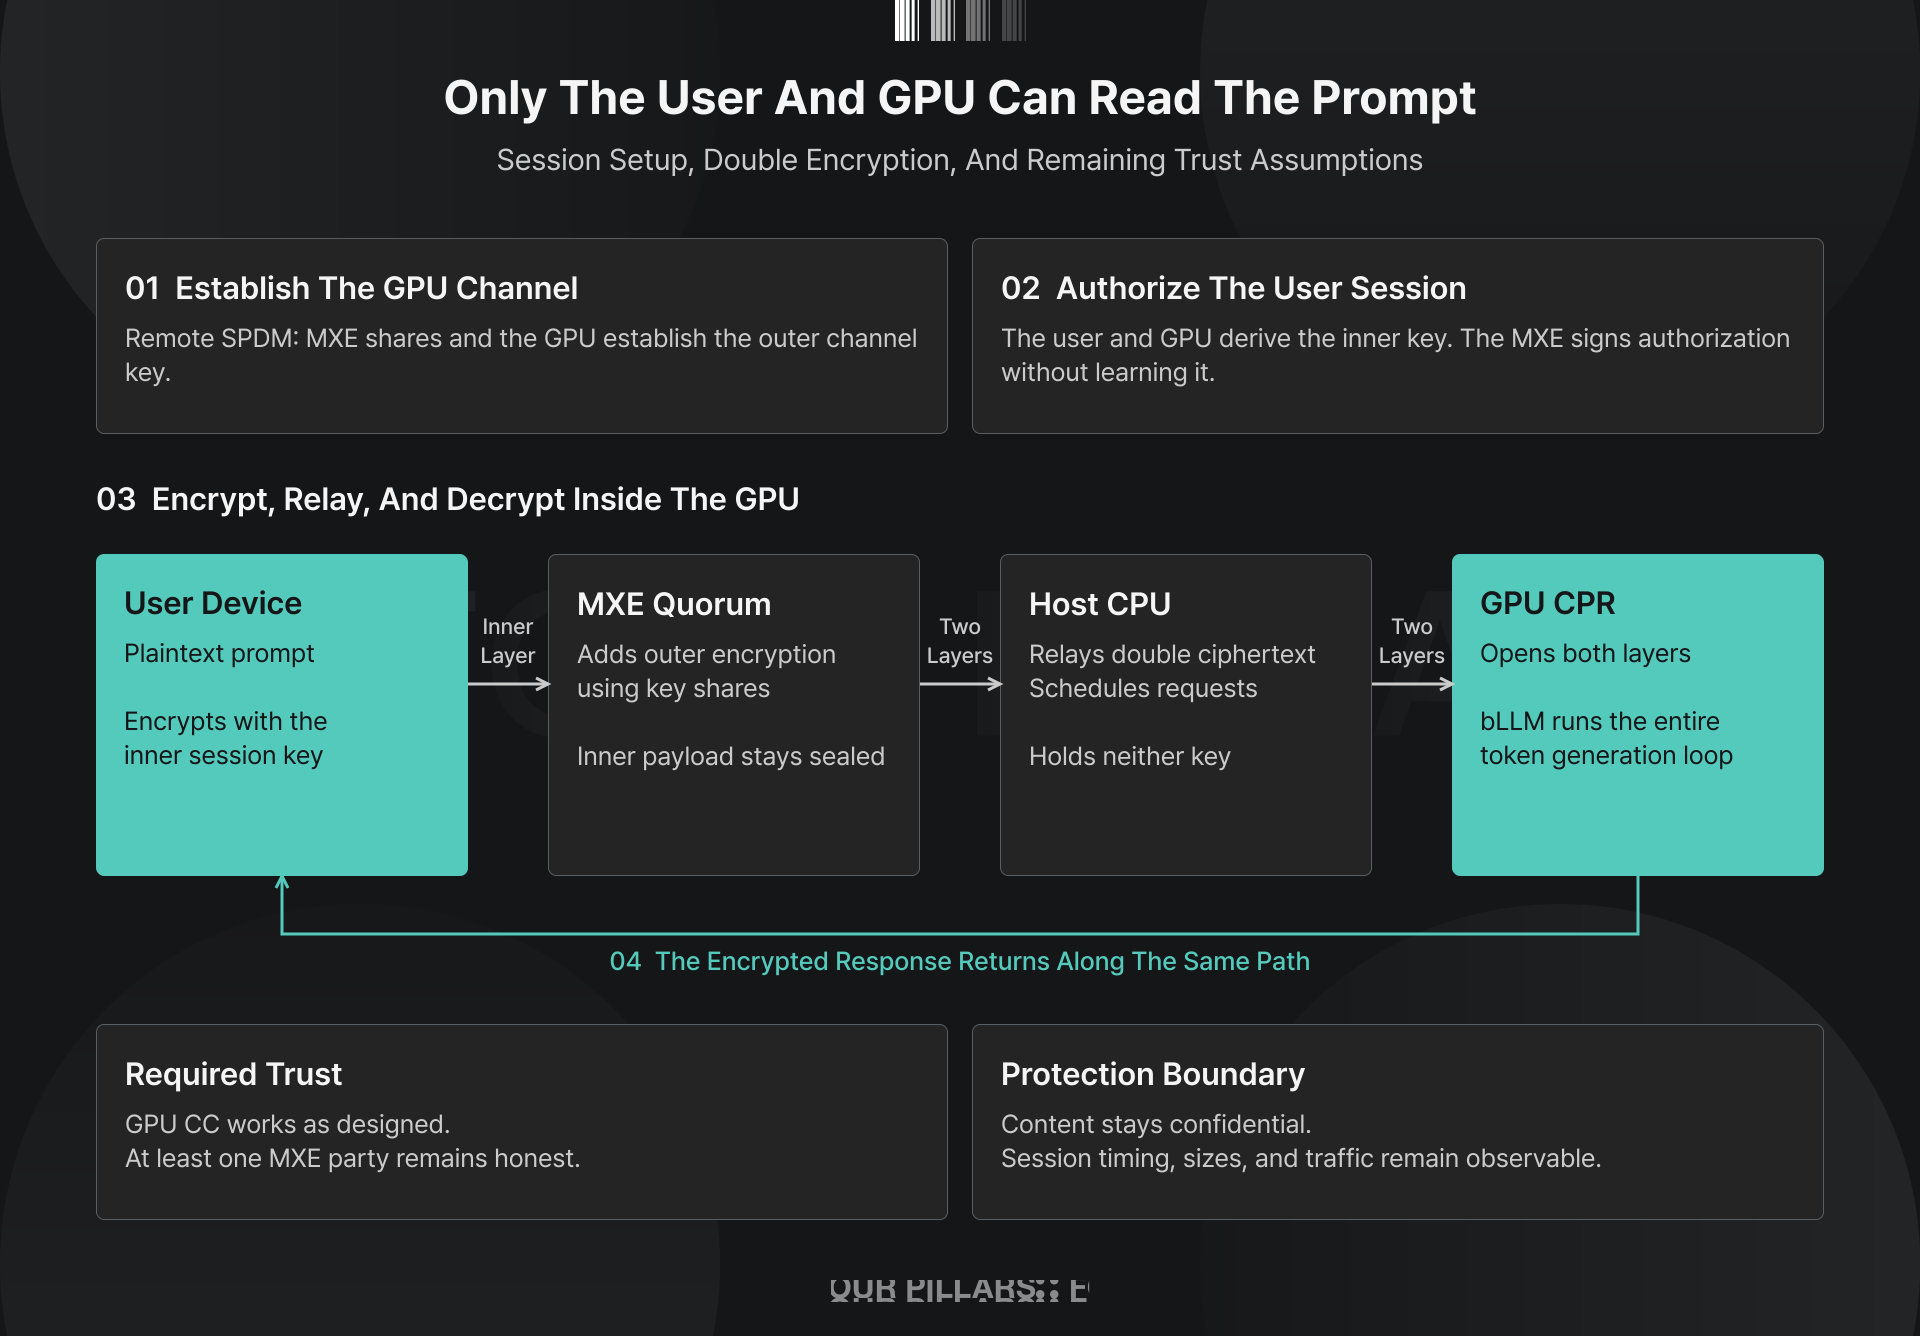
- GPU가 기밀 컴퓨팅 모드로 부팅되면, 통상 호스트가 맡던 키 교환의 상대역을 MXE가 원격으로 대신한다. 이 시점부터 GPU 경계를 넘는 모든 데이터를 보호하는 채널 키는 GPU 안에는 온전한 형태로, MXE에는 조각으로만 존재한다.
- 사용자는 CPR 안의 bLLM 엔진과 직접 세션 키를 수립한다. MXE는 이 교환을 서명으로 승인할 뿐 세션 키는 알지 못한다.
- 프롬프트는 두 겹의 봉투에 담겨 이동한다. 안쪽 봉투는 사용자와 CPR만이 여는 세션 키 암호화이고, 바깥 봉투는 MXE 조각과 GPU만이 다루는 SPDM 채널 암호화다. 호스트는 이 이중 봉투를 운반하지만 어느 겹도 열 수 없으며, MXE 역시 안쪽 봉투의 세션 키를 갖지 않는다.
- CPR 안에서 복호화된 프롬프트로 토큰이 생성되고, 응답은 같은 경로를 역으로 거쳐 사용자에게 돌아온다.
비유하자면, 편지(사용자의 프롬프트)를 봉투에 넣고, 그 봉투를 다시 더 큰 봉투에 넣어 부치는 셈이다. 이 여정 전체 중 어느 단계에서도 평문과 온전한 키가 사용자 기기와 기밀 보호 영역 바깥에 존재하지 않는다.
이해를 돕기 위해 다시 한번 짧게 정리하면, 블랙손의 위협 모델과 신뢰 가정은 다음과 같다.
- 위협 모델: 공격자가 호스트 CPU와 그 운영체제를 완전히 장악하고, 모든 네트워크 구간을 도청함. MXE의 n개 파티 중 n-1개까지 공모시킨 상태.
- 보호 대상: 프롬프트, 프롬프트에 대한 응답, 그리고 모델 가중치의 기밀성
- 신뢰 가정 1 - 하드웨어 신뢰: 엔비디아 GPU의 CC 모드가 설계대로 동작함
- 신뢰 가정 2 - 프로토콜 신뢰: MXE에 정직한 파티가 최소 하나 남아 있음, MXE가 설계대로 동작함
3.7 tee.fail vs. 블랙손
tee.fail이 기존 기밀 AI 스택에 가할 수 있는 공격 벡터는 세 가지였다. 호스트 메모리의 열람, CPU 어테스테이션 위조, 그리고 GPU 어테스테이션 빌려오기. 이 세 공격 벡터를 블랙손 스택에 겨누면 아래와 같은 결과를 기대할 수 있다.
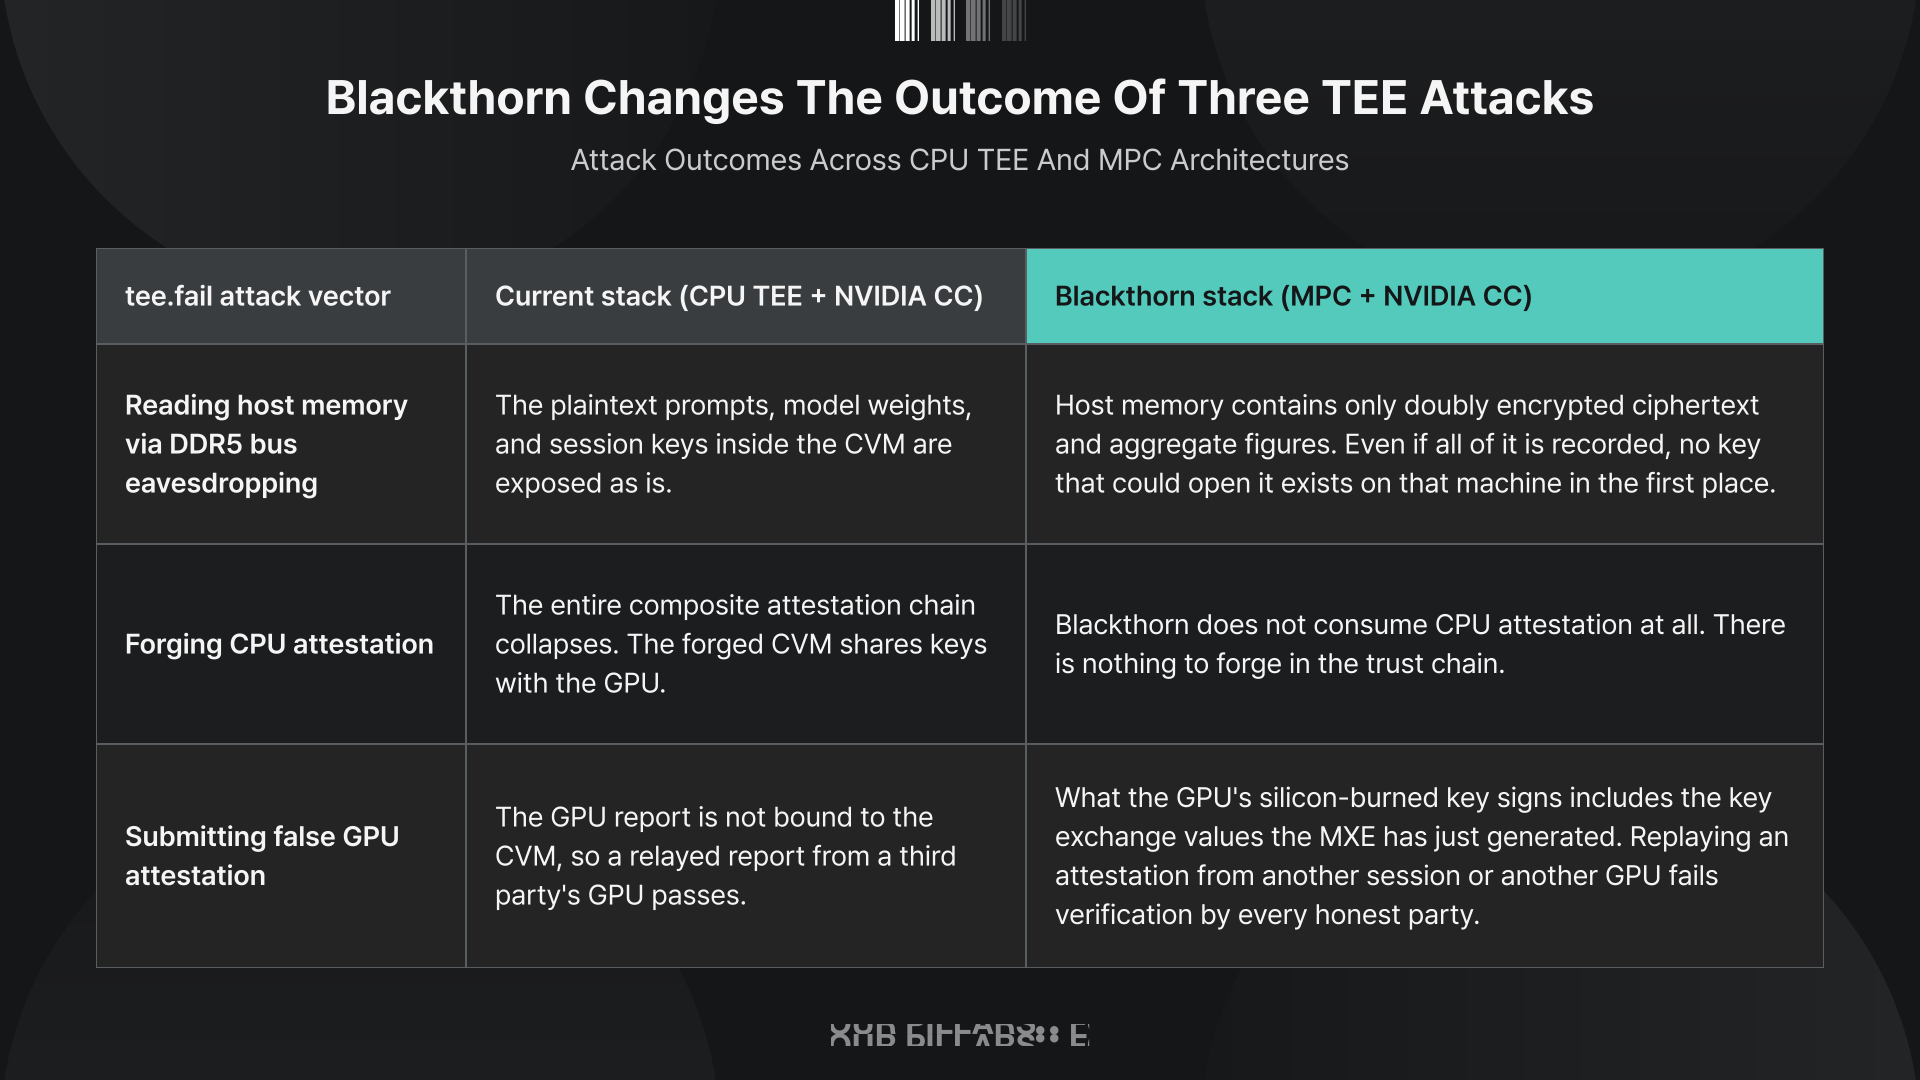
허위 GPU 어테스테이션에 대해 조금 더 설명하자면, 원격 SPDM에서 GPU가 각인 키로 서명하는 것은 "나는 진짜 GPU다"라는 일반 명제가 아니라, 이번 키 교환의 전 과정, 곧 MXE가 방금 조각으로 생성한 디피-헬만 공개점과 일회용 난수까지 포함한 트랜스크립트이다. 따라서 어테스테이션이 키 교환 자체에 연동되기에, 허위 어테스테이션 보고서는 그 안의 교환 값이 현재의 키 교환에서 이루어진 값과 다르다는 이유로 즉시 탈락하게 된다.
구조에 대한 설명은 여기까지다. 다음 장에서는 블랙손이 기존 기밀 AI 스택과 비교해 어떤 수준의 성능을 제공하고, 어떤 시장을 열고 있는지 살펴보도록 하자.
4. 블랙손이 구현하는 실시간 기밀 추론
4.1 성능: 기밀성의 가격표
먼저 GPU 연산 자체의 비용이다. 백서가 인용하는 벤치마크 연구에 따르면 엔비디아 기밀 컴퓨팅 모드의 오버헤드는 약 7% 수준으로, H100급에서 70B 모델의 순전파는 토큰당 15~25ms, 단일 스트림 기준 초당 30~60토큰이 기대된다. 경계에서의 암호화 비용은 그 위에 얹히는데, 앞서 언급했다시피 MXE의 MPC-AES는 토큰당 마이크로초 미만의 오버헤드를 갖는다. 즉 기밀성의 한계 비용을 기밀 컴퓨팅 모드 자체의 한 자릿수 오버헤드 수준으로 눌러놓았다는 것이 이 아키텍처의 성능 주장이며, 블랙손은 조 단위 파라미터의 전문가 혼합(MoE, Mixture of Experts) 모델까지 프로덕션 처리량으로 지원하도록 설계되었다.
일회성 비용도 정리해둘 만하다. GPU 초기화 시의 원격 SPDM은 1~2초, 대화 세션당 승인 서명은 50~200ms 수준으로 추산된다. 가장 무거운 것은 모델 가중치를 올리는 것으로, 기밀 모드에서는 격리 영역으로 들어가는 평문 통로 자체가 없어 공개 가중치조차 MPC-AES 경로를 타야 하기 때문이다. 블랙손은 초당 1,200만 블록 기준으로 70B급(약 35GB)은 약 3분, 671B MoE급(약 335GB)은 약 30분, 1T급(약 500GB)은 약 45분이 소요된다. 다만 이는 수 시간에서 수 일에 이르는 세션 수명에 걸쳐 상각되는, 세션당 한번만 소모되는 비용이다.
독점 모델의 경우에는 여기에 한 겹이 더해지는데, 모델 소유자의 암호화 키를 MXE가 조각으로 보관하고, 적재 시점에 조각 상태 그대로 재암호화하는 트랜스사이퍼링(transciphering)이 그것이다. 이를 통해 독점 모델의 경우에도 가중치 원문을 인프라 운영자에게 노출하지 않은 채 격리 영역에 도달시킬 수 있다.
4.2 공급: 필터를 제거하다
블랙손의 유일한 구조적 요구사항은 기밀 컴퓨팅 모드를 지원하는 GPU뿐이며, 호스트 CPU TEE도, 인증된 CVM 상품도 필요로 하지 않는다. 1.2에서 보았던 두 필터 중 두 번째 필터가 사라지면서, 기밀 추론의 후보군은 오늘날의 약 2,000장에서 네오클라우드와 기업들이 이미 운영 중인 베어메탈 호퍼·블랙웰 GPU 전체로 확장된다. 그리고 이 확장은 새로운 실리콘이 아니라 소프트웨어 업그레이드만으로 이루어질 수 있다. 다만 첫 번째 필터는 그대로 남는다. 가상화 환경에서 운영되는 GPU는 여전히 CC 모드에 진입할 수 없다.
4.3 GPU 클러스터 단위의 신뢰
프론티어급 모델의 서빙에는 여러 대의 GPU를 묶은 클러스터가 필요하므로, 클러스터 계층의 설계도 짚어볼 필요가 있다. 아르키움은 클러스터 계층에서 블랙손의 기여는 처리량 우위가 아니라 신뢰 토폴로지라는 것이다. 즉 더 빠르게 만드는 것이 아니라, 기존에는 불가능했던 배치를 가능하게 만든다는 뜻이다.
호퍼 세대에서는 두 가지 모드가 제공된다. NVLink로 연결된 노드 내부에서는 엔비디아의 기존 방식과 동일하게 GPU 간 트래픽이 평문으로 흐르되 호스트에게는 보이지 않는 신뢰 그룹을 MXE가 어테스테이션으로 구성하며, 이때 처리량은 CVM 기반 클러스터와 같은 풀 NVLink 속도다(호퍼에는 애초에 암호화 NVLink가 없으므로 이는 어느 설계든 마찬가지다). NVLink가 없는 구성은 호스트를 경유하느라 눈에 띄게 느려지지만, 대신 CVM 설계로는 기밀성 계층에서 아예 도달할 수 없었던 토폴로지, 즉 데이터센터를 넘나드는 클러스터와 엣지 배포를 가능하게 한다.
다만 호퍼의 이 클러스터 이야기에는 정직하게 덧붙일 단서가 하나 있다. 위의 풀 NVLink 속도 모드가 실제로 성립하는지 자체가, 아직 검증되지 않은 두 가지 비공개 GPU 펌웨어 거동에 걸려 있다는 점이다. GPU가 CVM 아닌 원격 요청자를 받아주는지, 그리고 신뢰 그룹의 방화벽이 어테스테이션 기반으로 강제되는지가 그것이다. 이 역시 5장에서 다룰 검증 항목의 일부다.
블랙웰 세대에서는 그림이 달라진다. 하드웨어 수준의 암호화 NVLink가 추가되어 GPU 간 트래픽이 라인 레이트로 암호화되며, 그 링크 키를 MXE가 원격으로 프로비저닝할 수 있음이 오픈소스 드라이버 분석으로 확인되어 있다. 즉 진정한 의미의 암호학적 다중 GPU 기밀성은 블랙웰에서 완성될 수 있다.
CVM 기반 클러스터와 비교했을 때 블랙손 클러스터가 갖는 차별점은 신뢰의 배치에 있다. 하나의 클러스터를 여러 테넌트가 CVM 복제 없이 암호학적으로 격리된 채 공유할 수 있고, 지리적으로 분산된 MXE 덕분에 여러 데이터센터에 걸친 단일 클러스터가 가능하며, GPU의 추가와 제거가 세션 하나의 수립과 종료 수준으로 가벼워지고, 모델 소유자와 운영자와 사용자 대표처럼 서로를 신뢰하지 않는 복수 조직이 MXE를 공동 운영하는 구성이 성립한다. 백서의 추산으로 이 구조가 새로 도달 가능하게 만드는 NVLink 베이스보드는 60만~120만 개 규모다.
4.4 새로 열리는 시장
블랙손이 실제로 어떤 시장을 여는지는 배포 유형별로 보는 것이 명확하다.
- 베어메탈 GPU 대여 시장: 가장 직접적인 수혜 대상이다. 앞서 설명했듯 대형 네오클라우드들은 CC 지원 실리콘을 운영하면서도 CVM 인프라가 없어 기밀 상품을 팔지 못했는데, 블랙손 하에서는 평범한 리눅스 호스트의 GPU 대여가 그대로 기밀 추론 플랫폼이 될 수 있기 때문이다.
- 소버린 AI: 미국의 x86 수출 통제 대상이거나 자국 CPU 관리를 요구하는 관할권은 TDX나 SEV-SNP 하드웨어를 조달할 수 없어도 엔비디아 GPU는 허가된 경로로 조달할 수 있는 경우가 많다. 블랙손은 호스트가 ARM이든 RISC-V든 자국산 실리콘이든 무관하게 동작하므로, 미국 x86 벤더의 마이크로코드를 신뢰하지 않고도 프런티어 AI를 운용하는 경로가 열린다. 같은 논리로 CPU TEE가 존재하지 않는 엣지 환경, 즉 로보틱스와 산업 IoT에도 기밀 추론을 배포할 수 있는 경로가 열린다.
- 상호 불신 조직 간의 모델 서빙: 모델 소유자는 가중치를, 운영자는 인프라를, 사용자는 데이터를 각각 지키고 싶어 하는 삼자 구도에서, 블랙손은 모델 키와 클러스터 키를 MXE 조각으로 분산시켜 어느 단일 주체도 다른 주체의 비밀을 쥐지 못하는 구성을 만든다. 이는 모델 마켓플레이스, 기관 간 프라이빗 RAG, 상호 불신 조직 간 모델 서빙 등의 형태로 블랙손이 활용될 수 있음을 의미한다.
제품 차원에서 블랙손은 세 가지 형태로 제공될 예정이다. 8장의 H100, H200, 또는 B200으로 구성된 HGX 서버에 bLLM 런타임을 얹은 전용 블랙손 유닛, 딥시크와 메타, 미스트랄 등 주요 오픈웨이트 모델을 토큰 단위 과금으로 호출하는 암호화 모델 API, 그리고 이미 보유한 호퍼나 블랙웰 하드웨어에 bLLM을 설치해 자체 GPU를 기밀 인프라로 전환하는 옵션이다. 아르키움은 백서 공개와 함께 이를 기반으로 한 첫 실제 파일럿의 발표를 예고해두고 있다.
4.5 첫 번째 실제 배포: 샤리테(Charité)와 2만 명의 이식 환자
아르키움은 백서 공개와 함께 블랙손의 첫 상용 파트너로 베를린 샤리테 대학병원(Charité – Universitätsmedizin Berlin)를 발표했다. 1710년에 설립된 샤리테는 유럽 최대 규모의 대학병원이자, 전 세계 병원 가운데 의학 분야 노벨상 수상자를 가장 많이 배출한 기관이다. 이미 진행 중인 1단계에서는 샤리테와 샤리테 독일심장센터(DHZC) 연구진이 블랙손을 활용해 2만 명 이상의 심장 및 폐 이식 환자 데이터를 안전하게 처리하고 있으며, 이를 바탕으로 네 편의 의학 논문을 준비하고 있다. 2단계에서는 아르키움 네트워크 위에 여러 병원 간 암호화된 학습, 추론, 데이터 사이언스를 가능하게 하는 상용 제품을 개발할 예정이다.
의료 데이터는 1장에서 살펴본 두 층위의 수요, 즉 기업의 신중함과 규제가 동시에 가장 강하게 작용하는 영역이다. 그리고 2단계의 병원 간 협업은 상호 불신 조직 시나리오의 가장 순수한 형태다. 각 병원은 다른 병원도, 인프라 운영자도 신뢰하지 않지만, 모두가 서로의 데이터를 합친 결과 위에서 연산하기를 원한다. 블랙손에서는 참여 병원들이 MXE를 공동 운영함으로써 아르키움을 포함한 어떤 단일 기관도 다른 병원 환자 데이터의 완전한 키를 쥐지 못하는 구조가 가능하다.
5. 블랙손의 구조적 리스크
블랙손은 백서를 통해 미검증된 가정과 알려진 공백을 별도 섹션으로 설명하고 있다. 이번 장의 5.1부터 5.3까지는 백서가 스스로 밝히는 한계들에 필자의 관점을 보태 정리했다.
5.1 하드웨어 신뢰의 집중
블랙손은 x86 TEE에 대한 신뢰 요구를 제거했지만, 여전히 GPU 기밀 모드에 대한 신뢰는 유지하고 있다. 아르키움 또한 x86 TEE에 적용했던 취약점 축적의 논리가 충분히 긴 시간 지평에서는 GPU 기밀 컴퓨팅에도 원칙적으로 적용될 수 있음을 스스로 인정하고 있다.
GPU 기밀 모드의 핵심 강제 장치들, 예컨대 메모리 접근 관리와 GPU 간 방화벽은 소스가 공개되지 않은 GPU 펌웨어 안에 있어 외부 감사가 닿지 않는다. 검증할 수 없는 벤더의 닫힌 코드를 믿는다는 점에서는, x86의 내부 코드를 신뢰하던 것과 성격이 아주 다르지는 않다고 생각된다. 게다가 데이터센터급 기밀 컴퓨팅 GPU를 출하 중인 벤더는 현재 엔비디아뿐이므로, 엔비디아의 기밀 컴퓨팅 모드가 깨지는 시나리오에서 대체재 또한 존재하지 않는다는 점은 분명한 약점이라고 할 수 있다.
이에 대한 아르키움의 궁극적 답은 하드웨어 신뢰 뿌리가 전혀 없는 맨티코어 기반의 순수 암호학적 실행이라는 로드맵인데, 이는 마지막 장에서 다루도록 하겠다.
5.2 블랙손이 지키는 것과 지키지 못하는 것
블랙손이 무엇을 지키는지만큼, 무엇을 지키지 못하는지를 분명히 아는 것이 중요하다. 마침 좋은 가늠자가 있다. 글 서두에서 열거한 사건들에 3.6의 위협 모델을 자로 대보면, 사건들이 정확히 둘로 갈라지기 때문이다.
먼저 막았을 사건들은 제공자 측 평문이 문제였던 쪽이다. 예컨대 임직원이 입력한 소스코드가 제공자의 서버에 읽을 수 있는 상태로 남는 일은 블랙손 하에서 구조적으로 성립하지 않는다. 평문이 GPU 격리 영역 밖에 존재하지 않으므로, 딥시크처럼 내부 데이터베이스가 통째로 열리는 유형의 사고에서 흘러나오는 것은 열 수 없는 암호문뿐이게 된다. 또한 추론 계층에서 평문을 저장하지 않도록 설계한다면, 운영자가 보존 명령에 응해야 하는 평문 대화 로그 자체를 만들지 않는 구조도 가능하다. 다만 이것이 성립하기 위해서는 추론 계층만이 아니라 대화 기록 저장 같은 애플리케이션 계층 또한 평문을 사용자 로컬 환경에만 남겨야한다는 원칙을 따라야 한다는 전제가 필요하다.
반대로 막지 못했을 사건들은 평문이 애초에 다른 곳에 있던 쪽이다. 이루다가 뱉은 카카오톡 대화와 poem 공격이 끄집어낸 연락처는 추론 시점이 아니라 학습 시점에 모델 가중치로 스며든 평문이고, 블랙손의 위협 모델은 추론의 기밀성만을 다룬다.
이 구분을 바탕에 깔고, 세 가지를 더 짚어두겠다.
첫째, 블랙손이 보호하는 것은 콘텐츠이지 메타데이터가 아니다. 호스트 스케줄러는 세션의 존재, 요청 빈도, 암호문 크기, 배치 구성을 관찰할 수 있다. 또한, 프리픽스 캐싱 적중은 처리 시간의 차이를 낳기에 일종의 타이밍 신호를 남긴다. 대화의 내용은 몰라도, 누가 언제 얼마나 자주 어떤 길이로 AI를 쓰는지는 드러날 수 있다는 것을 의미한다. 트래픽 분석에 강한 보장이 필요하다면 믹스넷이나 트래픽 패딩 같은 별도 계층을 앞단에 조합해야 하는데, 이는 별도의 오버헤드를 추가하게 만든다.
둘째, 백서가 증명하는 것은 기밀성이지 정확성이 아니다. 사용자가 걱정하는 것은 사실 두 가지다. 내 프롬프트가 새는가, 그리고 내가 받은 답이 진짜 그 모델이 낸 답인가. 블랙손의 핵심 정리는 앞의 질문에는 답하지만 뒤의 질문은 다루지 않는다. 악의적 운영자가 기밀성을 깨지 않은 채로도 응답을 조용히 편향시키거나 다른 모델로 몰래 바꿔치는 시나리오는 배제되어 있다. 3.4.1에서 케르베로스가 보장한다고 했던 연산의 정확성은 MPC 구간, 곧 키 관리와 암복호화에 한정된 이야기이며, GPU 안에서 어떤 모델이 어떤 응답을 생성했는가는 별개의 문제다. 물론 기밀 추론의 목적 자체가 결과의 무결성 보장에 있지는 않기에 이를 지원하라는 요구는 무리일 수 있으나, 사용자 또한 이를 인지할 필요가 있다고 생각된다.
마지막으로 범위의 한정이다. 블랙손이 다루는 기밀성은 추론 과정에 국한되어 있으며, 학습과 에이전트의 도구 실행, 오케스트레이션의 기밀성은 별도 사양으로 미뤄져 있다. AI 활용이 점점 에이전트 중심으로 이동하는 흐름을 감안하면, 프롬프트가 격리 영역 안에서 완벽히 보호되더라도 모델이 생성한 검색 쿼리나 도구 호출이 호스트 쪽 오케스트레이션 계층으로 나간 이후에 대해서는 통제가 어려울 것으로 생각된다.
6. 앞으로를 바라보며
6.1 MPC의 새로운 활용 사례로서의 의의
크립토 생태계에서 MPC의 주된 용도는 지금까지 키 관리였다. 임계값 서명 지갑이 대표적이고, 아르키움 자신도 온체인에서는 봉인 입찰과 다크 풀처럼 기밀 공유 상태를 다루는 애플리케이션의 기반으로 MPC를 써왔다. 블랙손이 새로운 것은 용도의 확장이다.
이 접근이 실제 환경 위에서 유효함이 확인된다면, 그 함의는 AI에 국한되지 않을 수 있다. TEE를 신뢰 사슬에 두고 있는 다른 인프라들, 예컨대 TEE 기반 코프로세서나 일부 브릿지와 롤업 설계에도 같은 논리로 아르키움의 인프라로의 대체가 반복될 수 있기 때문이다. 블랙손은 MPC를 하드웨어 신뢰의 대체재로 쓰는 첫 실험이며, 그 성패는 후속 설계들의 방향을 결정짓는 선례가 될 것이다.
6.2 채택의 임계점
기밀 AI 시장이 비어 있는 것은 아니다. 팔라(Phala), 틴포일(Tinfoil), 엣지리스(Edgeless) 같은 전문 사업자들이 CVM 패턴 위에서 이미 상품을 판매하고 있다. 블랙손의 우위는 반복적으로 깨져온 x86 TEE를 신뢰 사슬에서 뺐다는 논증이 실제 구매 결정에 반영될 때 성립하는데, 규제 산업의 보안 심사에서 이 차이가 얼마나 가격으로 환산될지는 아직 시장에서 확인해야할 문제이다.
반대 방향의 리스크도 있다. 블랙손의 차별성 중 일부는 엔비디아 생태계의 현재 공백, 곧 로드된 커널을 측정하지 않는 어테스테이션과 CVM에 묶인 멀티 GPU 기밀 모드에 기대고 있다. 엔비디아가 이 공백을 직접 메우거나 하이퍼스케일러들이 기밀 상품을 본격적으로 상품화하고 저가화한다면 격차의 일부는 침식될 수 있다. 다만 키 커스터디의 다자간 분산, 데이터센터를 넘는 클러스터, 상호 불신 조직의 공동 운영 같은 신뢰 토폴로지 속성은 하드웨어 벤더가 단독으로 제공할 수 있는 범주가 아니다. 따라서 장기적으로는 하드웨어 벤더가 직접 해결하기 어려운 다자간 키 관리와 신뢰 토폴로지가 차별화 요소로 남을 가능성이 있다.
6.3 맨티코어: 하드웨어 무신뢰를 향해
블랙손은 종착지가 아니다. 아르키움은 이를 스스로 중간 단계로 규정한다. 최종 목표는 트랜스포머 추론 자체가 맨티코어 기반 MPC 프로토콜 안에서 돌아가는, 하드웨어 신뢰 뿌리가 전혀 없는 순수 암호학적 실행 구성이다. 3장 서두에서 본 대로 현재 그 경로의 성능 격차는 평문 대비 대략 세 자릿수이고, 격차가 좁혀지기까지는 알고리즘과 하드웨어 가속 양쪽의 진전이 필요한 다년의 시간이 걸릴 것이다. 그 격차가 좁혀지기 전까지, 블랙손은 현재 출하되는 GPU에서 실시간 기밀 추론과 낮은 신뢰 가정을 동시에 추구하는 하나의 현실적인 경로를 제시한다.
아르키움 위의 애플리케이션 정원이 온체인에서 그러했듯, 블랙손의 가치 역시 결국 그 위에서 실제로 돌아가는 워크로드가 증명하게 될 것이다. 기밀성이 프리미엄 부가 기능이 아니라 기본값이 되는 AI. 그 명제가 시장에서 성립하는지를 지켜볼 차례다.
본 보고서는 Arcium의 후원을 받은 저자의 독립적인 연구를 바탕으로 작성되었습니다. 본 보고서의 작성자는 본 보고서에서 언급된 자산 또는 토큰에 대해 개인적인 보유 또는 재산적 이해관계를 가질 수 있습니다. 다만, 연구 수행 또는 작성 과정에서 취득한 미공개중요정보를 이용하여 어떠한 거래도 수행하지 않았음을 밝힙니다. 본 보고서는 일반적인 정보 제공을 목적으로 작성되었으며, 법률, 사업, 투자 또는 세무 자문을 제공하지 않습니다. 본 보고서를 기반으로 투자 결정을 내리거나 이를 회계, 법률, 세무 관련 지침으로 사용해서는 안됩니다. 특정 자산이나 증권에 대한 언급은 정보 제공의 목적이며, 투자 권유 또는 종목에 대한 추천이 아님을 밝힙니다. 본 보고서에 표현된 의견은 저자의 개인적인 의견이며, 관련된 기관, 조직 또는 개인의 견해를 반영하지 않을 수 있습니다. 본 보고서에 반영된 의견은 사전고지 없이 변경될 수 있습니다. 또한, 각 보고서에 포함된 개별 공시 외에도 당사 포필러스는 본 보고서에서 언급된 일부 자산 또는 프로토콜에 대해 기존 투자나 향후 투자 계획을 보유하고 있을 수 있습니다. 아울러, 당사 계열사인 FP Validated는 본 보고서에서 언급된 프로젝트의 노드로 이미 참여 중이거나, 향후 참여할 예정일 수 있습니다. FP Validated의 네트워크 참여 관련 공시와 투명성 고지는 하단에 있는 링크에서 확인하실 수 있습니다.


