목차

관련 프로젝트

Key Takeaways
- 10월에는 신규 EIP 제안과 기존 제안의 진전이 크게 늘었으며, Core에서는 글램스테르담을 통한 이더리움의 처리량 확대를 뒷받침할 실행 구조 & 비용 산정 & 데이터 전송 개선이, ERC에서는 온체인 자산을 금융 업무와 일상 서비스에 활용하기 위한 승인 & 관리 & 사용 절차의 표준화가 두드러졌다.
- 한편, 이러한 변화가 기존 서비스와 사용자에게 미칠 영향도 중요한 과제로 떠올랐다. EF는 기존 컨트랙트와의 호환성을 추가로 검증하기 위해 글램스테르담의 Hoodi 적용과 가스 한도 상향을 미뤘으며, 사용자 보호와 프라이버시 측면에서는 거래 결과를 검증하는 안전장치와 API 이용 내역을 결제 정보에서 분리하는 기술을 선보였다.
- 이처럼 변경 사항과 그 영향이 복잡해질수록, 새로운 기여자가 설계의 맥락을 이해하도록 돕는 일도 중요해진다. EIP의 설계 배경과 논의 이력, 제안 간 관계를 체계적으로 정리하고 교육과 리서치로 연결해 지식의 문턱을 낮추는 것 역시 이더리움의 탈중앙성을 지키기 위한 과제다.
이더리움은 스마트 컨트랙트라는 개념을 기존의 분산 원장 구조에 접목하며 블록체인의 새로운 지평을 열었다. 이러한 설계 철학은 EIP(Ethereum Improvement Proposal)라는 형태를 통해 점진적으로 구체화되었고, 그 결과 블록체인은 단순한 가치 저장 수단을 넘어 실제 비즈니스와 다양한 유스케이스를 담아낼 수 있는 인프라로 진화하고 있다. 이러한 발전의 흐름 속에서, 각기 다른 시각과 문제의식을 지닌 오피니언 리더들이 EIP 논의에 더욱 폭넓게 참여한다면, 우리가 그려보는 디지털 네이티브한 미래 역시 한층 더 풍부해질 수 있을 것이다.
본 아티클은 매월 새롭게 ‘Draft’ 단계로 채택되는 제안들과, 그 과정에서 상태(status)가 변화하는 주요 제안들을 하이레벨에서 조망하며 EIP 트렌드를 정리한다. 이를 통해 빌더와 비즈니스 관계자들이 EIP의 흐름과 맥락을 보다 입체적으로 이해하고, 나아가 각자의 영역에서 새로운 가치를 제안하는 데 참고할 수 있는 출발점이 되기를 기대한다.
본 아티클과 관련된 EIP 데이터는 EIP, ERC, RIP 공식 깃허브 레포지토리를 각각 활용해 수집 & 분석되었다.
1. 이달의 이더리움 논의 요약
10월의 EIP 흐름에서 가장 두드러지는 특징은, 지난 2개월가량에 비해 EIP의 신규 채택이 크게 증가했으며, 특히 코어 단의 표준과 관련해 글램스테르담(Glamsterdam) 업그레이드의 주요 변경 사항과 이를 뒷받침하는 제안들이 함께 진전됐다는 점이다. 새로 초안(Draft)으로 등록된 EIP는 총 22개로 전월보다 12개 늘었고, 기존 EIP 36개도 상태가 변경됐다. 기존 제안들은 대부분 다음 단계로 진전했으며, EIP-8333은 철회됐다.
상태가 진전된 Core / Networking EIP 상당수는 글램스테르담 업그레이드와 직접 연결돼 있다. EIP-7732는 블록 제안자와 빌더의 역할을 프로토콜 안에서 분리하고, EIP-7928은 블록이 접근한 계정과 저장 위치, 변경 값을 블록 접근 목록(BAL)에 담아 병렬 실행과 데이터 사전 읽기를 지원한다. 여기에 새로운 상태를 만드는 비용을 별도로 계량하는 EIP-8037과 기존 상태에 접근하고 기록하는 비용을 조정하는 EIP-8038도 진전됐다. 이는 블록당 처리량을 높이면서 노드의 저장 및 실행 부담도 감당할 수 있도록, 실행 구조와 비용 산정 방식을 함께 바꾸려는 흐름으로 볼 수 있다.
신규 제안 중에서는 이러한 개편을 뒷받침할 데이터 전송 방식이 눈에 띄었다. EIP-8247은 최근 블록의 BAL에 이미 등장한 주소와 저장 키를 짧은 참조값으로 표시해 중복 전송을 줄이고, EIP-8411은 실행 페이로드를 조각으로 나눠 받은 부분부터 검증하고 재전송할 수 있도록 했다. EIP-8364 역시 SSZ 증명을 요청할 때 필요한 데이터의 위치와 탐색 순서를 간결하게 전달해 서버의 처리 부담을 줄이는 방식을 제시했다. 한편 EIP-8450은 검증자가 양자내성 키를 미리 등록하도록 해, 실제 서명 방식의 교체에 앞서 운영 준비를 진행할 수 있는 절차를 제안했다.
ERC에서는 온체인 자산을 실제 금융 업무나 일상 서비스에서 사용하는 데 필요한 절차를 공통 규격으로 정리하려는 움직임이 나타났다. ERC-7963은 금융기관의 지급지시 승인 내용을 토큰 전송 조건에 반영하고, ERC-8348은 리스 계약의 납부 일정과 연체 상태, 대금을 받을 권리를 같은 방식으로 조회하고 처리할 수 있도록 했다. ERC-8426은 NFT로 발행한 티켓이나 회원권을 Apple Wallet과 Google Wallet의 패스로 연결하는 인터페이스를 제시했다. 기존 제안에서도 비공개 정보에 대한 규칙 충족 여부를 검증하는 ERC-8262와 비공개 토큰 인터페이스인 ERC-7945, RWA의 자산 & 문서 & 권한 & 이력을 다루는 ERC-8325~8329 등이 진전되며, 자산 발행 이후의 승인과 관리, 실제 사용을 지원하는 표준 논의가 이어졌다.
Source: Ethereum
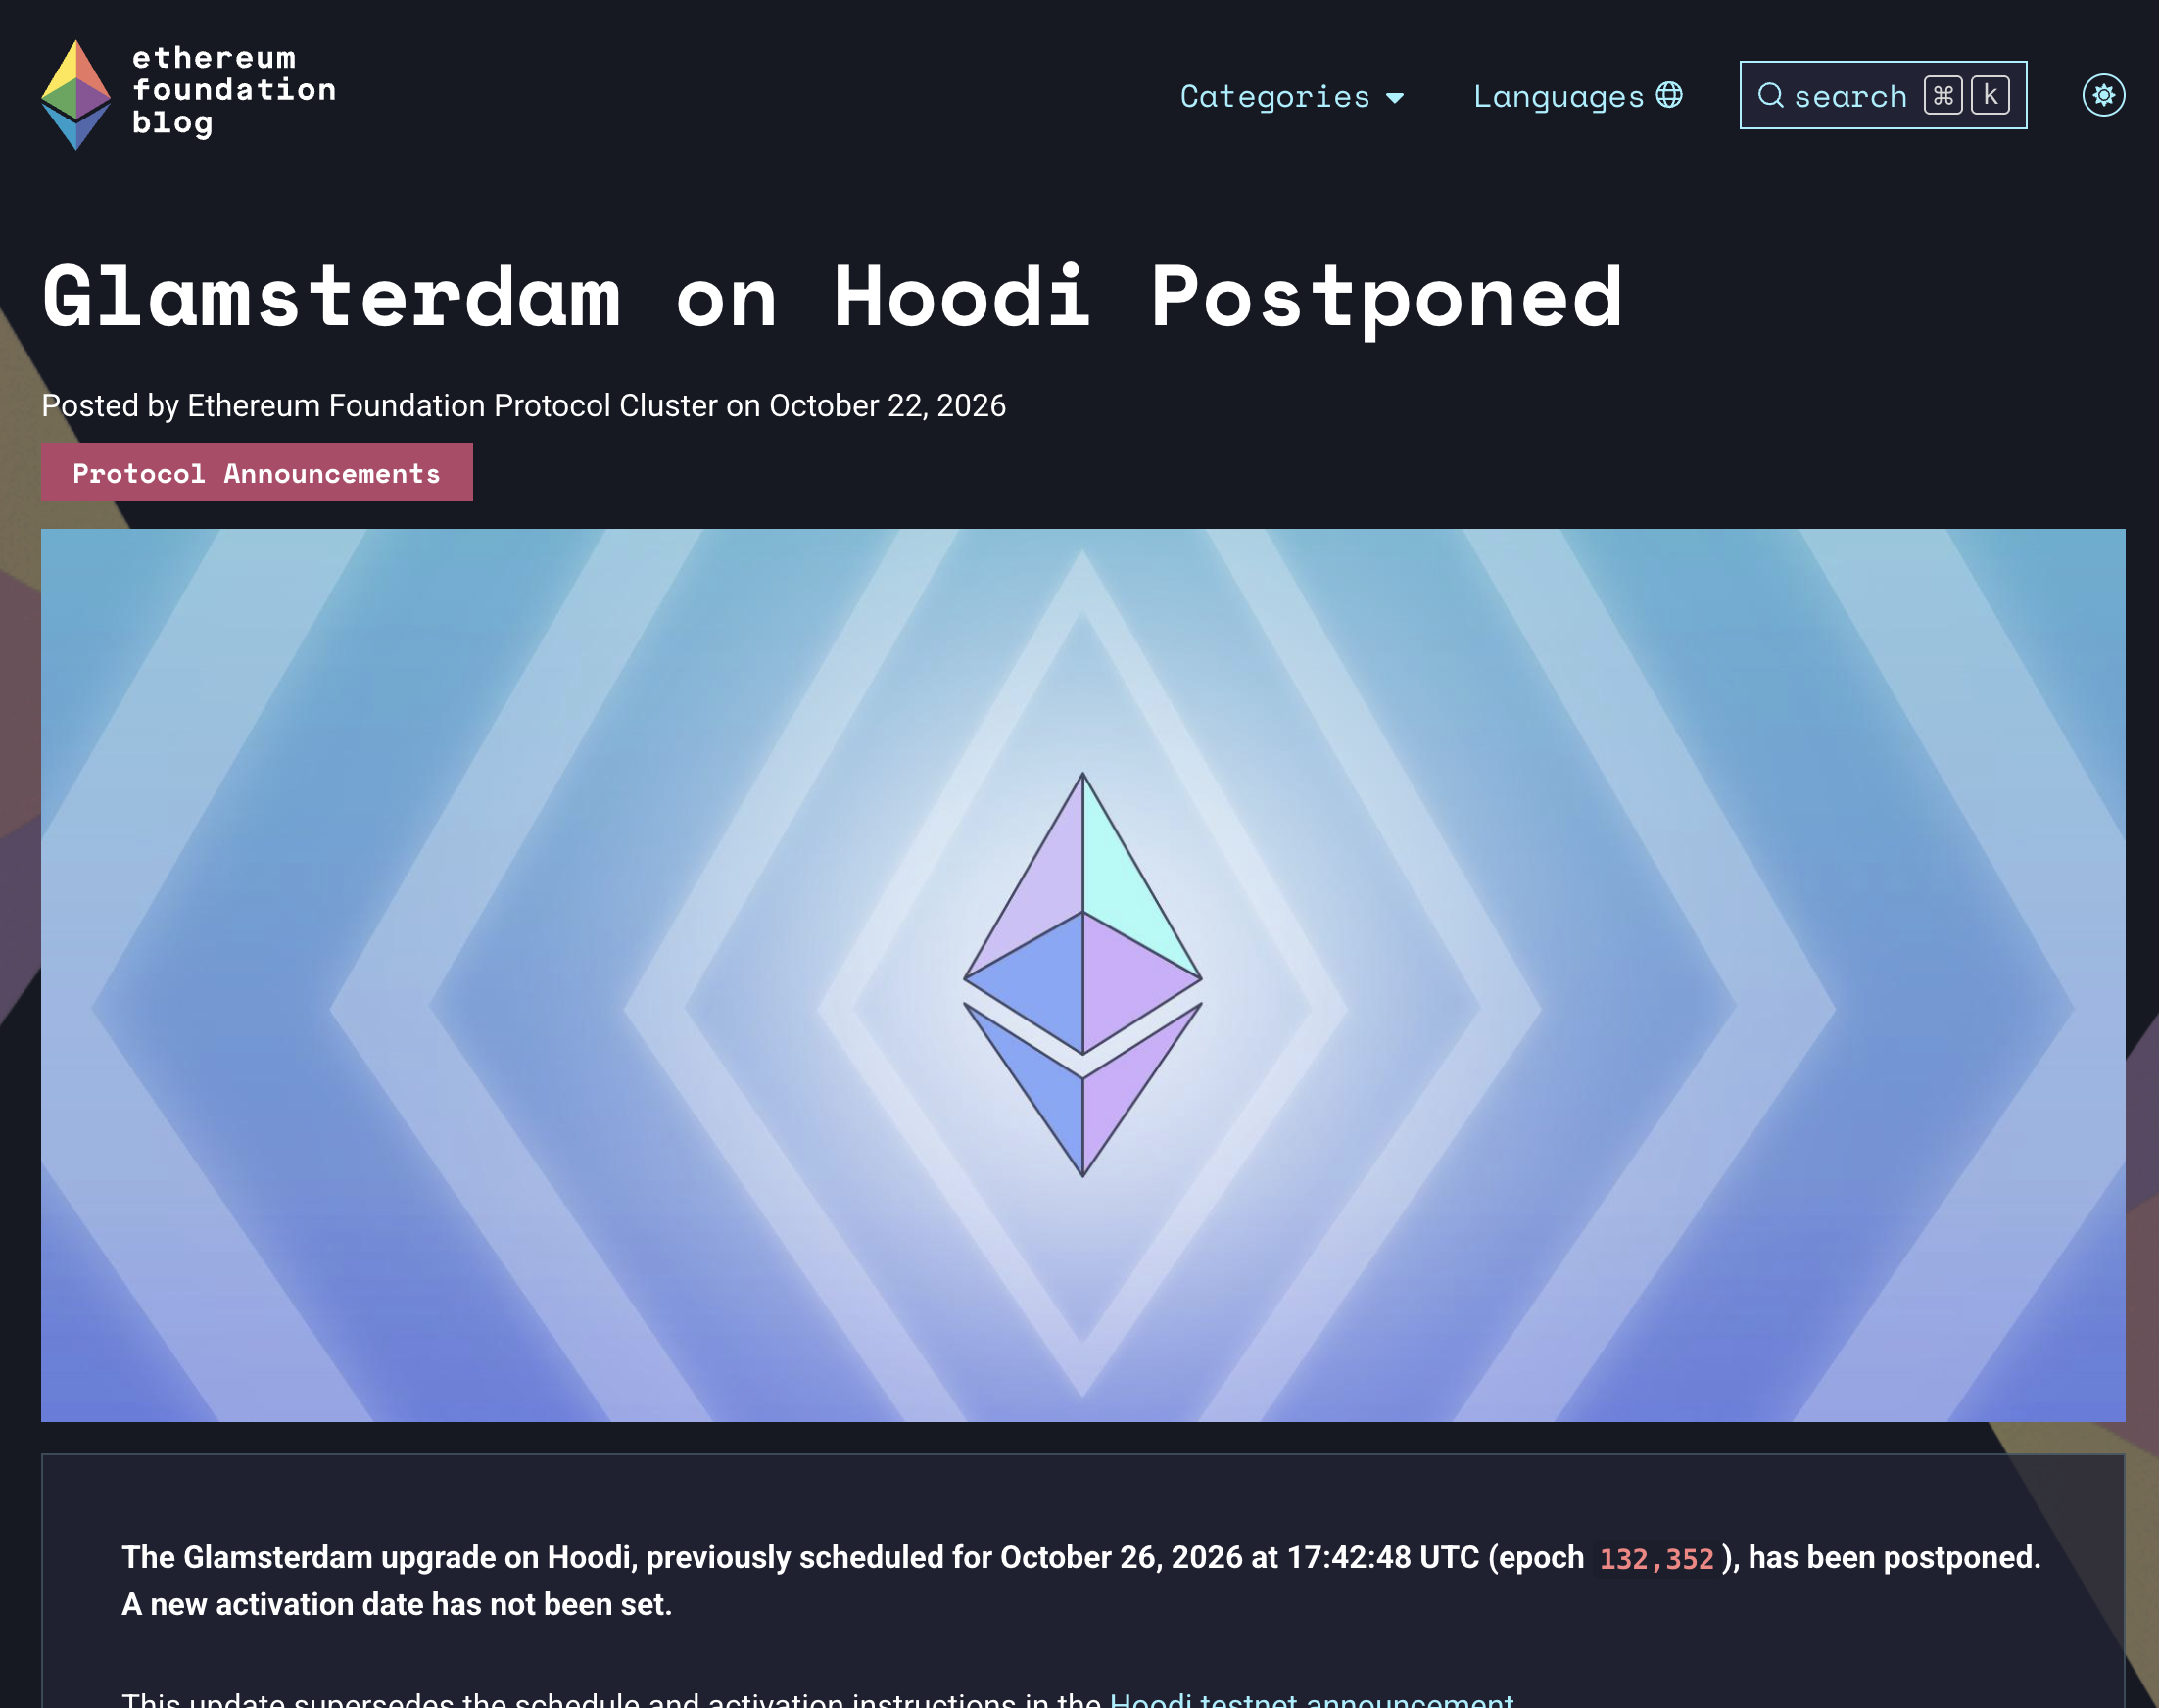
한편, 10월에는 글램스테르담(Glamsterdam)의 테스트넷 적용이 진행됐지만, 기존 애플리케이션에 미칠 영향을 확인하는 과정에서 일정이 한 차례 미뤄졌다. 10월 6일 Sepolia에서 업그레이드가 이뤄진 뒤, 이더리움 재단(EF)은 16일 Hoodi 적용 일정을 발표했다. 하지만 22일에는 EIP-8037과 기존 메인넷 스마트 컨트랙트의 상호작용을 더 살펴봐야 한다며 Hoodi 업그레이드를 연기했고, 함께 예정됐던 가스 한도 2억 상향도 보류했다. 더 많은 거래를 처리하도록 프로토콜을 바꾸는 것만큼, 기존 서비스가 바뀐 비용 체계에서도 문제없이 작동하는지 확인하는 일이 중요해진 셈이다.
사용자 보안에서는 ‘무엇에 서명하는지’에 더해 ‘실행 후 어떤 결과가 나오는지’까지 확인하려는 논의가 이어졌다. 10월 5일 EF의 Access 클러스터는 Trillion Dollar Security 이니셔티브의 연구 과제로 네이티브 트랜잭션 어서션(native transaction assertions)을 소개했다. 서명 화면이나 사전 시뮬레이션을 확인했더라도 실제 실행 시점에는 상태가 달라질 수 있으므로, 거래가 끝난 뒤 결과를 검사하고 사용자가 정한 조건에 어긋나면 실행을 되돌리자는 제안이다. 구현 방안 중 하나인 EIP-7906은 최소 수령액과 지출 한도, 계정의 제어 권한이 유지됐는지 등을 마지막 단계에서 확인하도록 해, 사용자가 거래 결과에 대해서도 안전장치를 둘 수 있도록 한다.
프라이버시 분야에서는 서비스 이용 내역과 결제 정보를 분리하려는 시도가 실제 구현으로 이어졌다. 10월 1일 EF의 dAI 팀은 Open Anonymity Project와 함께 개발한 zkAPI를 공개하고, 이더리움 메인넷에서 사용할 수 있다고 밝혔다. 사용자는 볼트에 이용 대금을 맡긴 뒤 영지식증명으로 요금을 낼 수 있음을 증명하며, API 제공자는 어떤 예치금으로 해당 요청의 비용을 냈는지 알기 어렵다. 요청 내용이나 IP 주소까지 숨겨주지는 않지만, AI나 블록체인 RPC를 이용할 때 결제 계정을 통해 사용 이력이 계속 쌓이는 문제를 줄일 수 있는 방법을 제시했다는 점에서 의미가 있다.
2. 새로이 제안된 EIP들
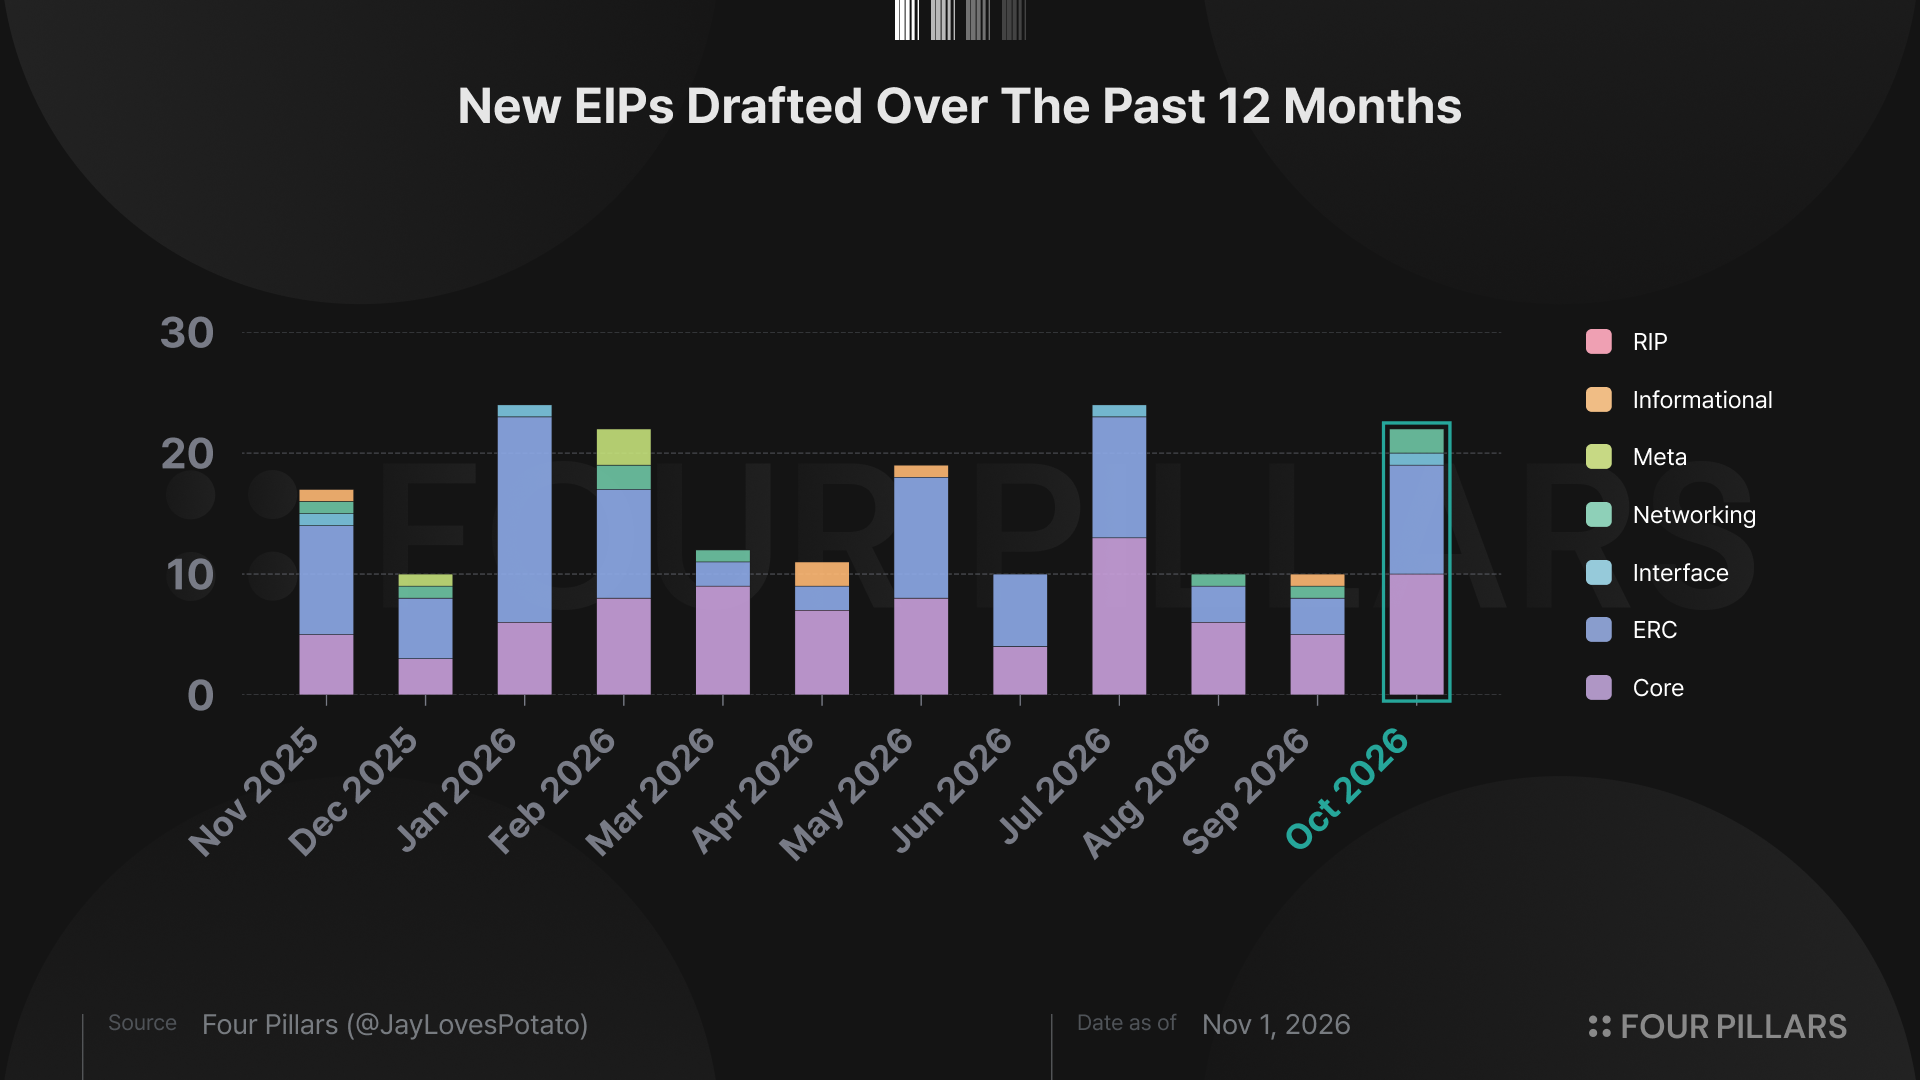
10월 한달 간 새로이 채택된 EIP의 수는 총 22개로, 전월 대비 12개 더 많은 수의 EIP가 제안되었다. 당월의 새로운 EIP는 네트워크 단의 개선을 요하는 코어(Core) EIP와 애플리케이션 단에서 구현되는 표준인 ERC가 주를 이루었다.
아래에서는 새로이 ‘Draft’로 채택된 EIP들을 더욱 세부적으로 분류해보고, 특별히 주요깊게 살펴볼만한 EIP들을 살펴본다.
2.1 코어 / 네트워킹
2.1.1 EIP-8364: SSZ Compact Multiproofs
이더리움의 데이터를 직접 검증한다고 해서 모든 데이터를 내려받아야 하는 것은 아니다. 머클 증명을 이용하면 필요한 데이터와 몇 개의 보조 해시만 받아도, 해당 데이터가 이미 알고 있는 루트에 포함되는지 확인할 수 있다. 여러 데이터를 함께 검증하는 ‘멀티프루프(multiproof)’는 서로 겹치는 보조 해시를 한 번만 보내 전송량을 줄인다. 다만 이를 수시로 요청하는 서비스에서는 증명 자체뿐 아니라, 어떤 데이터를 요청하고 서버가 이를 어떻게 찾아줄지도 중요해진다.
기존 SSZ 멀티프루프는 트리 안의 위치를 나타내는 번호인 ‘일반화 인덱스(generalized index)’로 검증 대상을 지정한다. 서버는 이 번호들을 받은 뒤, 증명에 필요한 보조 해시와 데이터를 읽어올 순서를 계산해야 한다. EIP-8364는 이 요청을 트리를 따라가는 짧은 안내문으로 바꾸는 제안이다. 클라이언트가 미리 구성한 안내문을 보내면 서버는 그 순서대로 트리를 읽어 증명을 반환한다.
이 안내문이 proof descriptor이며, 규칙은 두 가지다. 0은 왼쪽과 오른쪽 자식으로 더 내려가라는 뜻이고, 1은 그 위치의 값을 가져온 뒤 더 내려가지 말라는 뜻이다. 검증 대상과 보조 해시를 합쳐 N개의 노드를 보내야 한다면, 안내문은 2 * N - 1비트로 표현된다. 여기서 줄이는 것은 각 노드의 32바이트 값이 아니라, 그 값들이 트리의 어느 위치에 놓이는지 설명하는 정보다.
같은 안내문은 응답을 검증할 때도 쓰인다. 클라이언트는 받은 값들을 정해진 순서대로 결합하고 해시해, 계산 결과가 알고 있던 루트와 일치하는지 확인한다. 라이트 클라이언트나 증명 API에 적용하면 서버가 요청마다 보조 노드의 위치와 탐색 순서를 계산하는 부담을 덜 수 있다. 다만 검증 대상이 드문드문 떨어져 있으면 안내문이 길어질 수 있어, 모든 요청에서 전송량이 줄어드는 것은 아니다.
주의할 점은 루트가 일치한다고 해서 자신이 원했던 데이터를 확인한 것까지 보장되지는 않는다는 것이다. 클라이언트는 검증하려는 위치를 기준으로 안내문을 직접 만들거나 대조해야 하며, 길이에 따라 구조가 달라지는 목록이라면 길이 정보도 확인해야 한다. 요컨대, EIP-8364는 기존 SSZ 구조와 증명 형식을 유지하면서 새로운 형식을 추가한다. 이 제안의 실용적인 의의는, 필요한 증명을 그때그때 요청하는 서비스에서 요청 형식과 서버의 처리 절차를 함께 간소화하는 데 있다고 볼 수 있다.
2.1.2 EIP-8450: Post-Quantum Consensus Key Registry
이더리움이 양자컴퓨터에 대비하려면, 네트워크를 멈추지 않고 서명 방식을 바꿀 수 있어야 한다. 현재 검증자들이 사용하는 BLS 서명은 충분히 강력한 양자컴퓨터가 등장하면 안전성을 잃지만, 새 방식을 정하더라도 모든 운영자가 동시에 준비를 마치기는 어렵다. EIP-8450은 이 간극을 줄이기 위해 양자내성 키를 미리 등록해두는 절차를 제안한다. 기존 방식으로 네트워크를 운영하면서 새 키와 소프트웨어를 점검하고, 실제 서명 교체는 후속 하드포크에서 진행하자는 것이다.
새 키를 등록하려면 기존 검증자의 승인과 새 비밀키를 보유했다는 증명이 모두 필요하다. 운영자는 기존 BLS 키로 등록 내용을 승인하고, 새 서명 방식인 leanXMSS로도 서명해 해당 키를 사용할 수 있음을 보여준다. 노드는 두 서명을 확인한 뒤 새 공개키를 합의 계층에 기록한다. 등록 직후에는 검증 업무에 사용하지 않으므로, 전환에 앞서 키 생성과 서명 검증이 제대로 작동하는지 확인할 수 있다.
서명 방식이 바뀌면 검증자 중 특정 업무의 담당자를 추첨하는 방법도 손봐야 한다. 기존 BLS는 같은 키와 메시지에 대한 유효 서명이 하나로 정해져 추첨에 활용할 수 있지만, leanXMSS는 여러 서명 중 유리한 결과를 고를 여지가 있다. 이를 막기 위해 검증자는 난수 결과들을 미리 정해두고, 이를 검증할 기준값인 vrf_root를 함께 등록한다. 나중에 해당 결과를 공개하면 다른 노드가 미리 등록한 값과 일치하는지 확인하는 구조이며, 구체적인 사용 규칙은 후속 포크에서 정한다.
운영 측면에서는 비밀키와 함께 서명 사용 기록까지 관리해야 한다는 변화가 크다. leanXMSS는 서명할 때마다 서로 다른 일회용 서명 위치인 ‘리프(leaf)’를 사용하며, 같은 위치를 다시 사용하면 위조 위험이 생긴다. 예를 들어 장애 복구 과정에서 오래된 백업을 불러오면 이미 사용한 위치를 새것으로 판단할 수 있어, 키 파일만 복원해서는 안전하게 운영을 재개하기 어렵다. EIP-8450이 참조하는 EIP-8310은 이런 사고를 막기 위해 최신 사용 기록을 확인하고, 사용 상태를 안전하게 저장한 뒤 서명을 내보내도록 요구한다.
미리 등록된 키는 네트워크의 전환 시점을 판단하는 근거가 될 수 있다. 다만 키를 한 번 등록했다는 사실만으로 전환 당일에도 정상적으로 서명할 수 있다고 보기는 어렵다. 등록과 변경 승인 역시 BLS에 의존하므로, 양자 공격이 가능해지기 전에 새 방식으로 전환하거나 별도 포크로 키 변경을 중단해야 한다. 이 점에서 EIP-8450은 양자내성 전환에 필요한 작업을 미리 시작하고, 그 준비 상황을 확인할 수 있게 하는 제안으로 볼 수 있다.
2.1.3 기타
- EIP-8357: EVM Verification Key Registry
- EIP-8358: Net Gas Metering for Account Changes
- EIP-8374: Persist Warm Access Sets Across Reverts
- EIP-8408: eth/73 - Indexed Cell Requests
- EIP-8425: Quantum Freeze and Account Recovery
- EIP-8433: Retire 0x00 Validators
- EIP-8435: Last-Written Block in PBT Leaves
2.2 데이터 / 메시징 / 트랜잭션
2.2.1 EIP-8247: Ancestor-Indexed BALs
이더리움 노드는 블록을 검증하면서 계정 잔액이나 컨트랙트에 저장된 값을 디스크에서 읽어온다. EIP-7928은 이 작업을 빠르게 처리하기 위해, 필요한 계정과 저장 위치를 미리 알려주는 ‘블록 접근 목록(BAL)’을 제안한다. 그런데 여러 블록에서 같은 계정이나 저장 위치를 사용하면 목록에도 같은 주소와 저장 키가 반복해서 들어가 전송량이 늘어난다. EIP-8247은 최근 목록에 나온 주소와 키를 다시 적는 대신, 이전 목록에서 찾아볼 수 있도록 번호를 붙여 보내자는 제안이다.
블록 접근 목록에는 계정 주소와 저장 키, 실행 중 바뀐 값이 담긴다. 여기서 저장 키는 컨트랙트 안에서 특정 값이 저장된 위치를 나타낸다. 노드는 이 목록을 받으면 검증에 필요한 데이터를 디스크에서 여러 건 동시에 읽어올 수 있다. EIP-8247은 목록에 반복해서 등장하는 주소와 저장 키를 짧게 표시해, 목록을 주고받는 데 필요한 데이터양을 줄인다.
예를 들어 직전 블록의 목록에서 세 번째로 나온 주소를 이번 블록에서도 사용한다면, 주소 전체를 적는 대신 ‘직전 블록의 세 번째 주소’라고 적는다. 저장 키도 같은 방식으로 표시하되, 어느 계정의 몇 번째 키인지까지 알려준다. 이때 저장 키의 순서는 해당 계정에서 읽거나 수정한 키를 모아 정렬해서 정한다. 앞선 8개 블록에서 같은 항목을 찾아 가장 가까운 블록을 참조하고, 찾지 못하면 주소나 키를 직접 적는다.
새 블록을 받은 노드는 이전 목록에서 해당 주소와 키를 가져와 새 목록을 완성한 뒤 검증한다. 이를 위해 최근 목록은 주소와 키를 모두 채워둔 상태로 관리한다. 따라서 ‘직전 블록의 세 번째 주소’를 찾을 때는 그 목록만 확인하면 된다. 블록당 주소와 저장 키의 개수도 이렇게 완성한 목록을 기준으로 센다.
본 제안은 이러한 방식으로 접근 목록의 크기를 약 30~50% 줄일 수 있다고 추정한다. 다만, 같은 주소와 키가 자주 쓰일수록 줄일 수 있는 데이터양도 커지지만, 실제 효과는 이를 번호로 표시했을 때 얼마나 짧아지는지에 따라 달라진다. 또한 노드는 최근 8개 블록의 목록을 관리하고 거기서 주소와 키를 찾아오는 작업을 추가로 해야 한다.
2.2.2 EIP-8411: Fast Execution Payload Broadcast
이더리움이 한 블록에서 더 많은 거래를 처리하려면, 노드가 거래를 빠르게 실행하는 것만으로는 부족하다. 거래가 담긴 데이터도 네트워크 전체에 제때 도착해야 하기 때문이다. EIP-7732는 블록 합의와 거래 실행 검증을 분리해 실행에 더 많은 시간을 확보하려 하였지만, 데이터가 커질수록 이를 주고받는 시간이 새로운 병목이 될 수 있다. EIP-8411은 이 문제를 줄이기 위해 실행 데이터를 작은 조각으로 나눠 전파하자는 제안이다.
EIP-7732에서는 거래를 골라 실행 페이로드를 만드는 빌더가 먼저 입찰을 보내고, 자신의 입찰이 블록에 포함되면 약속한 데이터를 공개한다. 검증자 중 일부로 구성된 PTC는 이 데이터가 정해진 시간 안에 도착했는지 확인한다. 그런데 페이로드를 통째로 전달하면, 중간 노드마다 전체 데이터를 내려받은 뒤 다음 노드로 넘겨야 한다. 여러 경로에서 같은 데이터가 들어올 때 중복 전송을 중단하기도 어려워, 새 데이터를 받는 데 써야 할 대역폭까지 낭비하게 된다.
EIP-8411에서는 페이로드와 관련 정보를 담은 데이터를 64개 조각으로 나눈다. 빌더는 각 조각의 해시를 머클 트리로 묶어, 전체 조각을 대표하는 값인 payload_chunks_root를 입찰에 넣는다. 각 조각에는 이 값과 대조할 수 있는 머클 증명이 붙으므로, 수신 노드는 전체 데이터를 받기 전에도 빌더가 약속한 조각이 맞는지 확인할 수 있다. 입찰 서명을 한 번 확인하고 조각별 증명을 검사하는 구조라, 조각마다 서명을 따로 붙일 필요도 없다.
검증을 마친 조각은 나머지를 기다리지 않고 바로 다음 노드에 전달한다. 한 노드가 뒤쪽 조각을 받는 동안 다음 노드는 앞쪽 조각을 받을 수 있어, 여러 노드를 거치는 전송이 동시에 진행된다. 모든 조각이 모이면 순서대로 이어 붙여 원래 데이터를 복원하고, 블록에 기록된 페이로드 해시와 일치하는지도 확인한다. 조각이 빌더의 약속과 일치하더라도 거래 실행까지 올바르다는 뜻은 아니므로, 실행 검증은 이후에 별도로 수행한다.
이 제안은 블록 크기를 늘릴 때 데이터 전파 방식도 함께 바뀌어야 한다는 점을 보여준다. 빌더와 노드가 수신과 재전송을 겹쳐 수행하면, 더 큰 페이로드도 정해진 시간 안에 전달할 여지가 생긴다. 다만 현재 초안에서 나온 디자인 상으로는 모든 조각을 받아야 하므로, 마지막 몇 조각이 늦게 도착하면 복원도 지연된다. 일부 조각만으로 데이터를 복원하는 소거 코딩은 향후 검토 대상으로 남아 있는 상태이며, 도입에는 포크와 클라이언트 변경이 필요하다.
2.2.3 기타
- 이외 없음
2.3 계정 / 컨트랙트 / 토큰 표준 / 지갑
2.3.1 ERC-7963: Oracle-Permissioned ERC-20 with ZK Proofs
금융기관이 토큰으로 자금을 보낼 때는 실제 송금이 내부에서 승인한 내용과 일치하는지 확인해야 한다. 예를 들어 회사가 거래처에 대금을 지급하려면 수취인과 금액을 미리 승인받지만, ERC-20의 기본 전송 기능에는 이 승인 내용을 확인하는 절차가 없다. 내부 승인을 마쳤더라도 온체인에서는 승인과 다른 송금이 실행될 수 있는 셈이다. ERC-7963은 외부 승인 컨트랙트가 지급지시를 검증하고, 승인된 조건에 맞는 토큰 전송만 허용하도록 공통 규격을 제안한다.
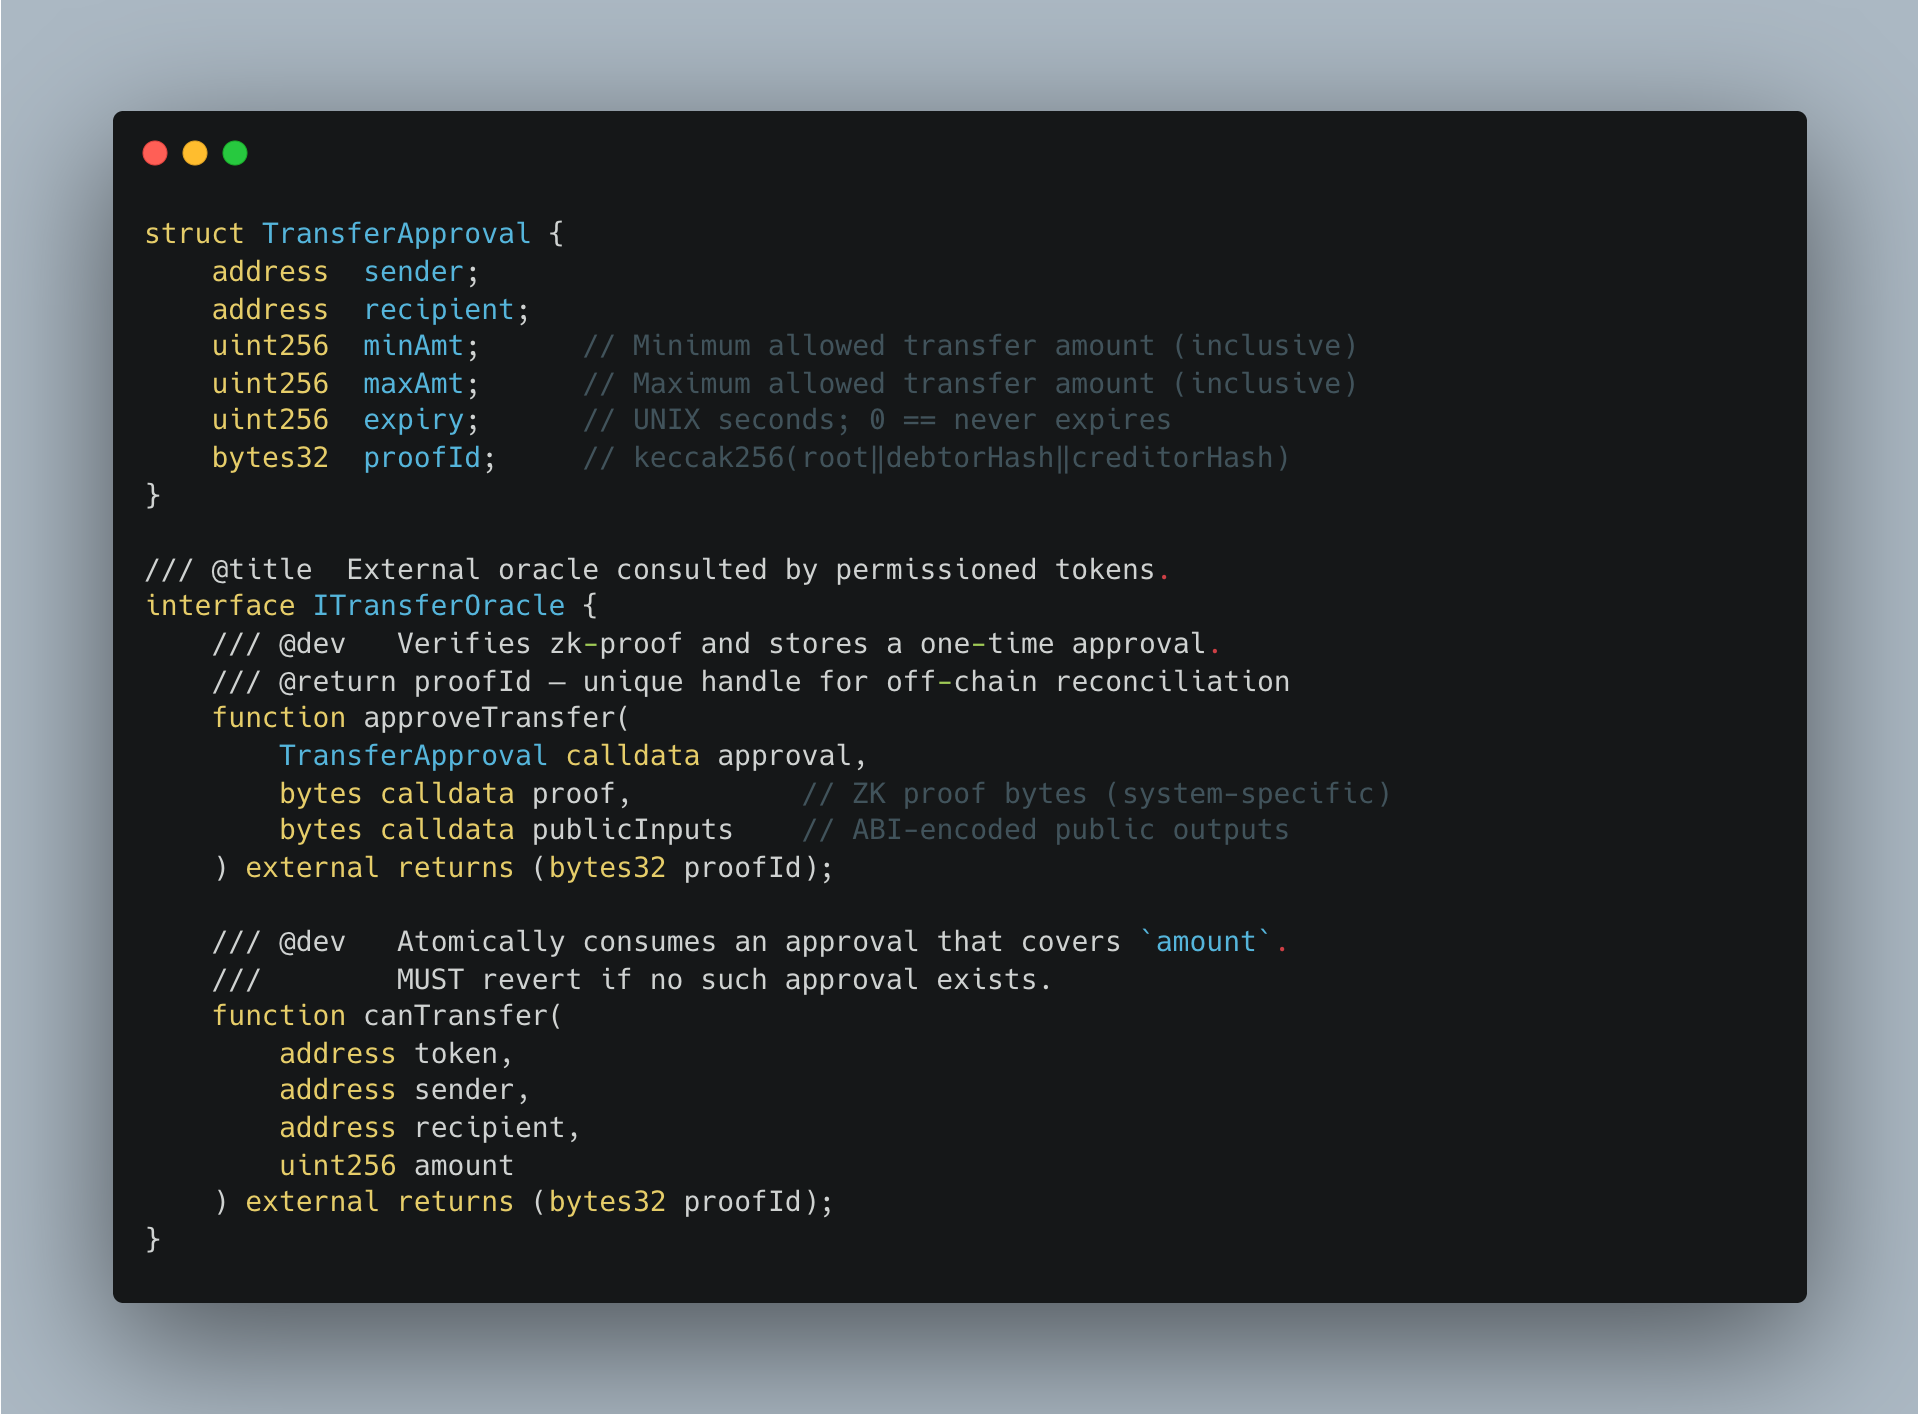
이 구조에서는 지급지시를 검증해 승인을 등록한 뒤, 실제 송금이 일어날 때 해당 승인을 사용한다. 먼저 외부 컨트랙트인 Transfer Oracle이 approveTransfer를 통해 영지식증명을 검증하고, 송수신자와 허용 금액 범위, 만료 시점을 담은 일회성 승인을 저장한다. 이후 토큰 컨트랙트는 잔액을 변경하기 전에 canTransfer를 호출해 승인 조건을 확인하고, 유효한 승인이 없으면 전송을 취소한다. 이때 사용한 승인은 즉시 소진되므로, 같은 승인으로 여러 차례 송금할 수 없다.
영지식증명은 지급지시 원문을 전부 공개하지 않고도 승인에 사용한 정보가 서로 일치하는지 확인하는 데 쓰인다. 이를 위해 JSON으로 작성한 지급지시의 표기 방식을 통일하고 머클트리로 묶은 뒤, 송수신자와 금액, 통화, 기한이 모두 같은 지급지시에 포함된 정보임을 증명한다. 여러 지급지시에서 일부 정보만 가져와 실제로 승인받지 않은 송금을 구성하는 일을 막기 위해서다. 다만 토큰을 보내는 주소와 받는 주소, 전송 금액은 여전히 공개된다.
실무에서는 승인 시점에 최종 송금액이 정해지지 않은 경우에도 대응할 수 있다. 예를 들어 환전이 필요한 지급이라면 minAmt와 maxAmt로 허용 금액 범위를 미리 승인하고, 환율이 확정된 뒤 그 범위 안에서 송금할 수 있다. proofId를 이용하면 온체인 전송이 어떤 오프체인 지급지시를 근거로 실행됐는지 대조할 수 있고, 발행사는 토큰을 재배포하지 않고도 오라클의 승인 로직을 변경할 수 있다. 다만 지갑과 서비스 사업자들은 기존 ERC-20 호출 방식을 쓰더라도 사전 승인을 받는 절차를 마련하고, 승인 부족이나 만료로 송금이 실패한 이유를 사용자에게 안내해야 한다.
이러한 검증이 지급지시 자체를 신뢰할 수 있다는 뜻은 아니다. 누가 지급지시를 발행할 수 있는지, 문서 속 고객 정보가 실제 송수신 주소와 어떻게 연결되는지, 같은 지시가 다른 네트워크에서 다시 사용되지 않도록 어떻게 막을지는 별도로 정해야 한다. 현재 제안은 Review 단계이며, 참조 구현에 포함된 증명 검증기도 실제 영지식증명을 검증하지 않는 예시 수준이다. 따라서, 본 제안은 금융기관의 승인 절차를 온체인 전송 조건에 반영하고, 사후에도 그 승인 근거를 추적할 수 있도록 연결 방식을 정리했다는 데 의미가 있다.
2.3.2 기타
- ERC-8176: Descriptor Attestations for ERC-7730
- EIP-8317: Contract Storage Layout Descriptor Format
- EIP-8397: Frame Authenticator Signatures
- ERC-8441: Hybrid post-quantum stealth address scheme
2.4 애플리케이션
2.4.1 ERC-8348: Financial Lease
금융리스는 리스사가 마련한 차량이나 설비를 이용자가 대금을 나눠 내며 사용하고, 계약이 끝나면 직접 사들일 수도 있는 금융 계약이다. 리스사는 앞으로 받을 대금에 대한 권리를 다른 투자자에게 팔아 자금을 확보할 수 있는데, 이를 온체인에서 거래하려면 투자자도 납부 일정과 남은 금액, 연체 여부를 확인할 수 있어야 한다. 하지만 리스사마다 정보를 제공하는 방식이 다르면, 거래 플랫폼이나 운용사는 계약마다 별도의 연동 작업을 해야 한다. ERC-8348은 이러한 리스 계약을 같은 방식으로 조회하고, 대금 납부와 권리 이전까지 처리할 수 있도록 공통 규격을 제안한다.
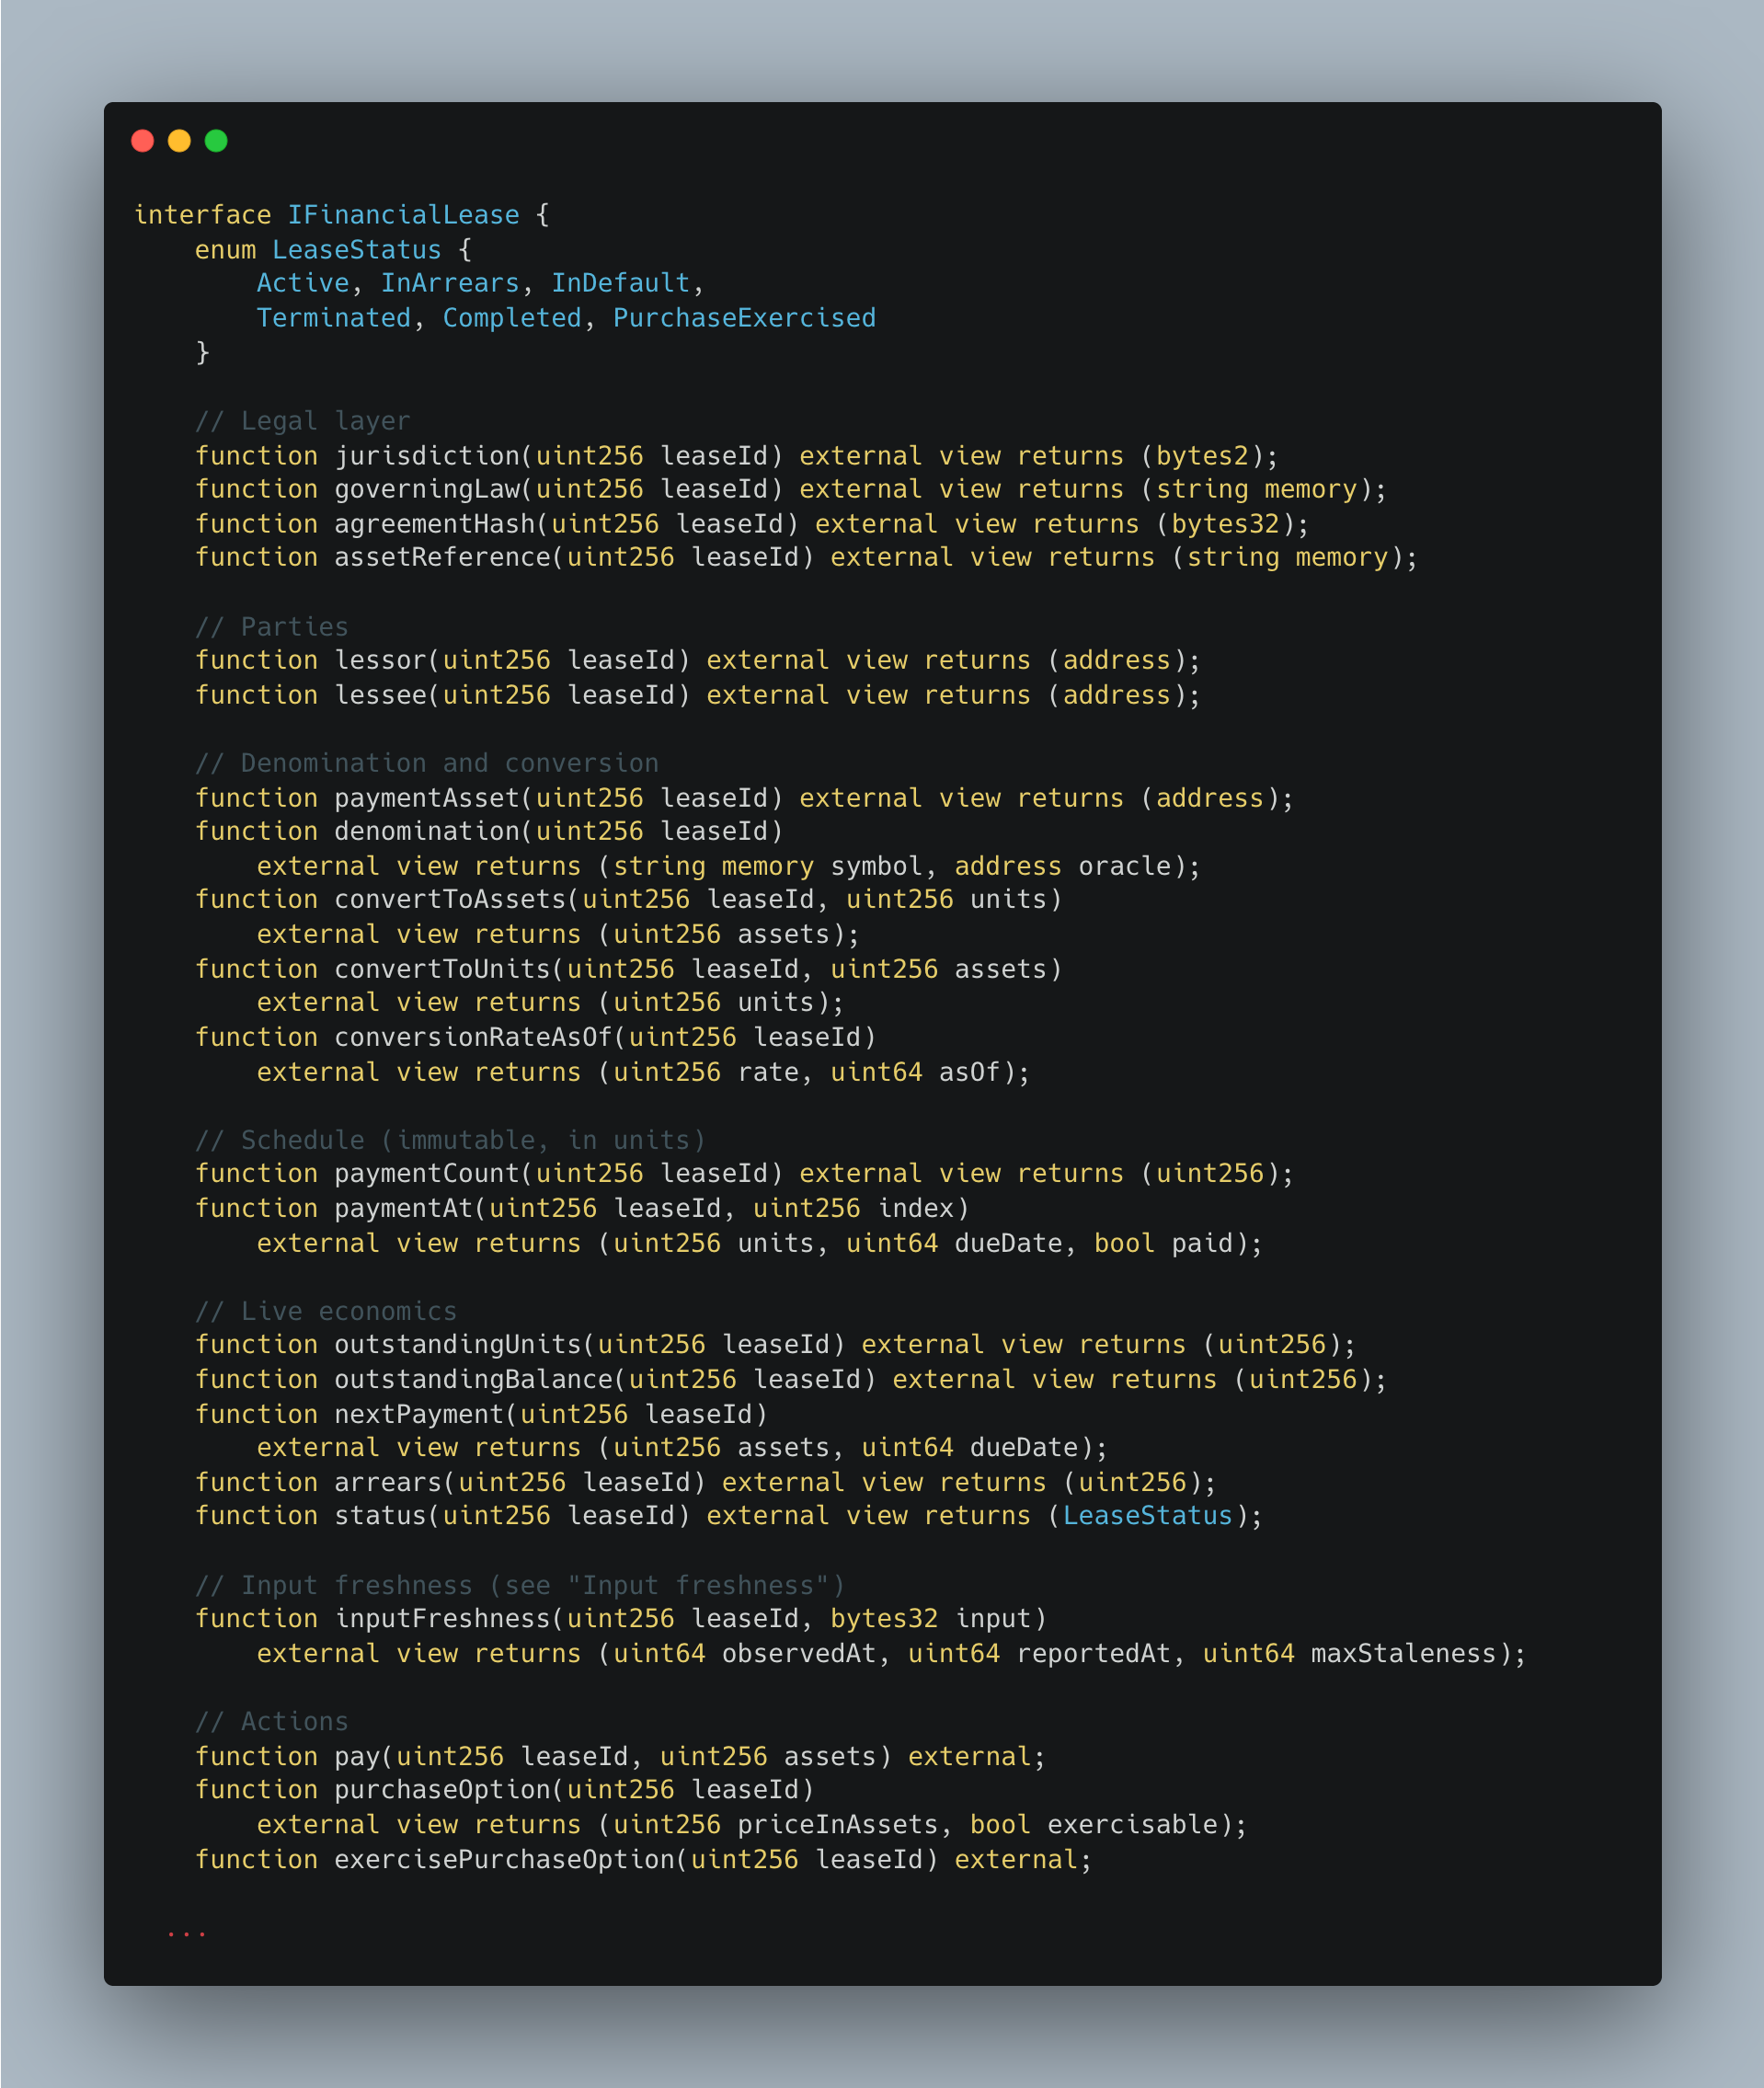
기존 ERC-4907이 NFT의 소유자와 일정 기간 사용할 사람을 구분하는데에 그쳤다면, ERC-8348은 여기에 금융리스에 필요한 납부 일정과 연체 관리, 계약 종료 후 자산을 살 권리까지 다룬다. 각 계약에는 leaseId라는 번호를 부여하고, 리스 대금을 받을 권리를 같은 번호의 ERC-721 토큰으로 표현한다. 이 토큰을 다른 투자자에게 넘기면 이후 대금을 받을 주체도 바뀌는 구조다.
납부액을 계산할 때는 계약 금액을 표시하는 단위와 실제로 돈을 내는 토큰을 구분한다. 예를 들어 물가에 따라 납부액이 달라지는 계약은 납부 일정을 물가연동 단위로 정해두고, convertToAssets로 실제 낼 ERC-20 토큰 수량을 계산한다. 이렇게 하면 금액이 고정된 계약과 물가에 연동된 계약을 같은 방식으로 조회하고 처리할 수 있다. 납부 기록에는 당시 적용한 환산율도 남아, 나중에 얼마를 어떤 기준으로 납부했는지 확인할 수 있다.
납부 기한을 넘긴 상태인 InArrears와 권한자가 채무불이행을 공식 선언한 상태인 InDefault도 구분한다. 연체가 발생했다고 곧바로 계약이 해지되거나 자산이 회수되는 것은 아니며, 환산에 필요한 지수 정보가 갱신되지 않아 납부할 수 없을 때는 채무불이행 조치를 제한하고 복구 후에도 유예기간을 둔다. 또한 inputFreshness를 통해 자산 상태나 보험 정보를 실제로 확인한 시점과 온체인에 올린 시점을 각각 제공한다. 투자자는 이를 보고 최근에 올라온 정보가 실제로도 최근 상황을 반영하는지 판단할 수 있다.
이 규격이 쓰이면 운용사는 리스사마다 다른 연동 방식을 개발하는 부담을 줄이고, 여러 계약을 비교하거나 하나의 포트폴리오로 묶기 쉬워진다. 다만 이자 계산과 신용평가 방식은 여전히 개별 구현에 맡기며, 온체인에 올라온 정보가 사실인지, 토큰 보유자의 권리가 법적으로 인정되는지까지 보장하지는 않는다. ERC-8348의 의의는 서로 다른 리스 계약을 공통된 방식으로 읽고 다룰 수 있게 한다는 데 있다. 따라서, 실제 투자 상품으로 활용하려면 이 규격 위에 신뢰할 수 있는 별도의 정보 제공 체계와 법적 권리 구조를 갖춰야 한다.
2.4.2 ERC-8426: Wallet Pass Extension for NFTs
회원권이나 공연 티켓을 NFT로 발행하더라도, 현장에서 쓰기 편해야 한다. 입장할 때마다 발행사 사이트를 열고 크립토 지갑을 연결해야 한다면, 스마트폰 지갑에서 바로 꺼내는 티켓보다 번거롭다. ERC-8426은 NFT로 발행한 티켓이나 회원권을 Apple Wallet이나 Google Wallet에 ‘패스(pass)’로 저장할 수 있도록 ERC-721을 확장하는 제안이다.
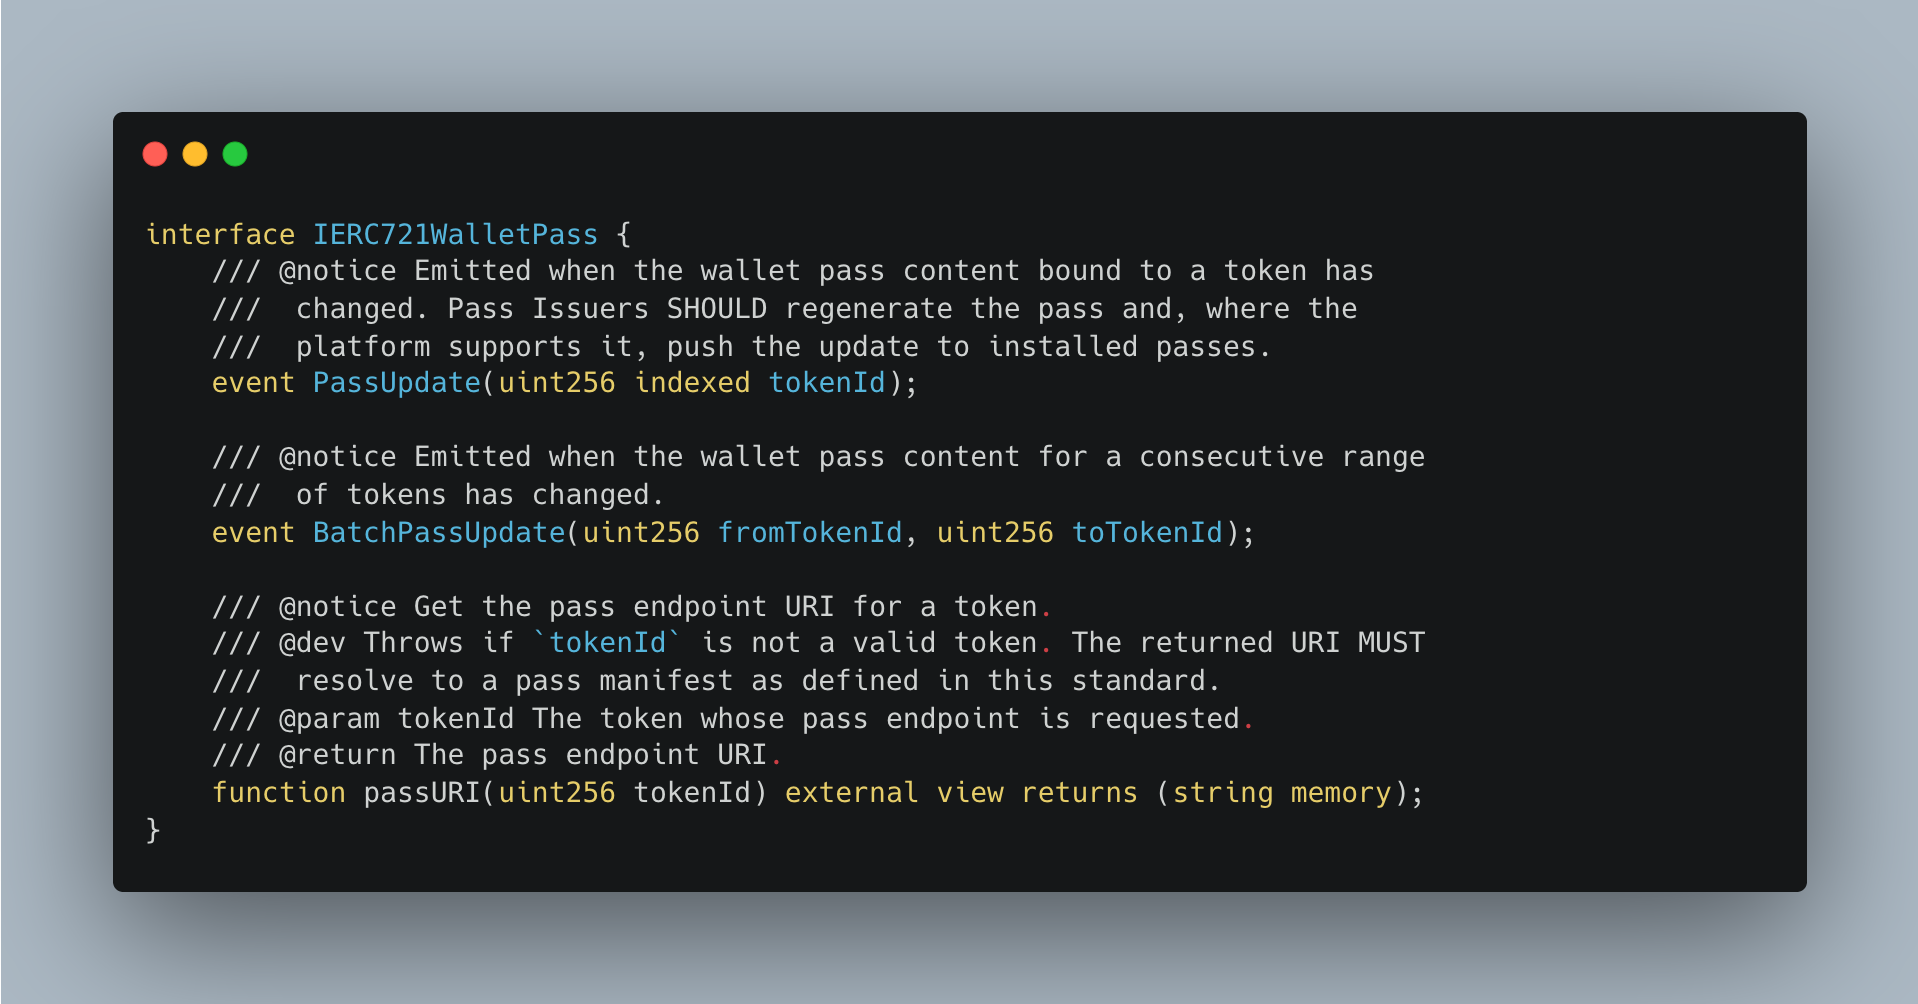
이를 위해 ERC-8426은 NFT 컨트랙트에 passURI(tokenId)라는 조회 함수를 추가한다. 이 함수가 반환하는 주소에는 Apple Wallet과 Google Wallet 등 플랫폼별 발급 링크를 담은 JSON 문서가 있다. NFT 마켓이나 지갑 앱은 이 문서를 읽어 ‘Apple Wallet에 추가’ 같은 버튼을 보여줄 수 있다. 발행사마다 패스 발급 링크를 찾는 방식을 따로 구현할 필요가 줄어드는 셈이다.
패스에 표시되는 온체인 정보가 바뀌면 NFT 컨트랙트는 PassUpdate 이벤트를 내보낸다. NFT의 설명이나 이미지는 그대로여도 패스에 표시할 정보는 달라질 수 있어, 패스 갱신을 알리는 신호를 따로 둔 것이다. 발급 서버는 이 신호를 받아 패스를 다시 만들고, 플랫폼이 지원하는 경우 이미 저장된 패스에도 새 내용을 보낸다.
패스는 복사하거나 다른 사람에게 보낼 수 있으므로, 패스를 갖고 있다는 사실만으로 NFT 소유권을 확인할 수는 없다. 패스에 담긴 링크를 통해 온체인 상태를 바꾸려면, 발급 서버는 원칙적으로 요청자의 계정 서명을 검증하고 ownerOf를 조회해 그 계정이 현재 소유자인지 확인한다. 이렇게 하면 NFT를 판매한 사람이 스마트폰에 예전 패스를 그대로 갖고 있어도 소유자 권한을 행사할 수 없다.
요컨대, 해당 EIP를 통해 사용자는 평소 쓰던 모바일 지갑에서 티켓이나 회원권을 꺼내 볼 수 있고, 마켓이나 지갑 앱은 여러 발행사의 패스를 같은 방식으로 안내할 수 있다. 실제 발급과 갱신은 발급 서버와 모바일 플랫폼이 맡는다. 서버에 장애가 나면 패스를 새로 받거나 최신 내용을 확인하기 어려울 수 있지만, NFT의 소유권과 이전은 계속 온체인에서 처리된다.
2.4.3 기타
- ERC-8259: AI Agent Identity & Threat Registry
- ERC-8376: Token Launch Abuse Detection and Remediation
- ERC-8436: Agent Collective Decision Framework
- ERC-8444: Agentic Resource Discovery (ARD) Onchain
3. 기존 EIP들의 진전
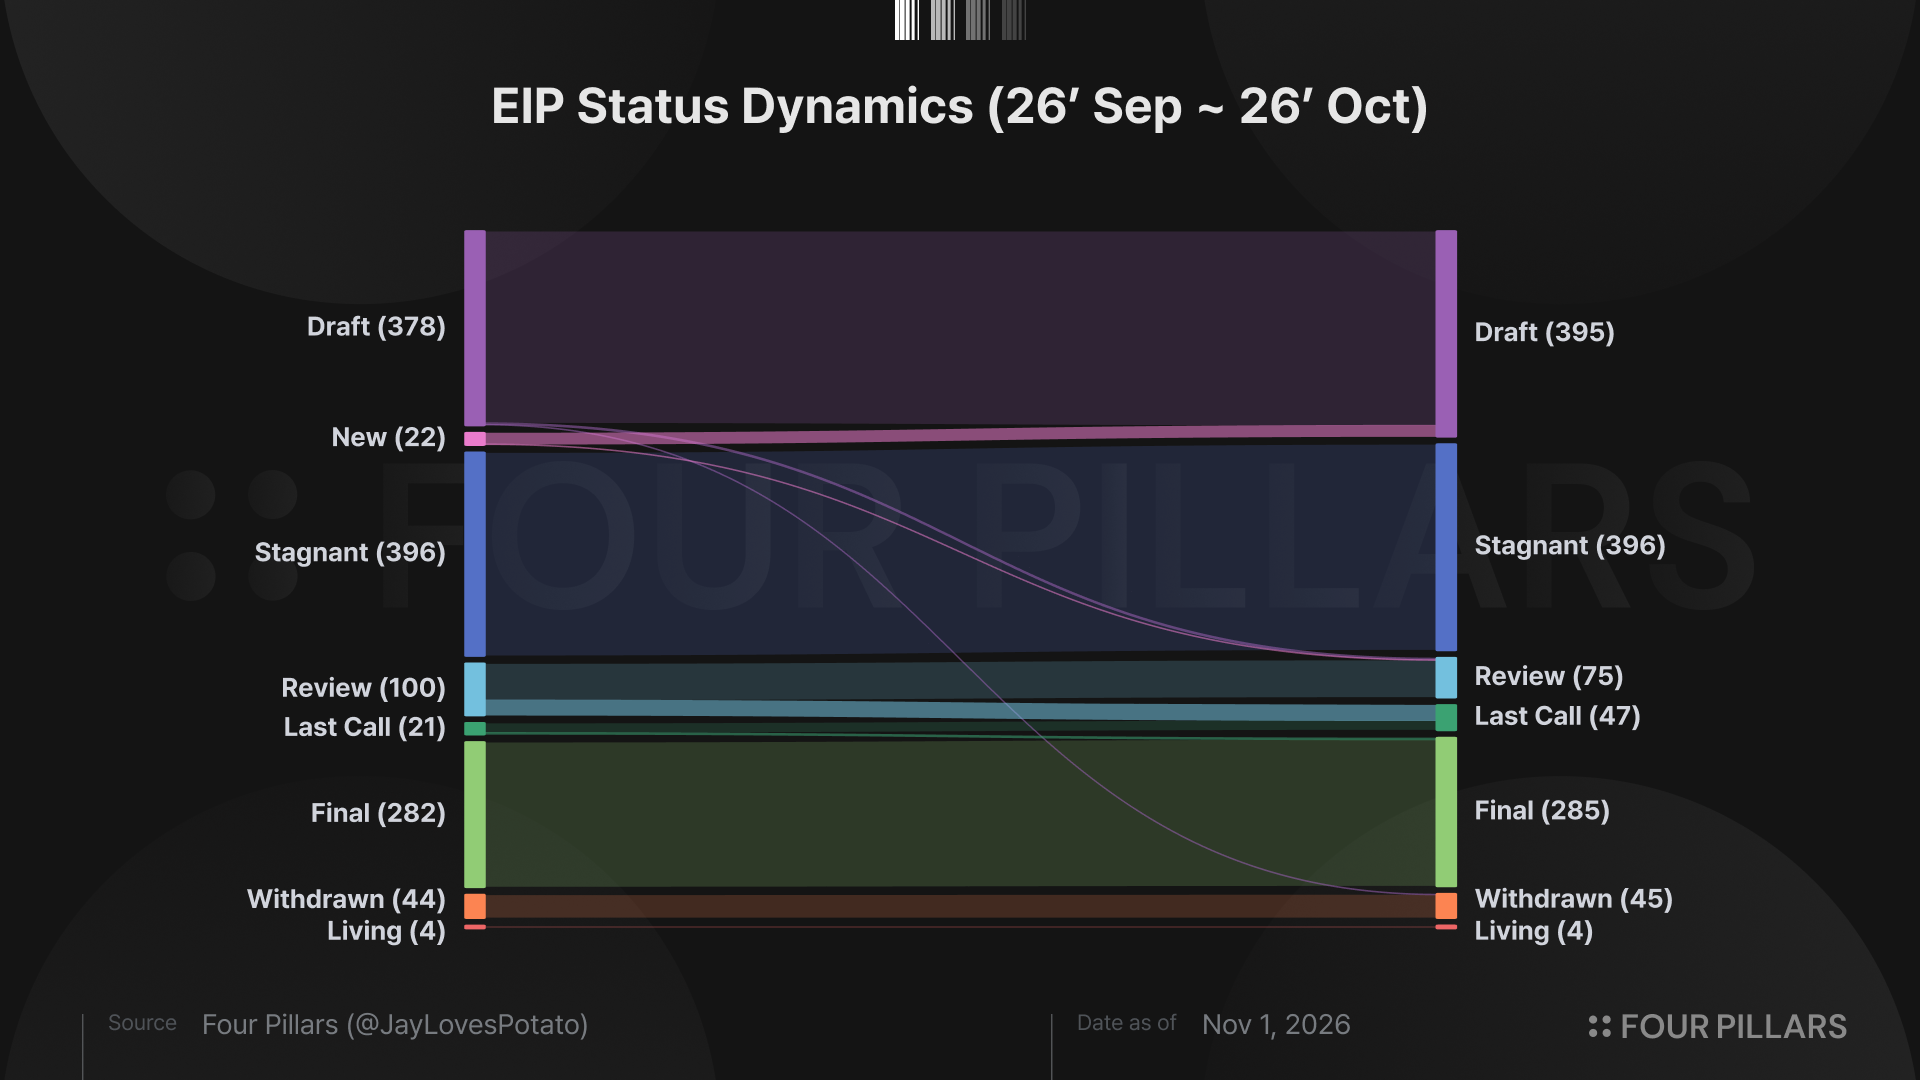
한편, 10월 한달간은 22개의 새로이 채택된 EIP들을 제외하고, 36개의 기존 EIP의 상태가 변화하였다. 해당 EIP 중, 대부분의 EIP들이 최종적으로 채택되기위한 다음 단계(i.e., ‘Final’, ‘Last Call’, ‘Review’, ‘Draft’ 등의 단계)로 격상되었고, 1개의 EIP가 ‘Withdrawn’ 상태로 격하되었다(EIP-8333).
격상된 ERC들 중 특히 주목할만한 것들은 - 민감한 원문을 공개하지 않고 특정 규칙을 충족했다는 증명을 검증하는 인터페이스인 ERC-8262, 잔액 및 전송 금액을 비공개로 처리하는 토큰의 조회 & 전송 & 승인 인터페이스를 정의한 ERC-7945, 모듈형 컨트랙트의 관리 및 조회를 위한 EIP-8153과 EIP-8167, 그리고 RWA의 자산 & 문서 & 권한 & 이력을 다루는 EIP-8325~8329 등이 있다.
ERC를 제외한 EIP들 중 특히 주목할만한 것들은 - 주로 글램스테르담의 주요 변경 사항과 관련된 제안들로, 블록 제안자와 빌더의 역할을 프로토콜 안에서 분리하는 EIP-7732, 새로운 상태를 만드는 비용과 기존 상태에 접근 및 기록하는 비용을 재정비하는 EIP-8037과 EIP-8038, 검증자 종료와 잔액 통합의 처리 한도를 높이고, 통합 한도를 별도로 설정하는 EIP-8061, 그리고 블록이 접근한 계정 및 스토리지 위치와 변경 값을 공통 데이터로 기록하는 EIP-7928 등이 있다.
이 외 참고할만한 다른 EIP들은 아래와 같다.
3.1 코어 / 네트워킹 레이어
- EIP-2780: Resource-Based Intrinsic Transaction Gas
- EIP-7778: Block Gas Accounting without Refunds
- EIP-7843: SLOTNUM Opcode
- EIP-7904: Compute Gas Cost Analysis
- EIP-7954: Increase Maximum Contract Size
- EIP-7975: eth/70 - Partial Block Receipt Lists
- EIP-7976: Increase Calldata Floor Cost
- EIP-7979: Call and Return Opcodes for the EVM
- EIP-7981: Increase Access List Cost
- EIP-7997: Deterministic Factory Contract
- EIP-8024: Backward Compatible SWAPN, DUPN, EXCHANGE
- EIP-8045: Exclude Slashed Validators from Proposing
- EIP-8066: Upgrade Mascots
- EIP-8070: eth/72 - Sparse Blobpool
- EIP-8173: Foundations of EVM Control Flow
- EIP-8189: snap/2 - BAL-Based State Healing
- EIP-8261: Gas Limit Schedule
- EIP-8282: Builder Execution Requests
3.2 데이터 / 메시징 / 트랜잭션
- EIP-7708: ETH Transfers Emit a Log
- EIP-8136: Cell-Level Deltas for Data Column Broadcast
- EIP-8159: eth/71 - Block Access List Exchange
3.3 계정 / 컨트랙트 / 토큰 표준 / 지갑
- 이외 없음
3.4 애플리케이션
- 이외 없음
4. 이더리움의 탈중앙화, 지식에도 진입 장벽이 없어야 한다
서론에서 잠시 짚었듯, 지난 10월 22일 이더리움 재단은 EIP-8037과 기존 메인넷 스마트 컨트랙트의 상호작용을 더 살펴보기 위해 글램스테르담의 Hoodi 테스트넷 적용을 연기했다. 함께 예정됐던 가스 한도 2억 상향도 보류됐다. 이번 결정은 새로운 규칙을 구현하는 것만큼, 기존 서비스가 바뀐 규칙 아래에서도 문제없이 작동하는지 확인하는 일이 중요하다는 점을 보여준다.
EIP-8037은 처리량을 늘리면서도 노드의 저장 부담을 관리하기 위해, 새로운 데이터를 만드는 가스 비용을 조정하고 이를 실행 비용과 따로 계산하는 제안이다. 이러한 변화는 다른 가스 관련 EIP와 맞물리며, 지갑과 RPC의 가스 추정이나 기존 컨트랙트의 동작에도 영향을 줄 수 있다. 새로운 규칙을 안전하게 도입하려면 개별 명세의 변경 사항뿐 아니라, 기존 규칙의 설계 배경과 다른 제안과의 관계까지 충분히 검토해야 한다.
이더리움이 복잡해질수록 새로운 기여자는 코드를 익히는 데 더해, 그동안 쌓인 논의와 설계 배경까지 따라잡아야 한다. 중요한 결정의 이유를 오래 참여한 사람에게 물어봐야만 알 수 있다면, 새로운 참여자가 독립적으로 검토하고 의견을 내기는 어렵다. 이더리움을 더 가볍게 만들기 위해 불필요한 규칙과 의존성을 줄이는 한편, 유지해야 할 규칙에 대해서도 그 이유와 배경을 쉽게 찾아볼 수 있도록 정리해야 하는 이유다.
물론 EIP 저장소와 Ethereum Magicians 등에는 이미 많은 논의가 남아 있다. 다만 명세와 수정 이력, 토론이 여러 곳에 흩어져 있고 제안 간의 관계도 한눈에 파악하기 어려워, 처음 접하는 사람은 무엇부터 읽어야 할지 막막하기 쉽다. 각 제안이 다루는 문제와 바꾸려는 규칙을 공통된 기준으로 분류하고, 선행 제안과의 의존 관계나 같은 문제를 푸는 대안을 함께 정리할 필요가 있다. 여기에 주요 결정의 이유와 남은 쟁점까지 연결한다면, 기록을 하나씩 찾아다니며 전체 흐름을 파악해야 하는 부담도 줄어들 것이다.
EIP 교육과 리서치도 이러한 정리를 바탕으로 새로운 참여자가 논의를 따라갈 수 있도록 도와야 한다. 예를 들어 제안자와 클라이언트 팀은 설계의 판단 근거와 다른 제안과의 관계를 확인하고, 애플리케이션 개발자와 인프라 운영자는 실제 서비스와 운영에 미치는 영향을 공유하며, 교육이나 리서치 조직은 이를 주제와 필요한 사전 지식에 따라 정리할 수 있다. EF를 비롯한 지원 조직도 이런 자료를 꾸준히 보완하고 갱신하는 일에 자원을 투입할 필요가 있다. 모든 사람이 이더리움의 역사를 외울 필요는 없지만, 새로운 기여자가 자신이 참여하려는 분야의 맥락과 역사를 쉽게 찾아보고 스스로 판단할 수 있도록 돕는 것, 그것 역시 네트워크가 탈중앙성을 지키기 위한 중요한 조건이지 않을까.
본 보고서의 작성자는 본 보고서에서 언급된 자산 또는 토큰에 대해 개인적인 보유 또는 재산적 이해관계를 가질 수 있습니다. 다만, 연구 수행 또는 작성 과정에서 취득한 미공개중요정보를 이용하여 어떠한 거래도 수행하지 않았음을 밝힙니다. 본 보고서는 일반적인 정보 제공을 목적으로 작성되었으며, 법률, 사업, 투자 또는 세무 자문을 제공하지 않습니다. 본 보고서를 기반으로 투자 결정을 내리거나 이를 회계, 법률, 세무 관련 지침으로 사용해서는 안됩니다. 특정 자산이나 증권에 대한 언급은 정보 제공의 목적이며, 투자 권유 또는 종목에 대한 추천이 아님을 밝힙니다. 본 보고서에 표현된 의견은 저자의 개인적인 의견이며, 관련된 기관, 조직 또는 개인의 견해를 반영하지 않을 수 있습니다. 본 보고서에 반영된 의견은 사전고지 없이 변경될 수 있습니다. 또한, 각 보고서에 포함된 개별 공시 외에도 당사 포필러스는 본 보고서에서 언급된 일부 자산 또는 프로토콜에 대해 기존 투자나 향후 투자 계획을 보유하고 있을 수 있습니다. 아울러, 당사 계열사인 FP Validated는 본 보고서에서 언급된 프로젝트의 노드로 이미 참여 중이거나, 향후 참여할 예정일 수 있습니다. FP Validated의 네트워크 참여 관련 공시와 투명성 고지는 하단에 있는 링크에서 확인하실 수 있습니다.